Una arquitectura de cuatro capas diseñada para la defensa colectiva.
Desde la telemetría de más de 290 miembros de la alianza hasta la aplicación automatizada en el firewall — cómo OneFirewall ingiere, valida, enriquece y distribuye inteligencia de amenazas accionable casi en tiempo real.
Telemetría colectiva de más de 290 organizaciones
Una red de confianza que abarca finanzas, telecomunicaciones, infraestructura nacional crítica, proveedores cloud y MSSP. Cada miembro aporta observaciones de amenazas — IP maliciosas, dominios, URL, hashes de archivos — validadas mediante un marco de confianza compartido, alineado con los estándares de la Cyber Threat Alliance (CTA).
- Los indicadores obtenidos de forma colectiva en distintos sectores aportan visibilidad de ataques entre industrias
- La validación por varios miembros reduce los falsos positivos y aumenta la puntuación de confianza
- Los miembros ganan OFA Tokens por envíos de calidad, lo que incentiva la notificación oportuna
- Ser miembro de la CTA (desde 2020) extiende el alcance de la telemetría a ecosistemas globales de intercambio de amenazas
Enriquecimiento y puntuación
La telemetría en bruto entra en la OneFirewall Intelligence Platform, donde se valida, deduplica, enriquece y puntúa. La plataforma genera objetos STIX 2.1 estructurados y asigna un Crime Score (0–1000) a cada indicador, haciendo que la inteligencia sea inmediatamente accionable sin transformación manual.
- Enriquecimiento STIX 2.1: objetos indicator, observed-data, attack-pattern, threat-actor, relationship
- Mapeo MITRE ATT&CK en más de 20 técnicas (T1595, T1566, T1110, T1046, T1071, T1498)
- Enriquecimiento de ASN y geolocalización para contexto a nivel de red
- Modelado de decaimiento del Crime Score — los indicadores envejecen reflejando la rotación de la infraestructura
- El etiquetado de telemetría por sector identifica qué industrias están siendo atacadas
Distribución World Crime Feeds
El WCF Agent es un componente de distribución ligero e independiente de la plataforma, desplegado en la sede del cliente. Sincroniza de forma continua la inteligencia lista para su aplicación desde la API de OneFirewall hacia los dispositivos de seguridad conectados. Las actualizaciones se basan en deltas — solo se transfieren los indicadores que han cambiado, minimizando el uso de ancho de banda y la carga de procesamiento.
- Despliegue en contenedores (Docker / VM) — huella mínima, sin proliferación de agentes
- Admite modos de sincronización pull y push, con intervalos de actualización configurables
- Todo el tráfico cifrado con TLS 1.3 y autenticación mutua
- Traduce la inteligencia a formatos nativos: ACL, listas de reputación de IP, TAXII 2.1, JSON, CSV
- Serie OneDevice: appliance de hardware diseñada a medida con WCF Agent integrado
Bloqueo automatizado en el perímetro
La última capa es donde la inteligencia se convierte en acción. Los controles de seguridad conectados — firewalls, IPS, WAF, SIEM, XDR, motores de políticas cloud — reciben conjuntos de reglas actualizados y bloquean o alertan sobre indicadores que superan el umbral de Crime Score configurado (línea base de la alianza: puntuación ≥ 190).
Firewalls empresariales: Check Point, FortiGate, Palo Alto, Sophos, SonicWall, Forcepoint, pfSense — consulte la lista completa de integraciones.
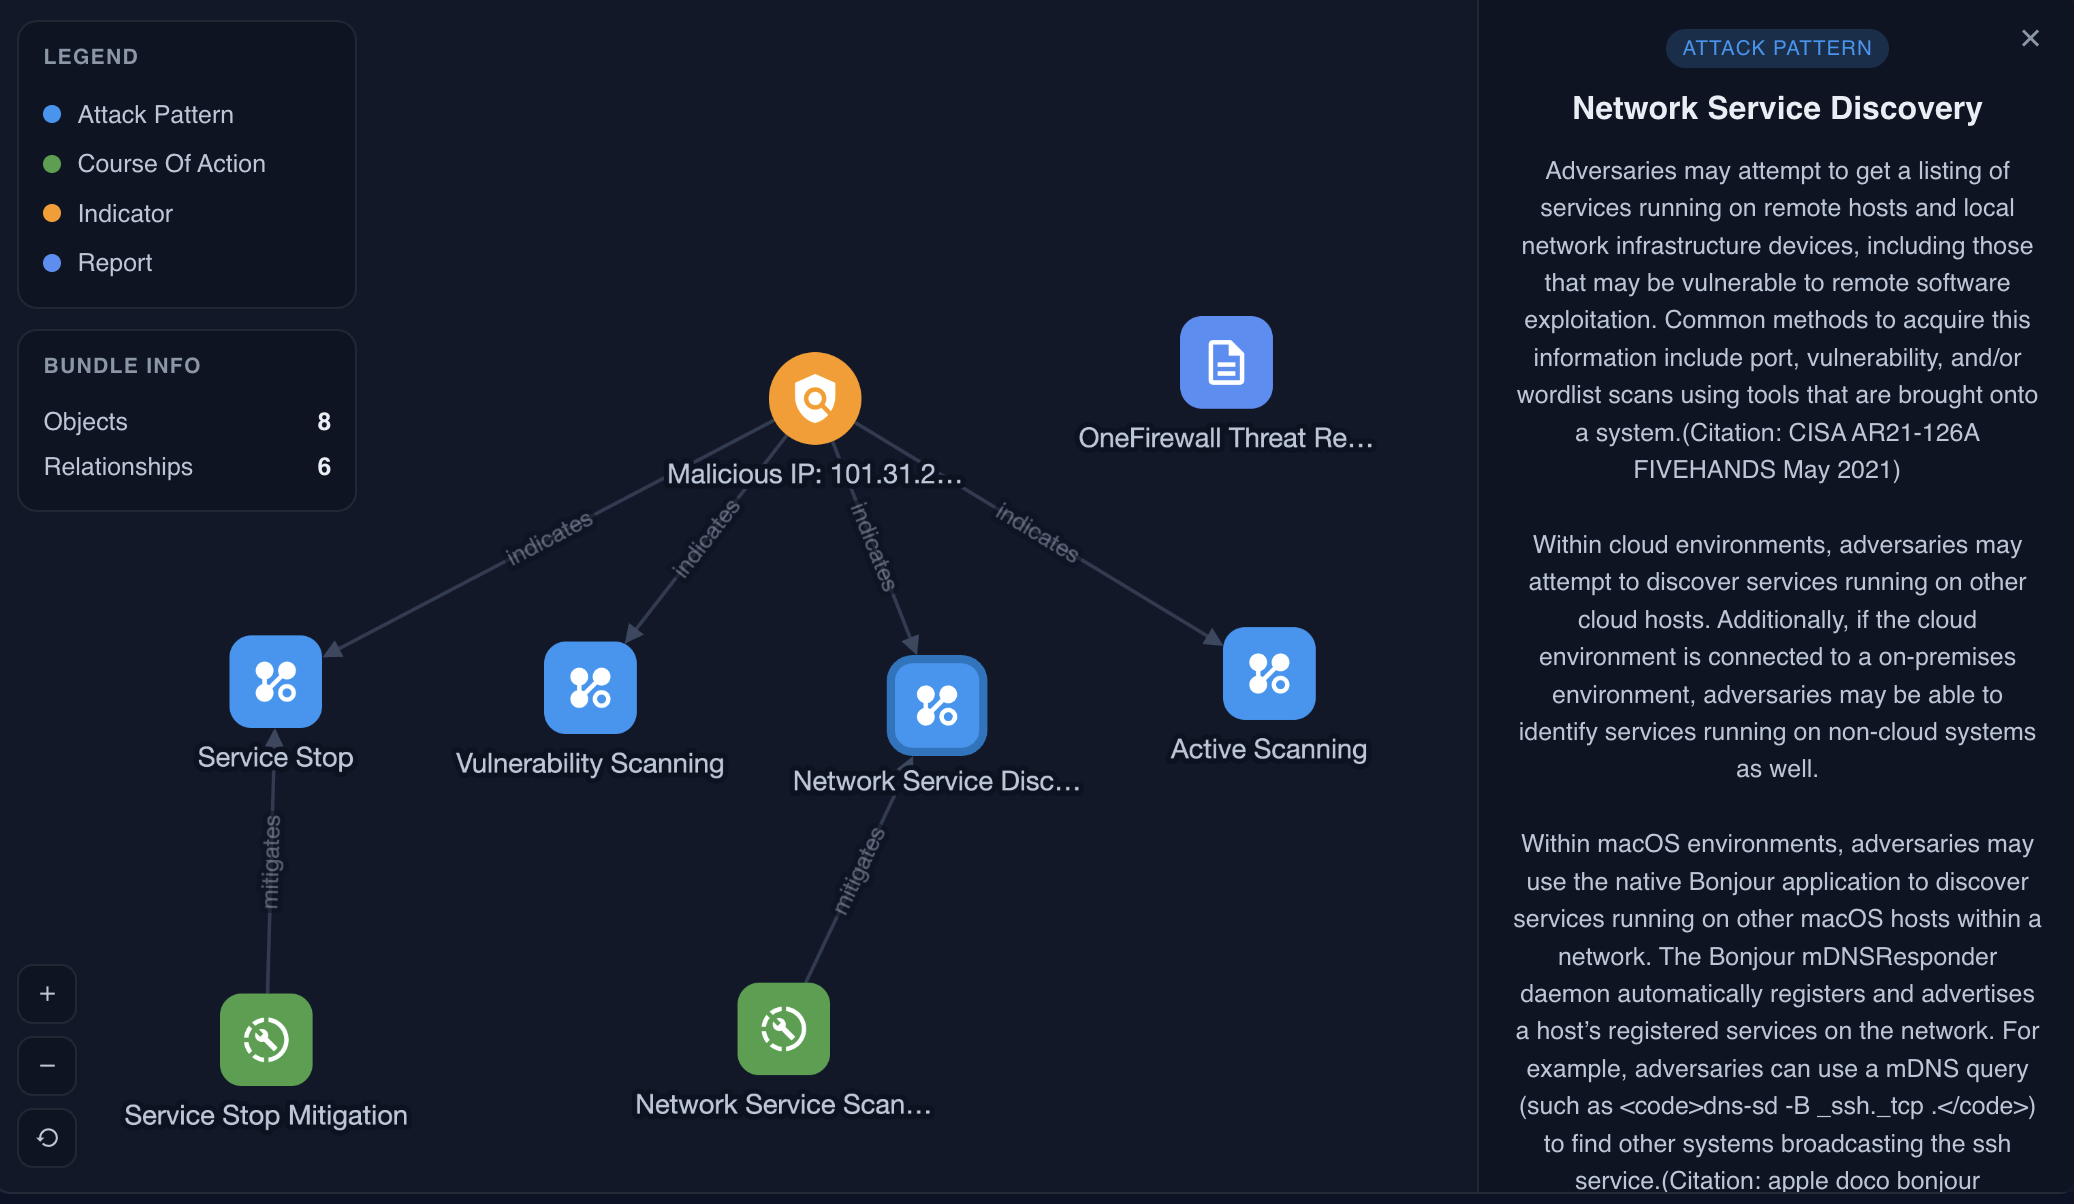
Un indicador, todas sus relaciones mapeadas
Una única IP maliciosa entra en la plataforma y se vincula de inmediato a los patrones de ataque que indica y a las medidas que los mitigan — objetos STIX 2.1 estructurados y técnicas MITRE ATT&CK, no una simple lista.
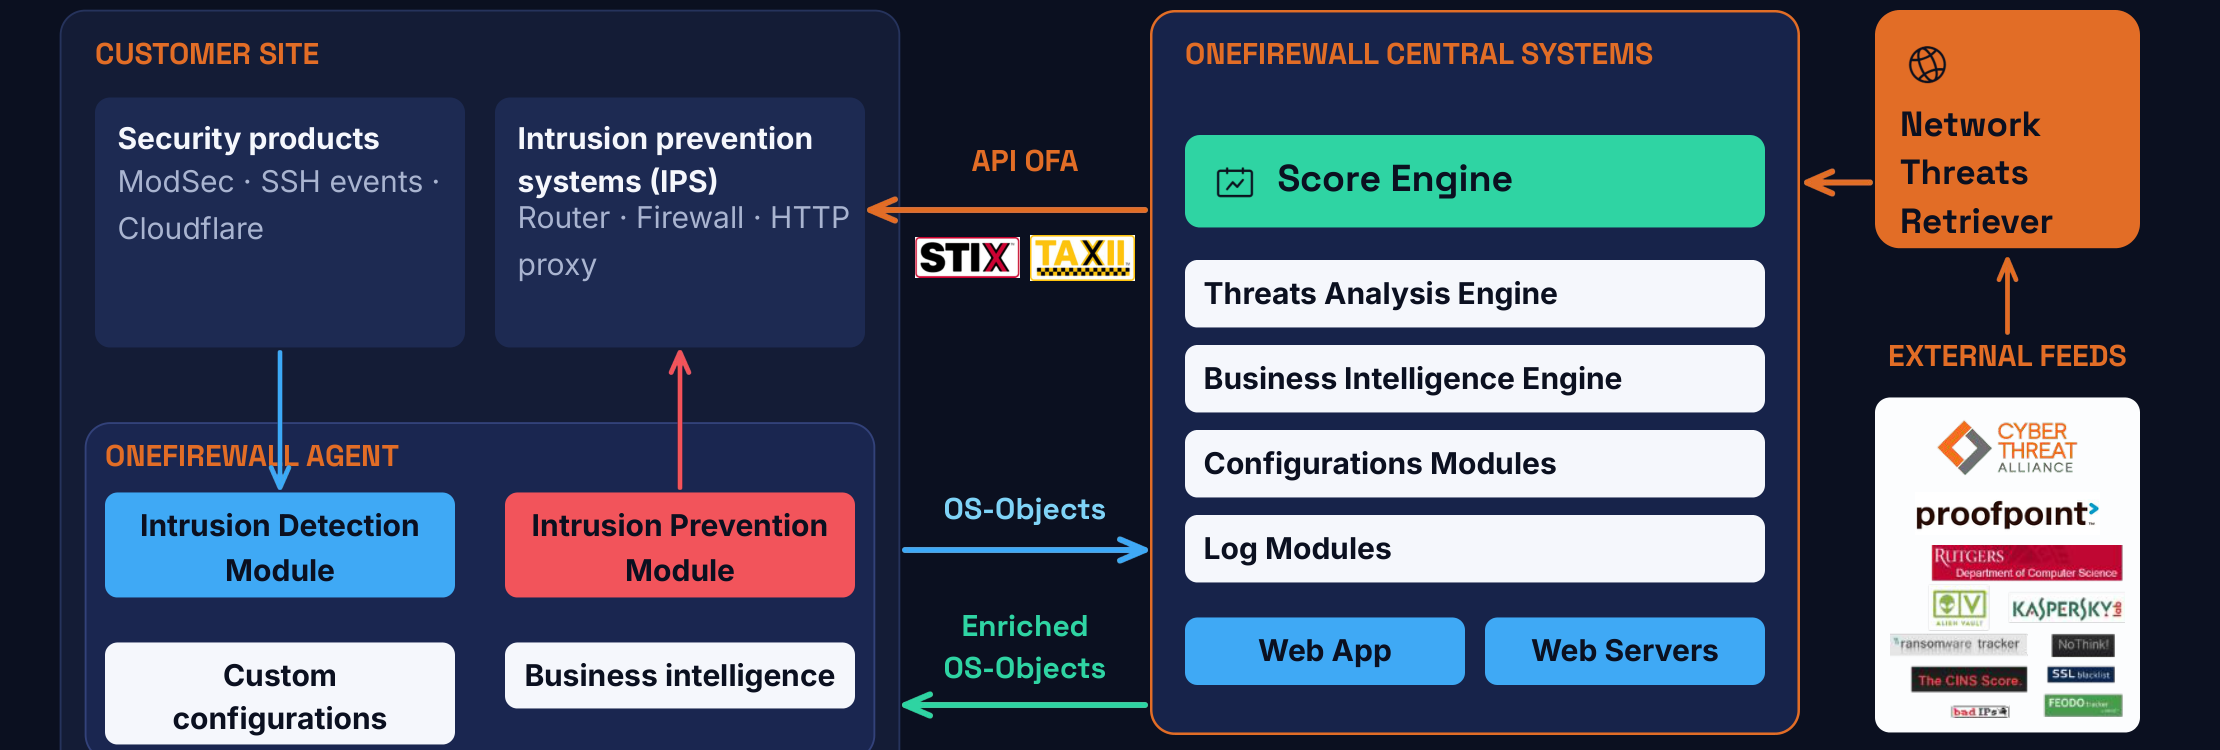
De la sede del cliente a la puntuación central, en un solo diagrama
Los productos de seguridad y los sistemas de prevención de intrusiones en la sede del cliente envían eventos al Agente OneFirewall, que intercambia objetos STIX/TAXII con el Score Engine central, el Threats Analysis Engine y el Business Intelligence Engine — enriquecidos de forma continua por feeds externos, entre ellos Cyber Threat Alliance y Proofpoint.
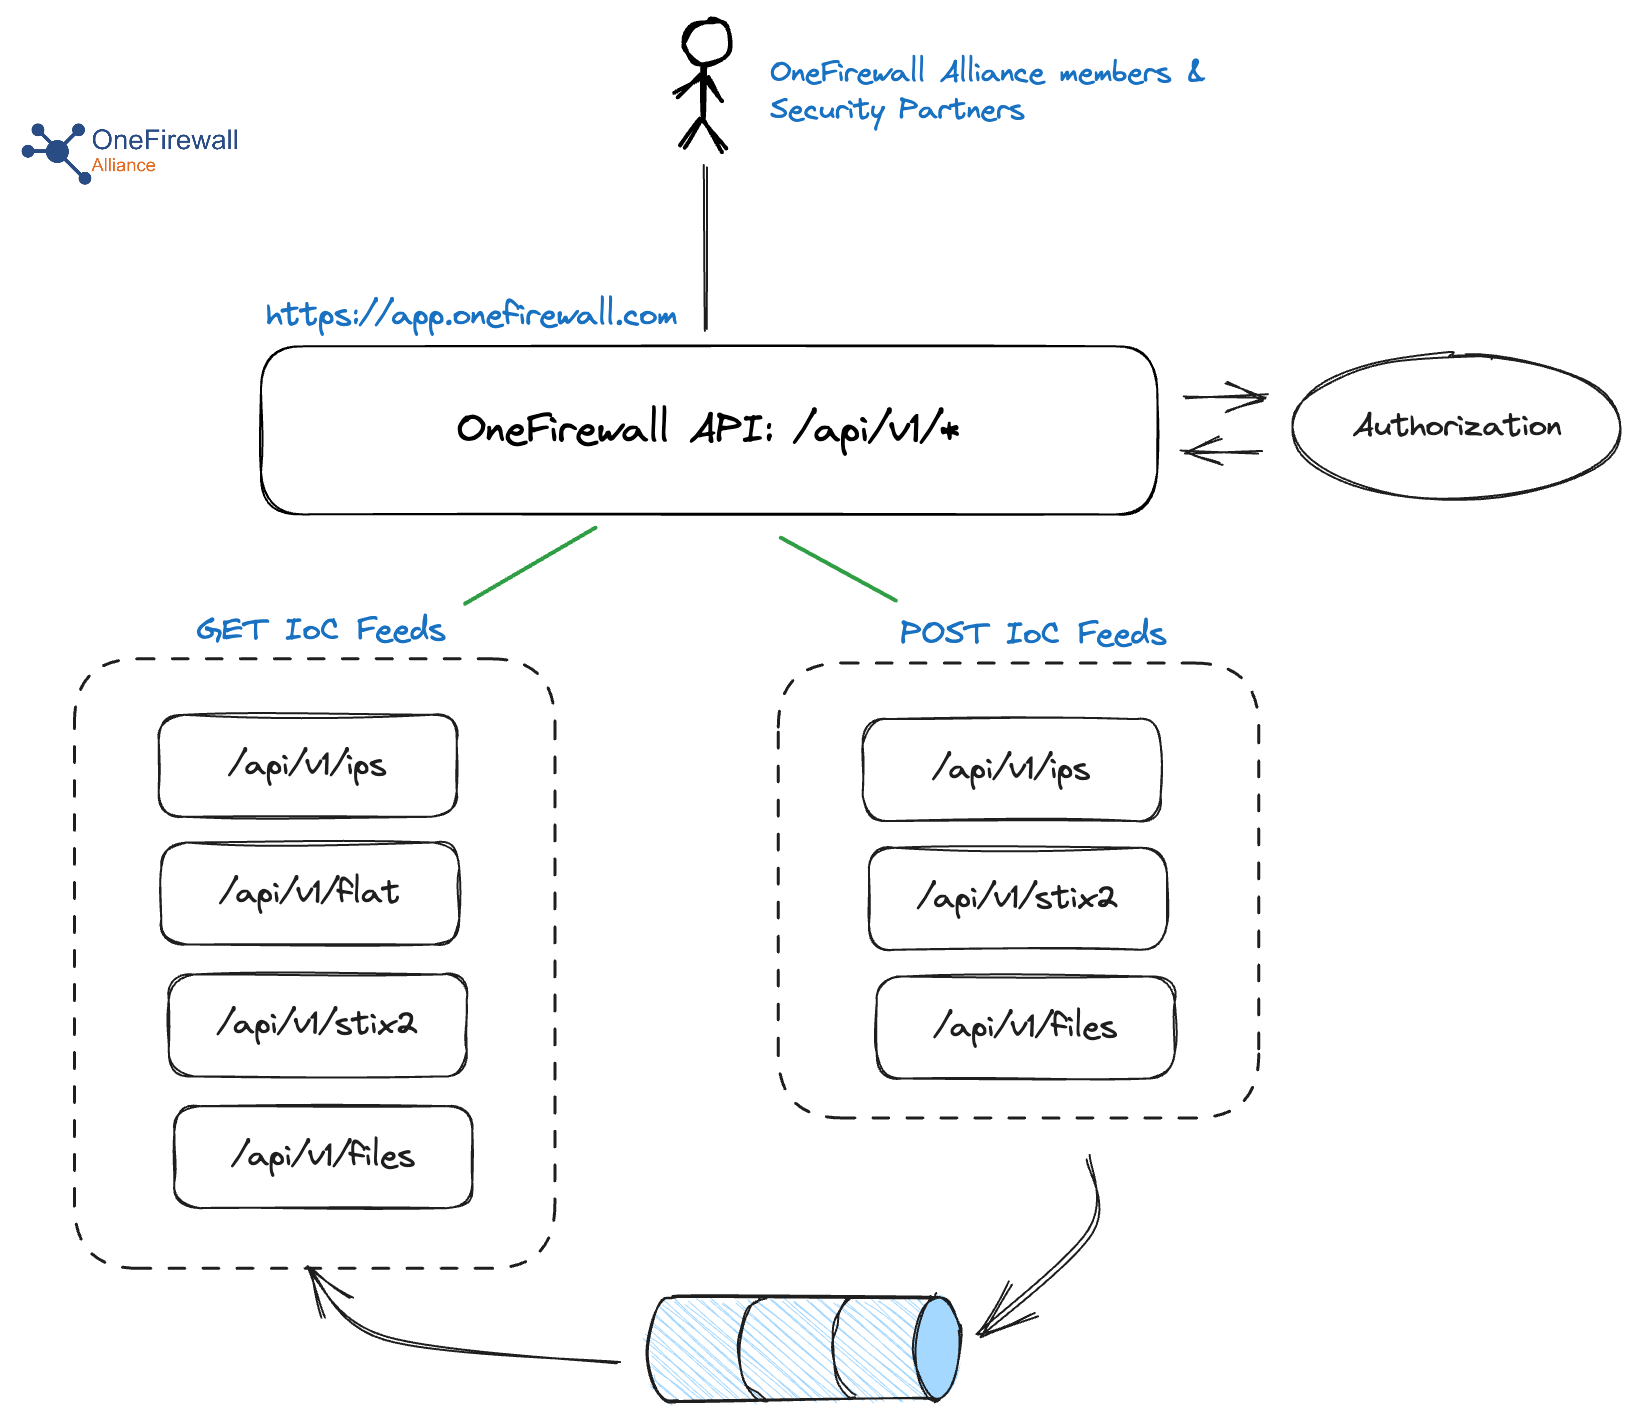
Una sola API, GET o POST, para cada feed
Los miembros de la alianza y los socios de seguridad se autentican una sola vez frente a la API de OneFirewall y pueden descargar feeds de IOC listos para su aplicación (IP, STIX 2.1, hashes de archivos) o enviar sus propias observaciones validadas al fondo compartido — la misma estructura de endpoints en todas las integraciones.