
El tráfico a escala de operador telecom necesita inteligencia retrospectiva, no solo una regla perimetral.
Telecom Italia (TIM) forma parte del pool de inteligencia de OneFirewall Alliance junto a los miembros de los sectores financiero, de defensa, energético y tecnológico presentes en esta página, con un volumen de tráfico que pocos otros sectores deben gestionar.
El volumen oculta lo que una sola regla no puede detectar
- Always-on por exigencia regulatoria y comercial. Los operadores de red no cuentan con una ventana de mantenimiento para el núcleo de su negocio como podría tenerla un equipo de aplicaciones. Aquí los objetivos de disponibilidad se sitúan en el nivel más alto exigido en cualquier sector.
- Un volumen que supera la revisión manual. A escala de operador, el volumen de flujos es tan elevado que resulta impracticable revisar las decisiones perimetrales una por una. Una amenaza que pasa una vez puede seguir pasando hasta que algo vuelva a comprobar el histórico.
- NIS2 se aplica directamente. Las telecomunicaciones están explícitamente incluidas dentro del sector de infraestructura digital de la UE conforme a NIS2, con las mismas obligaciones de notificación de incidentes y de responsabilidad que la energía y las finanzas.
- Un único punto ciego es un punto ciego para toda la red. Como la infraestructura de telecomunicaciones sustenta todo lo que circula sobre ella, un indicador pasado por alto a nivel de red no queda limitado a una sola aplicación o a un solo cliente.
Revisar de nuevo el tráfico ya autorizado
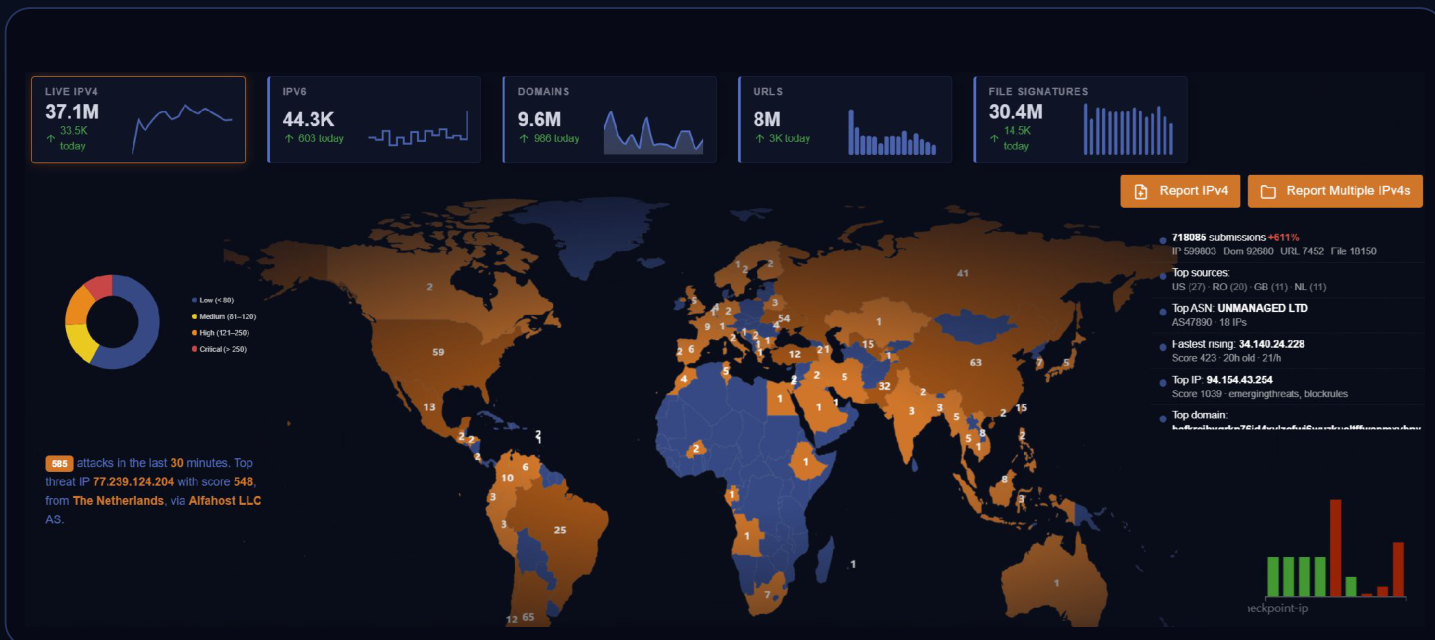
El NetFlow Security Analysis de OneFirewall compara el tráfico previamente autorizado con la base de datos de inteligencia de amenazas en tiempo real de la alianza, sacando a la luz conexiones que en su momento parecían limpias pero que desde entonces han sido identificadas como maliciosas. Ese es el patrón que más importa a escala de telecomunicaciones, donde un único indicador pasado por alto puede permanecer en el tráfico autorizado durante mucho tiempo antes de que alguien lo note.
Aplicación a escala de red, no a escala de aplicación
- Más de 166 integraciones entre firewall, IPS y cloud. El WCF Agent envía inteligencia lista para su aplicación a los firewalls y routers ya desplegados en una red de operador, sin necesidad de nuevo hardware.
- Fiabilidad de nivel enterprise. Hay disponible un despliegue en clúster de tres nodos para llevar la disponibilidad de la plataforma del 99,99% estándar hacia cuatro-ocho nueves, para los operadores cuyos propios compromisos de uptime lo exigen.
- Entrega nativa en STIX/TAXII. La inteligencia se entrega en STIX 2.1 / TAXII 2.1, integrándose directamente en las herramientas de SIEM y SOC que ya utilizan los equipos de seguridad a escala de operador.
Escala, integración y reporting — respondidas directamente
Nuestro volumen de flujos es enorme — ¿esto realmente puede seguir el ritmo?
El análisis retrospectivo está pensado exactamente para esto: en lugar de intentar inspeccionar cada paquete en tiempo real, el NetFlow Security Analysis vuelve a comprobar el tráfico previamente autorizado frente a la base de datos de amenazas en tiempo real, de modo que la escala juega a su favor en lugar de en su contra.
¿Tenemos que sustituir nuestros routers y firewalls actuales?
No. El WCF Agent envía la aplicación a las más de 166 plataformas de firewall, IPS y router ya compatibles — es una capa de inteligencia añadida a lo ya desplegado, no un programa de sustitución.
¿Esto ayuda con nuestras obligaciones de notificación de incidentes bajo NIS2?
Las decisiones de inteligencia y aplicación se entregan y registran de forma nativa en STIX 2.1 / TAXII 2.1, proporcionando un registro auditable de lo detectado y bloqueado — el tipo de documentación que exigen los requisitos de notificación de NIS2.