Descubre los ataques que tu firewall no puede detener.
Aprovecha el trabajo de detección de intrusiones de más de 290 centros de seguridad — sin el coste de operar tu propio SOC. Descubre qué está impactando realmente tu red, sin ningún riesgo.
Un Cyber Efficiency Report de tu Firewall e IPS Actuales
- Un resumen en PDF con los hallazgos y tu Crime Score
- Un archivo CSV con el listado de todos los ataques detectados que no están bloqueados actualmente
- Una estimación del ahorro potencial para tu entorno
Una vez enviado el formulario, te contactamos en menos de 24 horas para agendar una llamada inicial. ¿Aún no estás listo? Comprueba primero una lista de IP de tus logs.
Cómo funciona la Proof of Value
Te contactamos
En menos de 24 horas, desde la dirección de correo que nos diste, para organizar una llamada inicial.
Llamada inicial
Definimos la PoV con tu equipo y acordamos qué logs del firewall analizar.
Una VM en tu red
Una VM en contenedores recibe el syslog de tu firewall. El análisis dura unos 10 días y tus logs se quedan en la VM.
Informe y presentación
Recibes el resumen en PDF, el CSV de ataques permitidos y una estimación del ahorro, y te los explicamos.
Qué necesitas
- Un host para la VM: mín. 8 vCPU, 16 GB de RAM, 300 GB de disco, con Docker
- Alguien que pueda enviar el syslog del firewall (UDP 514) a la VM
- HTTPS saliente (443) desde la VM, para descargar la inteligencia de la alianza
- Nada más: la PoV solo lee logs y no cambia ninguna regla del firewall
Después de la PoV
- El informe es tuyo, decidas lo que decidas
- Sin obligación de compra
- Si decides continuar, te proponemos un plan para tu entorno y te ayudamos a pasar del informe al bloqueo automático
Qué hace realmente la Proof of Value
Una máquina virtual que ejecuta la plataforma OneFirewall analiza los registros de tráfico perimetral para detectar actividad maliciosa — on-premises o en tu nube privada, sin que nada se envíe al exterior.
Detección en Tiempo Real
Identifica a los actores maliciosos que intentan penetrar tu perímetro antes de que se produzcan daños.
Visibilidad Integral
Analiza el tráfico perimetral para ofrecer una visión completa de las posibles amenazas de seguridad.
Inteligencia Accionable
Proporciona alertas en tiempo real e informes detallados sobre las amenazas detectadas, permitiendo una respuesta rápida.
Evaluación Sin Riesgo
Despliégala en tu entorno para evaluar su eficacia sin compromisos a largo plazo.
En tiempo real, durante la PoV
Intentos de conexión maliciosos, actividad de escaneo, ataques de fuerza bruta, intentos de explotación, conexiones salientes sospechosas e infraestructura de atacantes reincidentes ya clasificada en toda la alliance — los ataques a los que estás expuesto hoy sin estar protegido frente a ellos, y cómo la inteligencia colectiva cambia el resultado.
Lo que realmente llega a tu bandeja de entrada
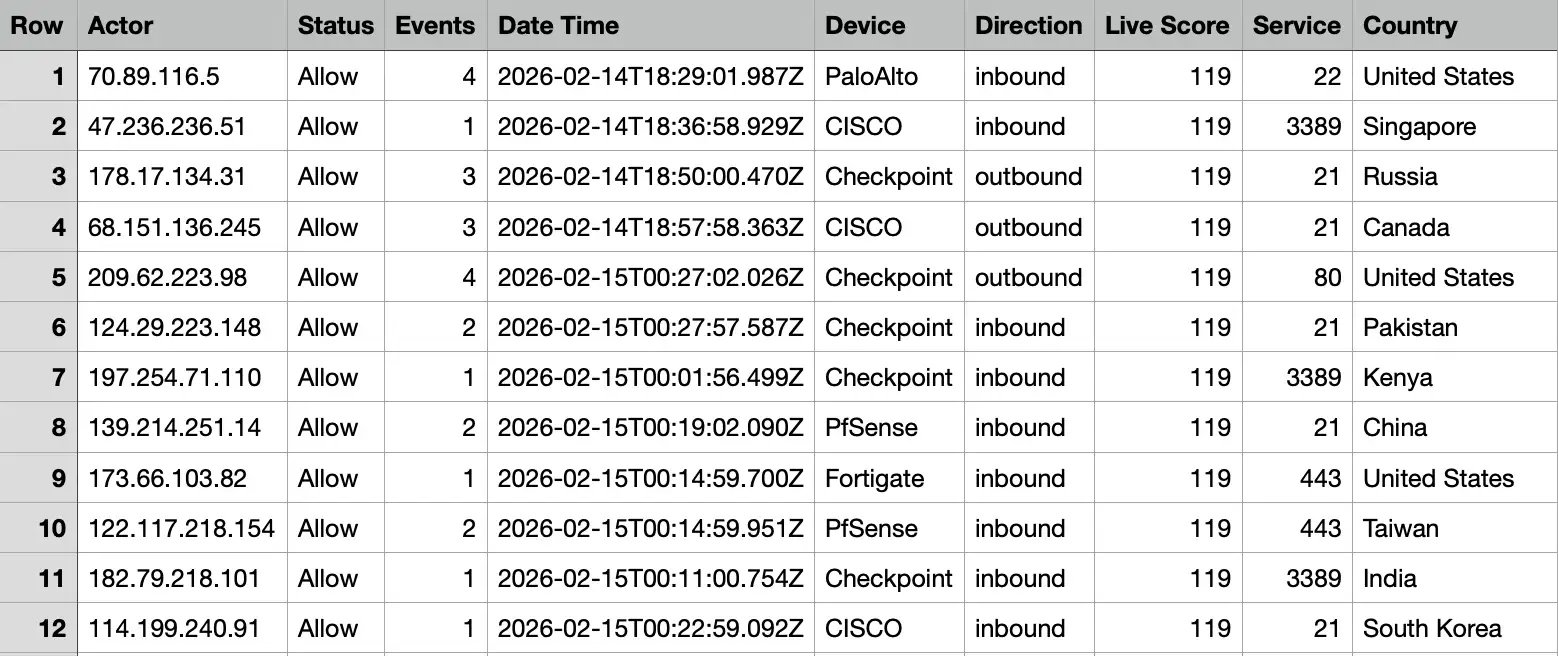
El CSV — cada ataque permitido, detallado
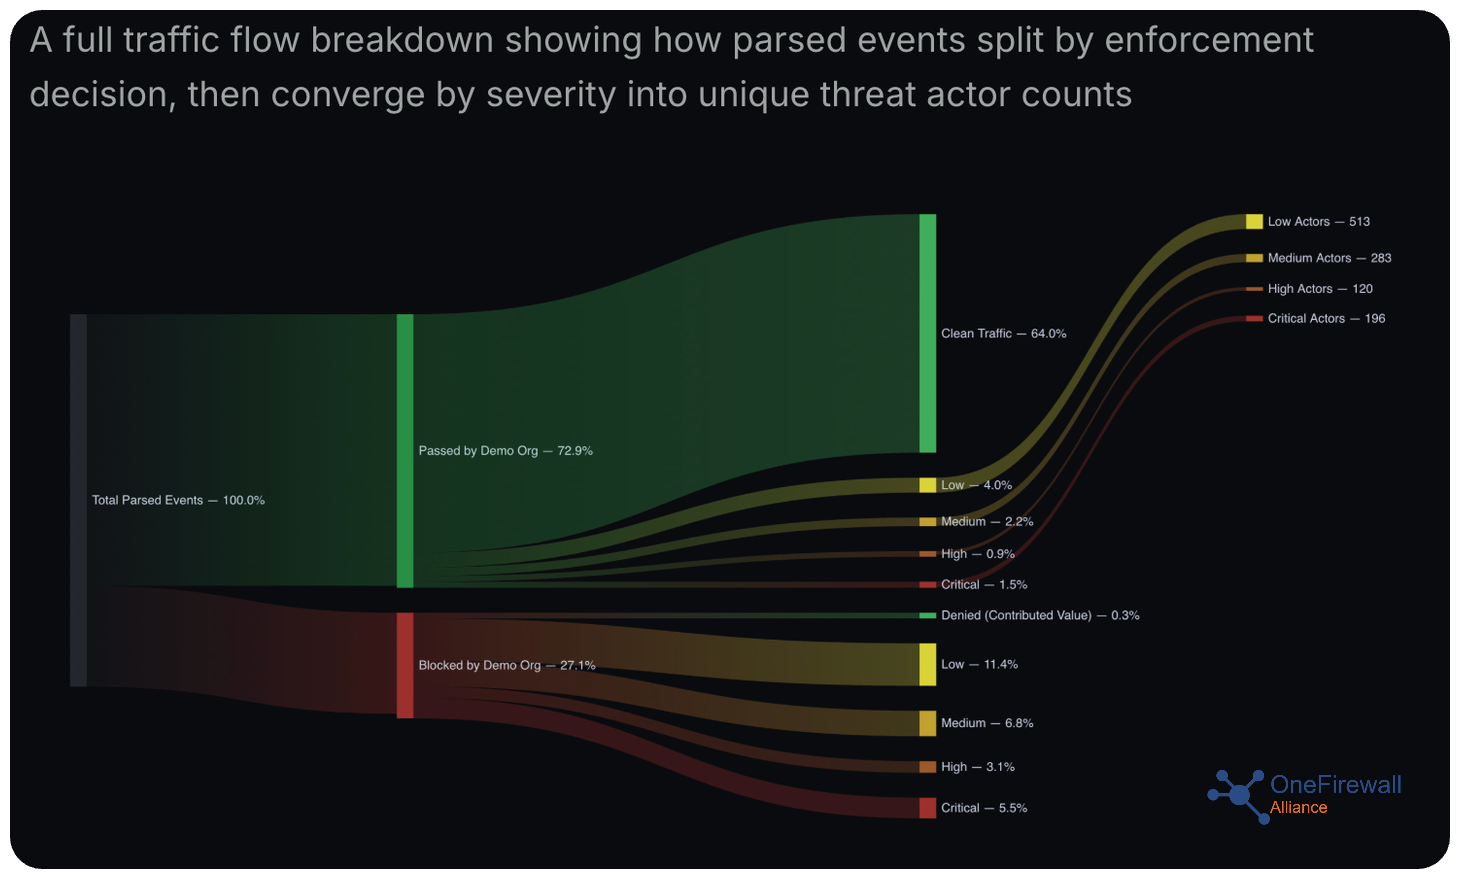
El resumen en PDF — desglose de permitido/denegado por gravedad
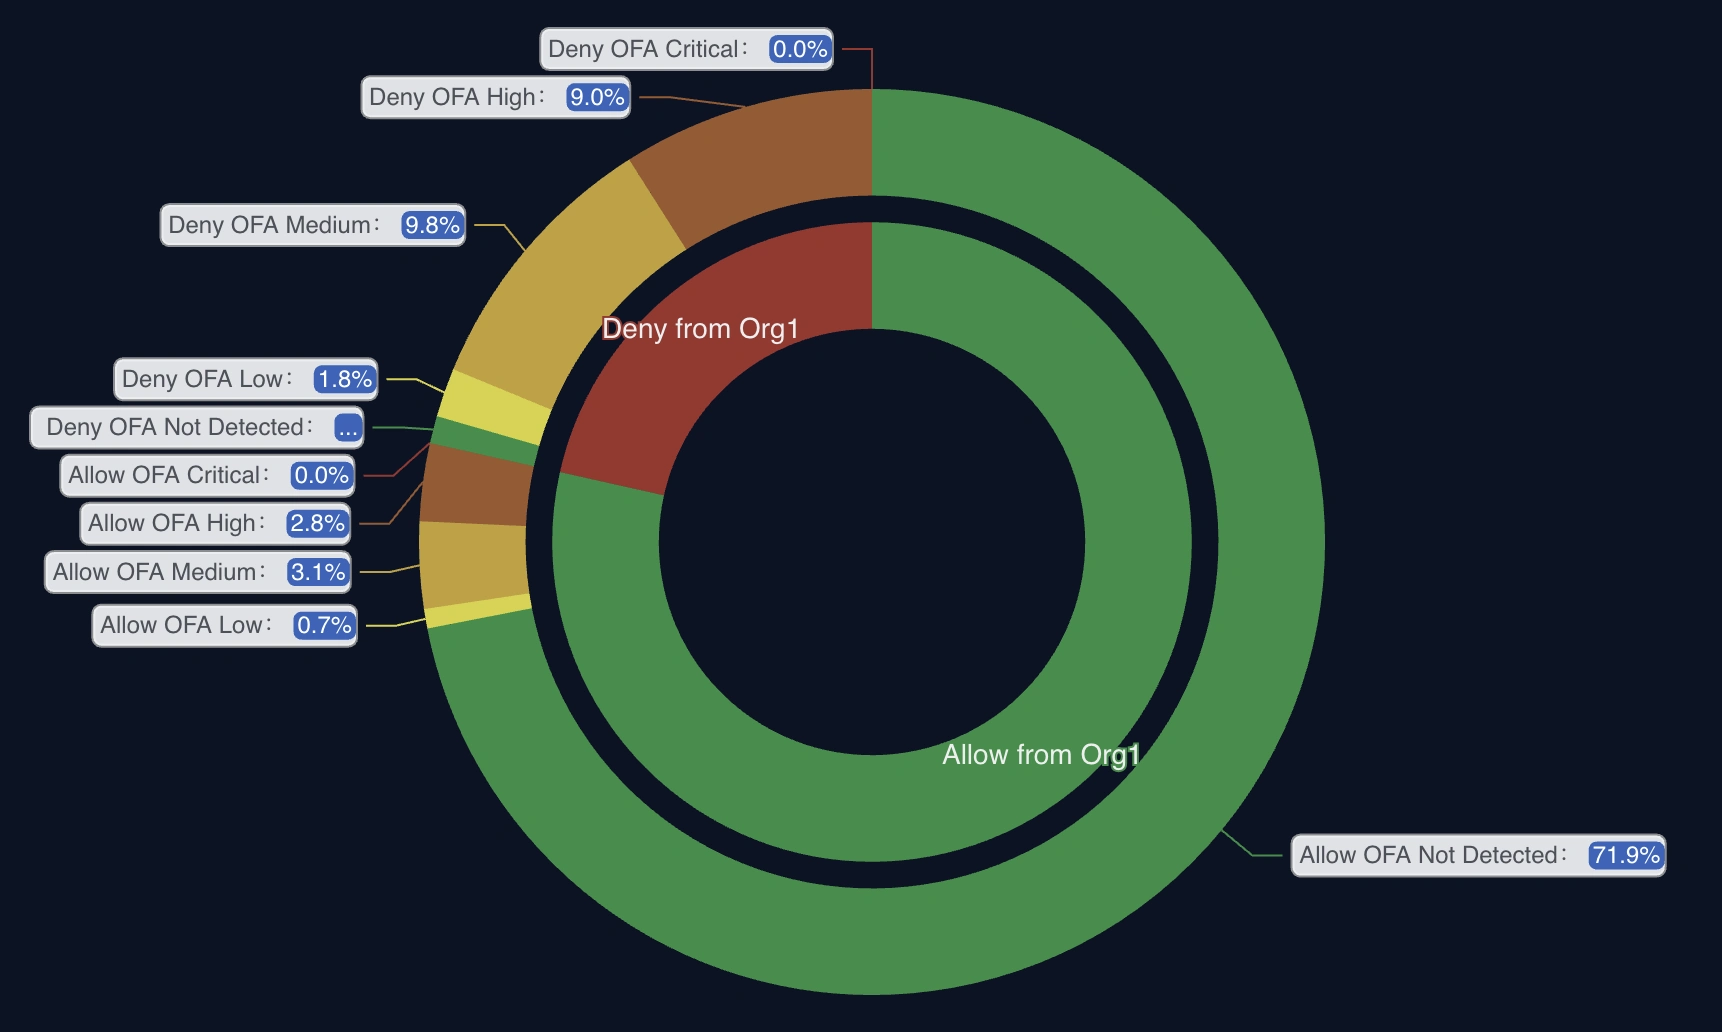
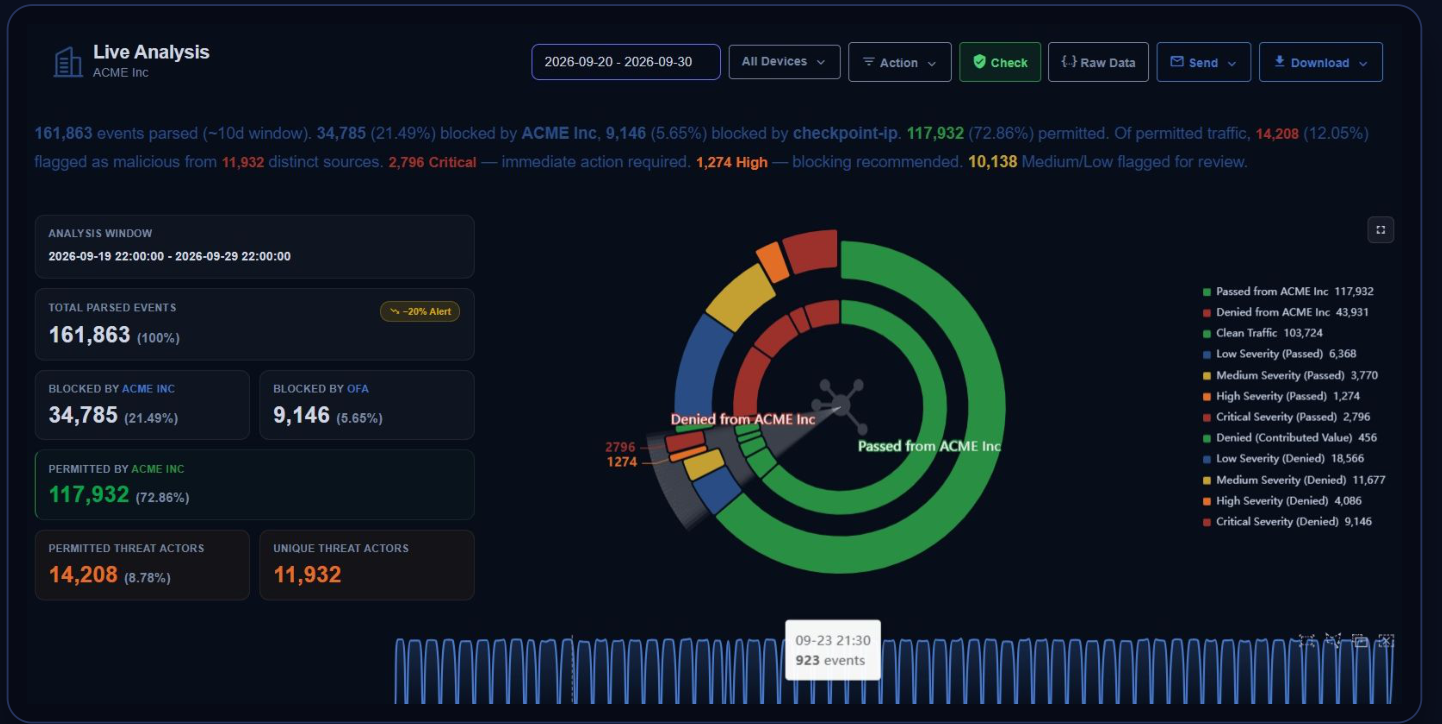
Análisis en vivo de 10 días de tráfico del cliente
161,863
Eventos analizados
72.86%
Tráfico permitido por el firewall del cliente
14,208
Eventos maliciosos en el tráfico permitido (12.05%)
2,796 · 1,274
Crítico y Alto: se recomienda acción inmediata y bloqueo
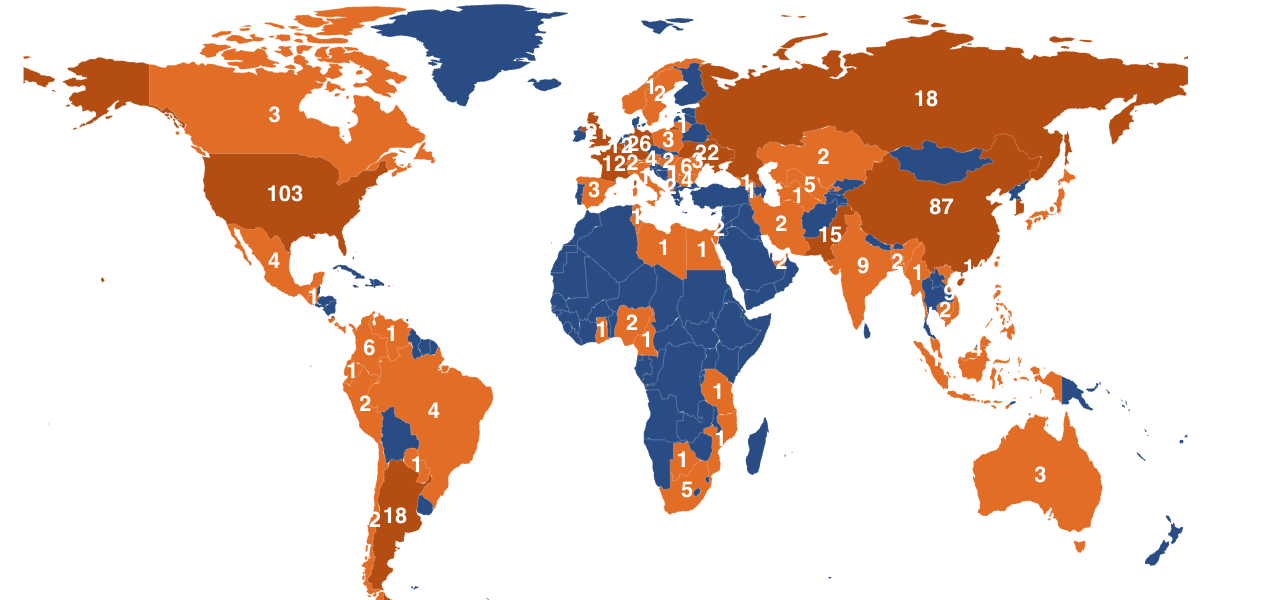
Los mismos 10 días, mapeados por origen: tráfico de ataque que llegó al perímetro de este único cliente desde más de 70 países — un alcance que los registros de una sola organización nunca podrían mostrar por sí solos.