
35,000 ataques eliminados. 28% más rápido. 24 horas.
Una plataforma SaaS B2B global que opera en Azure, DigitalOcean y GCP implementó OneFirewall Alliance y eliminó todo el tráfico no autorizado — incluidos 35,000 ataques diarios — reduciendo al mismo tiempo la latencia un 28%.
- El 22% de todo el tráfico era malicioso
- 35,000 ataques por día
- Sin protección contra fuerza bruta SSH
- 0 ataques diarios que alcanzan el perímetro
- Reducción de latencia del 28%
- Todos los ataques SSH mitigados automáticamente
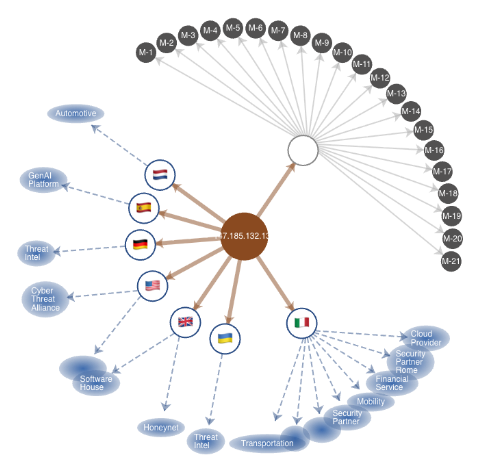
El contexto de la alianza detrás del ataque
Cada indicador que llegaba al perímetro del Miembro X venía ya con el contexto adjunto — cuántos miembros de la alianza lo habían reportado, cuánto tiempo llevaba activo y cuándo había atacado por última vez. Esa es la diferencia entre una IP en bruto y una inteligencia realmente accionable.
A qué se enfrentaba el cliente
Una plataforma SaaS B2B que operaba globalmente en tres proveedores cloud (Azure, DigitalOcean y GCP), con infraestructura distribuida entre Europa (dos instancias) y Estados Unidos. A pesar de su escala, carecía de una seguridad perimetral efectiva — lo que generaba un volumen de ataques descontrolado que amenazaba la disponibilidad y el rendimiento del servicio.
- 22% de tráfico malicioso — casi una cuarta parte de todas las solicitudes entrantes eran operaciones no autorizadas: bots, escáneres y kits de ataque.
- 35,000 ataques diarios dirigidos a servicios web y consolas de administración, desbordando a los equipos de operaciones.
- Solo plan gratuito de Cloudflare — sin protección DDoS avanzada, sin bloqueo inteligente de amenazas.
- Acceso directo y sin proteger a las consolas — intentos de fuerza bruta SSH que alcanzaban las interfaces de administración.
- Plazo de 24 horas — la junta directiva exigía una resolución completa en un día laborable.
Tres fases, un día laborable
Análisis de Amenazas
OneFirewall mapeó todos los patrones de ataque activos — tráfico de bots automatizado, campañas de fuerza bruta SSH y ataques a nivel de aplicación — en los tres entornos cloud. El panorama completo de amenazas se estableció en cuestión de horas.
Integración de Inteligencia
Se desplegó la inteligencia de amenazas de OneFirewall Alliance con bloqueo basado en Crime Score — todas las fuentes con una puntuación superior a 120 se bloquearon de inmediato en el borde. La inteligencia en tiempo real entre miembros cubrió IPs de ataque que la plataforma nunca había visto antes.
Controles Preventivos
Se desplegaron ACL para bloquear IPs de alto riesgo, se incluyeron en lista blanca los rangos de acceso remoto aprobados, se optimizó el enrutamiento de la CDN y se reforzaron todos los puntos de entrada web en Azure, DigitalOcean y GCP simultáneamente.
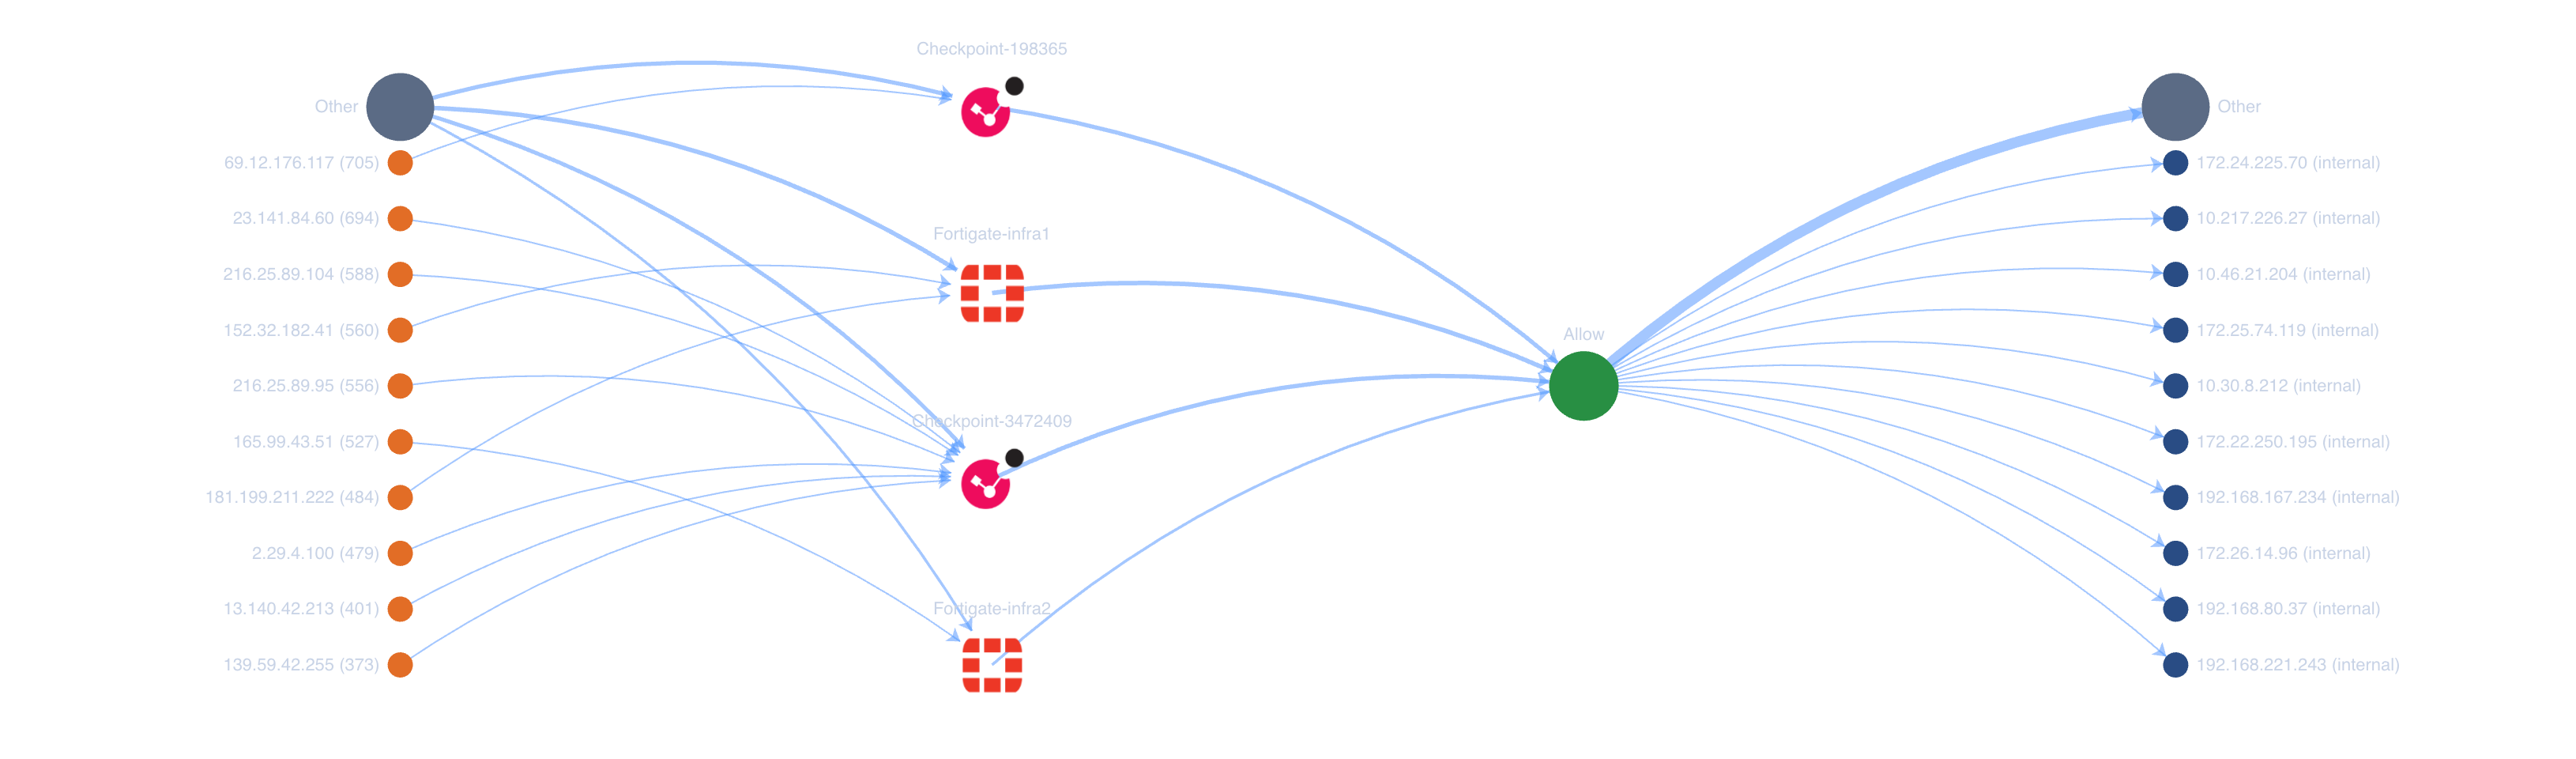
El panorama completo del ataque, mapeado en la Fase 1: tráfico procedente de decenas de fuentes externas, llegando a través de dispositivos Check Point y Fortinet, convergiendo en una única decisión de Allow antes de alcanzar los hosts internos.
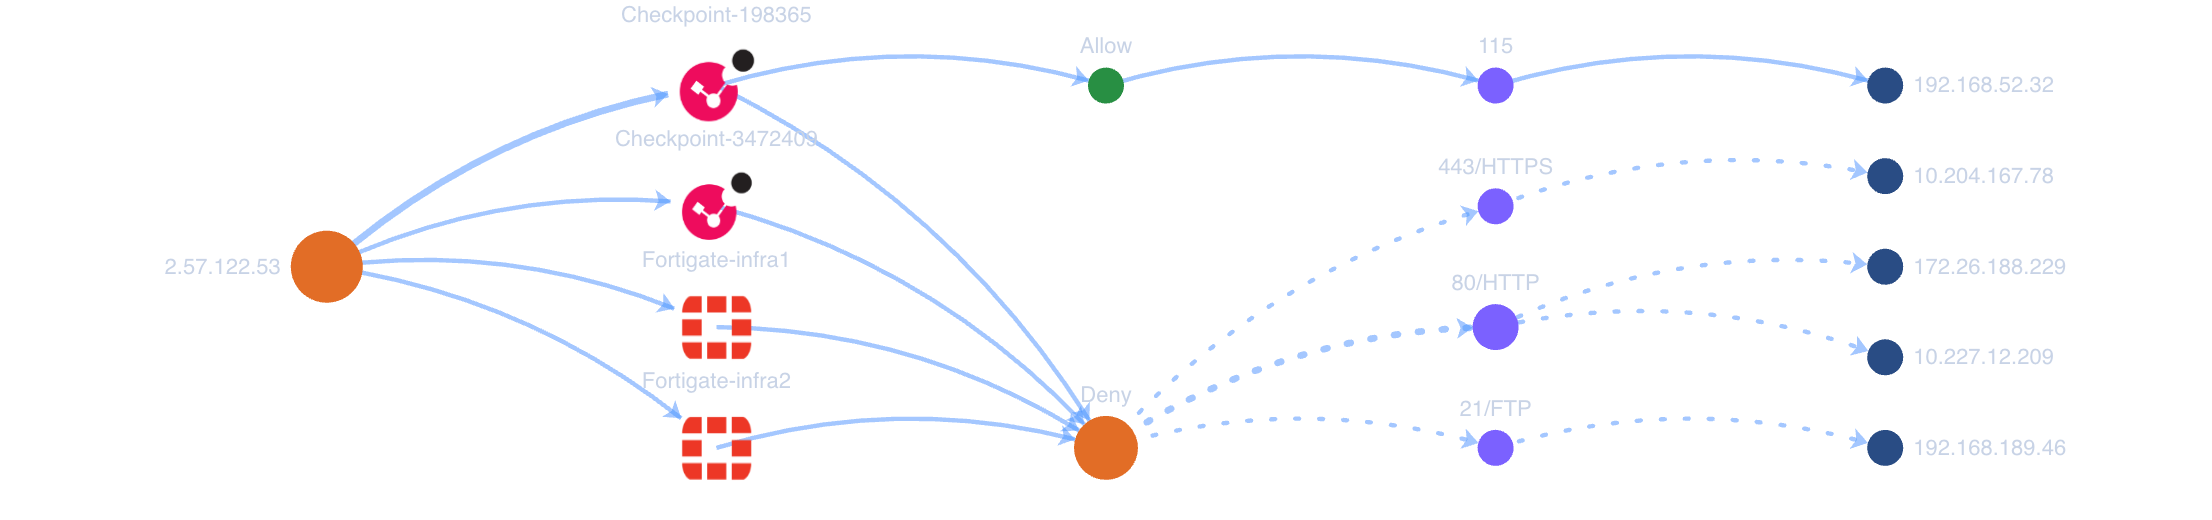
La Fase 2 en la práctica: un indicador, trazado dispositivo a dispositivo. La misma IP de origen se permite en un puerto y se deniega en otros tres — el tipo de decisión dividida que un umbral de Crime Score toma automáticamente, en el borde.
De 35,000 ataques diarios a cero — en 24 horas
Mientras se aportaba inteligencia de vuelta a la alianza que ahora protege a todos los demás miembros.
35,000
Ataques diarios eliminados mediante el bloqueo de IP de la alianza — sin necesidad de intervención manual.
28%
Reducción de latencia — bloquear el tráfico malicioso en el borde liberó ancho de banda y capacidad de procesamiento para los usuarios legítimos.
0
Ataques SSH y de aplicaciones web sin mitigar, sin necesidad de actualizaciones manuales de las reglas del firewall.
12,000+
Feeds de amenazas diarios aportados a la alianza — inteligencia que ahora protege a más de 290 miembros.
0.49%
Amenazas únicas identificadas — indicadores no vistos previamente por ningún otro miembro de la alianza, ampliando la cobertura para todos.
≥120
Umbral de Crime Score utilizado — un punto de partida conservador para un primer despliegue.
“La seguridad perimetral es fundamental para bloquear el tráfico malicioso en los bordes de la red. La inteligencia en tiempo real permitió un bloqueo preciso de las amenazas sin afectar a los usuarios legítimos.”
Así es en realidad, capturado en vivo
Para mostrar el tipo de tráfico que debe gestionar un umbral de Crime Score, expusimos un sensor de decepción de OneFirewall a la red pública y registramos todo lo que lo tocó. En una ventana de 8,75 horas, 586 fuentes distintas generaron 31.745 eventos registrados — sondeando SMB, Telnet, RDP, protocolos industriales, brokers IoT y puertos de bases de datos, además de un único barrido automatizado que ejecutó una cadena de explotación completa en menos de tres minutos.
El acceso inicial domina — pero la cola cuenta la historia real.
El 86% de los eventos fueron intentos directos de acceso inicial, impulsados por un aluvión de sondas de conexión SMB. El reconocimiento representó el 11% — escáneres mapeando la superficie de ataque. El 3% restante incluyó ejecución, acceso a credenciales, recopilación e intentos de denegación de servicio.
SMB atrajo tres cuartas partes del tráfico — todo lo demás vino después.
Más allá del aluvión SMB, los atacantes sondearon sistemáticamente la aplicación web (HTTPS), Telnet, Jenkins, Jupyter, Grafana, RDP y MongoDB — cada servicio no protegido recibió intentos de conexión no solicitados desde múltiples fuentes.
| Técnica intentada | Eventos | Porcentaje |
|---|---|---|
| Intento de file share / movimiento lateral (SMB puerto 445) | 24.324 | 76,6% |
| Escaneo automatizado de alta frecuencia | 1.765 | 5,6% |
| Fingerprinting del cliente TLS | 1.742 | 5,5% |
| Intento de ejecución remota de código | 1.009 | 3,2% |
| Acceso no autorizado a shell remoto (Telnet) | 678 | 2,1% |
| Intento de ejecución de comandos | 563 | 1,8% |
| Divulgación de información del panel de monitoreo | 459 | 1,4% |
| Intento de acceso a escritorio remoto (RDP) | 182 | 0,6% |
| Intento de explotación de base de datos (MongoDB) | 166 | 0,5% |
| Acceso con credenciales predeterminadas / débiles | 97 | 0,3% |
Seis conclusiones operativas de 31.745 eventos reales
Telemetría bruta de 31.745 eventos y 586 IPs fuente, condensada en seis conclusiones operativas para defensores.
8 tácticas MITRE en 157 segundos
La fuente con mayor puntuación (147.135.x.x) atravesó todas las tácticas desde Reconocimiento hasta Impacto en menos de tres minutos: escaneo de vulnerabilidades → explotación de aplicaciones públicas → scripting de comandos → fuerza bruta de credenciales → recopilación de datos → persistencia → denegación de servicio. No es un operador humano: es un framework de explotación automatizado ejecutando un playbook predeterminado. La detección a velocidad humana no puede seguirle el ritmo — solo la inteligencia pre-calculada aplicada en el perímetro puede hacerlo.
El 90% del tráfico no lleva user-agent HTTP
28.546 de 31.745 eventos (89,9%) llegaron como sondas TCP/UDP sin user-agent. Estas son invisibles para WAF, proxies HTTP e IDS basados en firmas. Escanean puertos abiertos, sondean banners de servicios y transmiten tramas de protocolo sin procesar — actividad que solo el enforcement a nivel de red, antes del stack de aplicación, puede interceptar.
64 IPs coordinadas contra Telnet — firma de variante Mirai
64 IPs distintas generaron 4.956 eventos hacia el puerto 23 (Telnet), todas sin user-agent, con múltiples IPs compartiendo bloques /16 (66.132.x.x/16: 3 IPs; 31.40.x.x/16: 2 IPs; 94.154.x.x/16: 2 IPs). Esto es consistente con infraestructura botnet variante de Mirai: nodos distribuidos intentando credenciales predeterminadas en routers, cámaras y dispositivos NAS expuestos. Una lista de bloqueo de IP única falla aquí — se requiere correlación a nivel de subred /16.
Seis verticales industriales sondeadas en 8,75 horas
La misma ventana de captura registró sondas contra: DICOM (imágenes médicas), Modbus FC43 / OPC UA / Siemens S7 (ICS/SCADA para energía), MQTT (telemetría IoT), Docker Registry / APIs de nodo Kubernetes (cloud/tech), almacenes de imágenes de contenedores y endpoints de servicios de IA. No son escaneos oportunistas — son barridos sistemáticos con herramientas específicas para cada clase de protocolo.
El volumen nunca cae a cero; pico nocturno (UTC)
Las 03:xx UTC registraron 5.218 eventos/hora; las 06:xx UTC alcanzaron el pico de 5.685. Incluso las 22:xx — noche europea — registraron 1.691 eventos. La infraestructura botnet está distribuida entre zonas horarias y opera continuamente. Un perímetro que solo aplica reglas durante el horario laboral no ofrece protección contra una infraestructura que no descansa.
La herramienta, no la IP, es el identificador persistente
El hash JA3 6d148f747f881eff499f36677cb94c24 apareció en 1.471 eventos desde una única fuente. A medida que las IPs fuente rotan entre proveedores cloud y rangos VPS, la huella TLS del cliente permanece constante — refleja la implementación de la herramienta, no la dirección. OneFirewall integra la correlación JA3 de los miembros de la alianza para propagar bloqueos a nivel de herramienta antes de que la propia infraestructura vea la conexión.