
Un punto ciego en una subestación es un punto ciego para toda la red eléctrica.
Terna gestiona la red nacional de transmisión eléctrica de Italia, que es exactamente el tipo de objetivo que recompensa una campaña de reconocimiento larga y paciente antes que un golpe rápido. Forma parte del mismo pool de inteligencia de OneFirewall que los miembros de la alianza de telecomunicaciones, finanzas, defensa y tecnología.
La paciencia de los actores estatales se encuentra con la infraestructura distribuida
- Designada como esencial por NIS2. Los operadores energéticos de la UE están explícitamente incluidos en el ámbito de las normas de NIS2 sobre entidades esenciales. La notificación obligatoria de incidentes y la responsabilidad a nivel de consejo de administración no son aquí una buena práctica voluntaria, son la ley.
- La convergencia IT/OT amplía el perímetro. A medida que la tecnología operativa se conecta cada vez más a las redes de TI, la superficie de ataque se extiende mucho más allá de lo que las herramientas tradicionales basadas solo en firewall fueron diseñadas para vigilar.
- Reconocimiento de larga permanencia. Las intrusiones en el sector energético vinculadas a actores estatales suelen caracterizarse por un reconocimiento prolongado antes de cualquier acción disruptiva. Un patrón de este tipo solo se hace visible frente a una base amplia de inteligencia, no en los registros de un único operador.
- Sitios distribuidos, no un único perímetro. Las subestaciones y los sitios de distribución son numerosos y están geográficamente dispersos, lo que dificulta una monitorización centralizada y coherente con productos puntuales sin un feed compartido entre todos ellos.
Del 99,99% a ocho nueves cuando realmente importa
La arquitectura estándar de OneFirewall está construida para un SLI del 99,99%. Para los despliegues con requisitos más estrictos, hay disponible una arquitectura de nivel enterprise basada en clustering de Kubernetes a tres nodos, con cómputo redundante, almacenamiento compartido y acceso con balanceo de carga, para llevar la disponibilidad hacia cuatro-ocho nueves. Ese es el rango que los operadores de infraestructura crítica suelen necesitar para satisfacer a reguladores y consejos de administración.
Un único feed, aplicado de forma coherente en todos los sitios
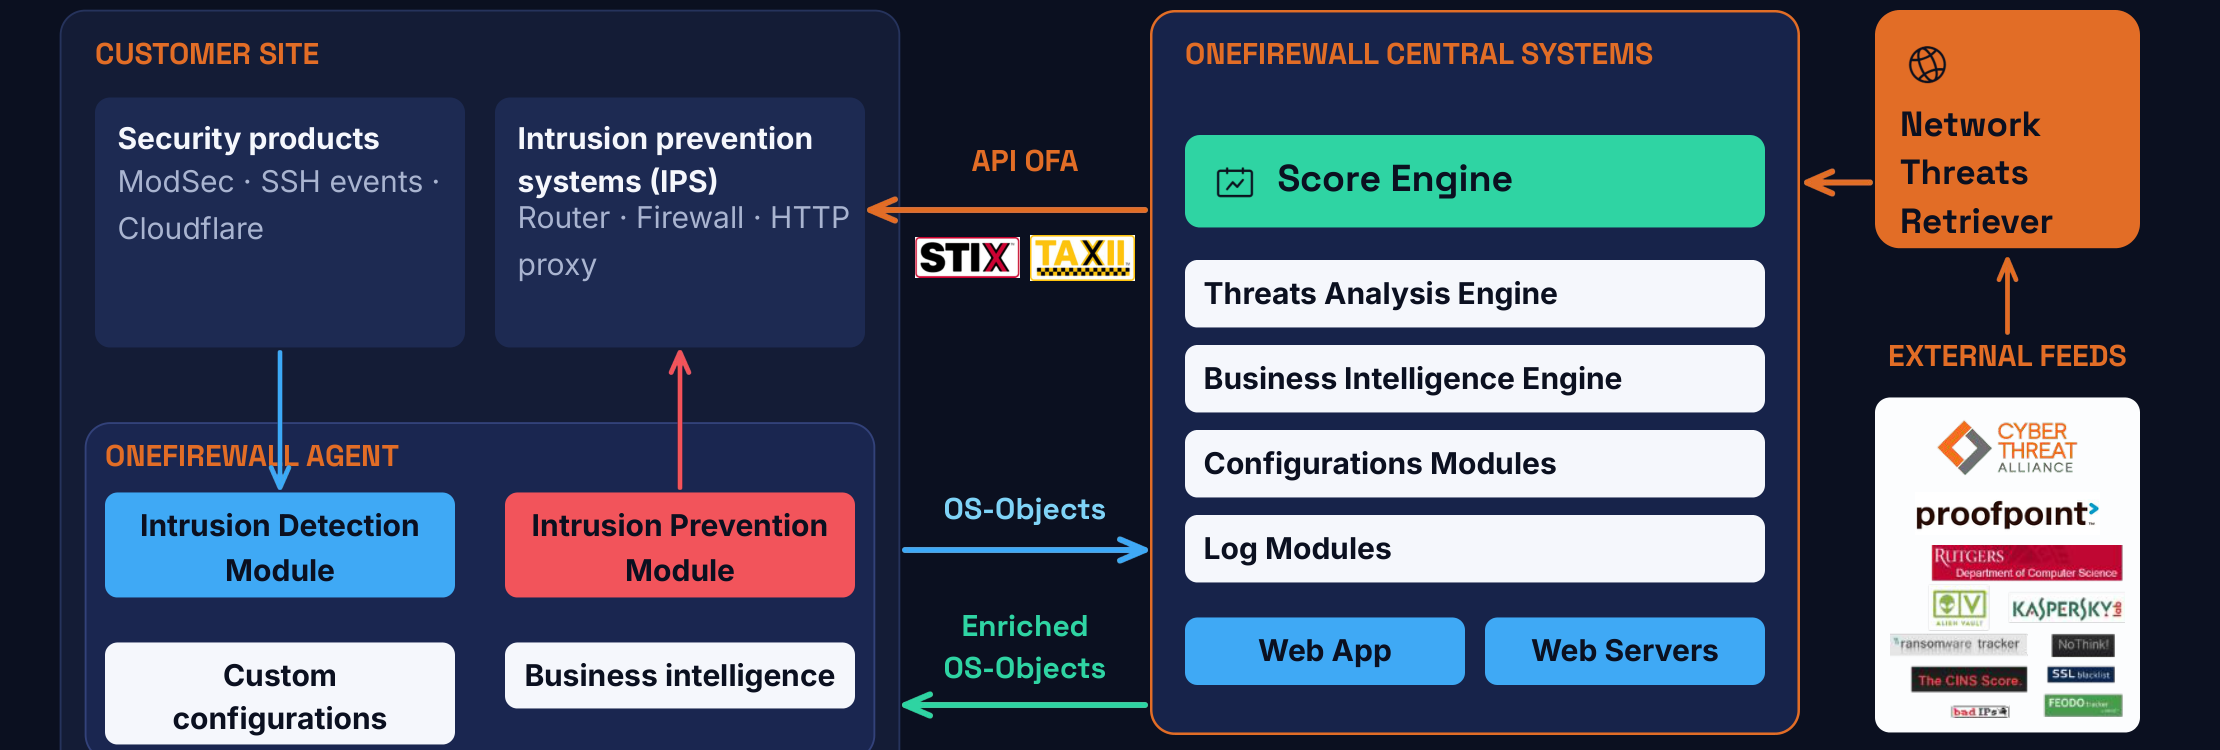
- Consolida los sitios distribuidos en un único feed. El WCF Agent envía la misma inteligencia lista para su aplicación a los firewalls de cada sitio, subestación, centro de distribución u oficina central, en lugar de depender de que cada ubicación mantenga su propia lista de amenazas.
- On-prem o nube privada para entornos adyacentes a OT. OneFirewall Server puede ejecutarse on-prem o en una nube privada, manteniendo el procesamiento de la inteligencia dentro del país o de la red allí donde la política para entornos adyacentes a OT lo exija.
- STIX/TAXII para las herramientas de SOC existentes. La inteligencia se entrega de forma nativa en STIX 2.1 / TAXII 2.1, integrándose en las plataformas de SIEM y SOAR que ya utilizan los SOC del sector energético.
Qué toca esto y qué no
¿Esto llega hasta nuestra red OT/ICS?
No. OneFirewall opera en el perímetro orientado a TI — los firewalls, routers y WAF a los que se conecta el WCF Agent — y no como una herramienta con conocimiento de protocolos OT/ICS. Es una capa de inteligencia complementaria delante de la infraestructura de TI, no un sustituto de los controles de seguridad OT dedicados.
¿Cómo pueden docenas de subestaciones reportar datos sin convertirse en una gran superficie de ataque única?
Cada sitio mantiene su propio feed, usuarios y configuración separados lógicamente dentro del modelo multi-tenant — solo la inteligencia de amenazas en sí se pone en común, consolidada en un único feed coherente que se reenvía al firewall ya existente de cada sitio.
¿Cuál es el compromiso de uptime real?
SLI del 99,99% en la arquitectura estándar. Para los despliegues que necesitan más, hay disponible una opción de clustering de Kubernetes a tres nodos, que lleva la disponibilidad hacia cuatro-ocho nueves.
Los protocolos de control industrial fueron sondeados horas después de activar el sensor
Modbus, OPC UA y Siemens S7 — los protocolos backbone para redes eléctricas, agua y sistemas de control industrial — recibieron intentos de conexión no solicitados en nuestra ventana de 8,75 horas.