
La red de un ministerio no puede permitirse caer por una reconstrucción.
El comando de operaciones ciberespaciales del Ministerio de Defensa de Italia, el Comando per le Operazioni in Rete (COR), forma parte de OneFirewall Alliance desde sus primeros años, desde antes que la mayoría de los nombres comerciales que aparecen en esta página.
La paciencia propia del espionaje se encuentra con las limitaciones de la contratación pública
- Espionaje antes que disrupción. Las redes estatales y ministeriales son un objetivo prioritario para operaciones de recopilación de inteligencia de larga permanencia, no para ataques rápidos de robo y fuga. Un patrón de este tipo solo se hace visible frente a una base de inteligencia amplia, no en los registros de una sola agencia.
- Los datos no pueden salir del edificio. Los sistemas clasificados y sensibles a menudo no pueden aceptar herramientas alojadas en la nube ni enviar telemetría fuera de sus instalaciones, lo que descarta por defecto la mayoría de las plataformas de inteligencia de amenazas basadas únicamente en SaaS.
- Expectativas de interoperabilidad con la OTAN y la UE. Los ministerios de defensa e interior operan cada vez más bajo expectativas de intercambio de información establecidas a nivel de la OTAN o de la UE, además de los requisitos nacionales.
- Los ciclos de contratación resisten la sustitución radical. La planificación presupuestaria del sector público dificulta justificar un único gran cambio de infraestructura, por lo que la inteligencia debe integrarse sobre lo ya desplegado en lugar de sustituirlo.
On-prem cuando la política exige on-prem
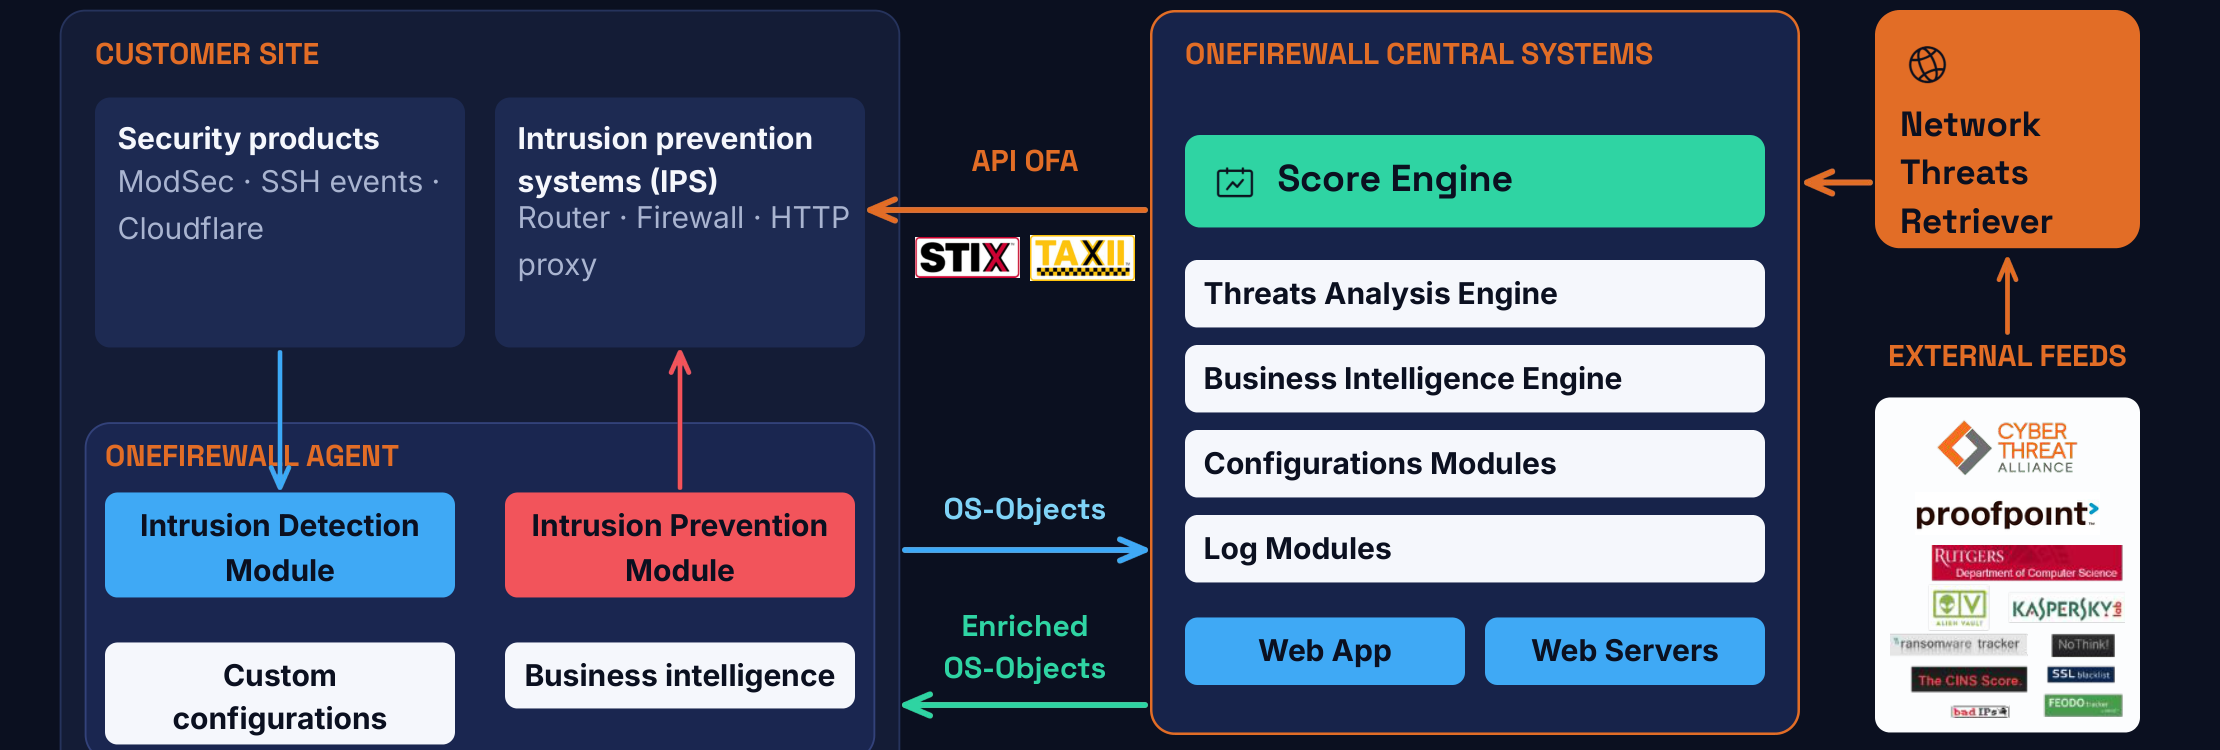
OneFirewall Server es una única instancia que puede ejecutarse on-prem, en una nube privada o en la nube pública. La arquitectura multi-tenant, con separación lógica entre los usuarios, feeds, crime scores y configuraciones de cada organización, se mantiene igual sea cual sea el lugar donde se aloje. Para un organismo gubernamental, esto significa compartir inteligencia sin necesidad de mover los datos fuera de una red controlada.
Separación de funciones entre departamentos y mandos
- Separación de funciones multi-tenant. Los usuarios, feeds y configuraciones de cada unidad organizativa permanecen aislados lógicamente del resto de miembros. Esa separación estructural encaja con ministerios que tienen varios departamentos o mandos operando bajo una misma función de seguridad.
- Entrega nativa STIX/TAXII. La inteligencia llega en formato STIX 2.1 / TAXII 2.1, lista para integrarse en las herramientas de SIEM y SOC que los equipos de seguridad gubernamentales ya utilizan como estándar.
- Fiabilidad de nivel enterprise. Un despliegue en clúster de tres nodos puede elevar la disponibilidad hacia ocho nueves, para entornos en los que el 99,99% estándar no es suficiente.
Un mando de defensa y un departamento de políticas públicas
La confianza de los gobiernos no es una sola relación: son varias, en países distintos, por razones distintas.
Comando per le Operazioni in Rete (COR)
El comando de operaciones ciberespaciales del Ministerio de Defensa de Italia forma parte de OneFirewall Alliance desde sus primeros años, una relación anterior a la mayoría de los nombres comerciales presentes en el resto de este sitio.
DSIT
El DSIT ostenta la responsabilidad de la política nacional de ciberseguridad del gobierno británico desde febrero de 2023, tras asumirla del DCMS, y gestiona programas que van desde el esquema de certificación Cyber Essentials hasta un boletín mensual sobre ciberseguridad nacional. El DSIT forma parte de la red de la alianza OneFirewall, tal y como figura entre nuestros socios tecnológicos y de alianza.
Antes de que esto salga a licitación
¿Puede ejecutarse totalmente on-prem, o incluso en un entorno air-gapped, para una red clasificada?
Sí. OneFirewall Server es una única instancia que puede ejecutarse on-prem, en una nube privada o en la nube pública: el modelo de despliegue sigue vuestra política de soberanía de datos, y no al revés.
¿Cómo encaja esto con los requisitos de interoperabilidad de la OTAN o la UE?
La inteligencia se entrega de forma nativa en STIX 2.1 / TAXII 2.1, el mismo estándar utilizado en los marcos de intercambio de información de la OTAN y la UE, lo que proporciona un registro auditable de cada decisión en lugar de un formato propietario que haya que traducir.
¿Requiere un programa completo de sustitución de la plataforma?
No. El WCF Agent se integra con los firewalls y routers ya desplegados: es una capa de inteligencia incremental, no una contratación plurianual para retirar lo que ya está en funcionamiento.
SMB flood, robo de credenciales y divulgación de paneles de monitoreo: los tres vectores más relevantes para redes del sector público
Las redes gubernamentales albergan objetivos de alto valor ricos en credenciales. Los datos de nuestro sensor muestran atacantes sondeando sistemáticamente los tres caminos simultáneamente.