Tu firewall está dejando pasar ataques. Te mostramos cuáles.
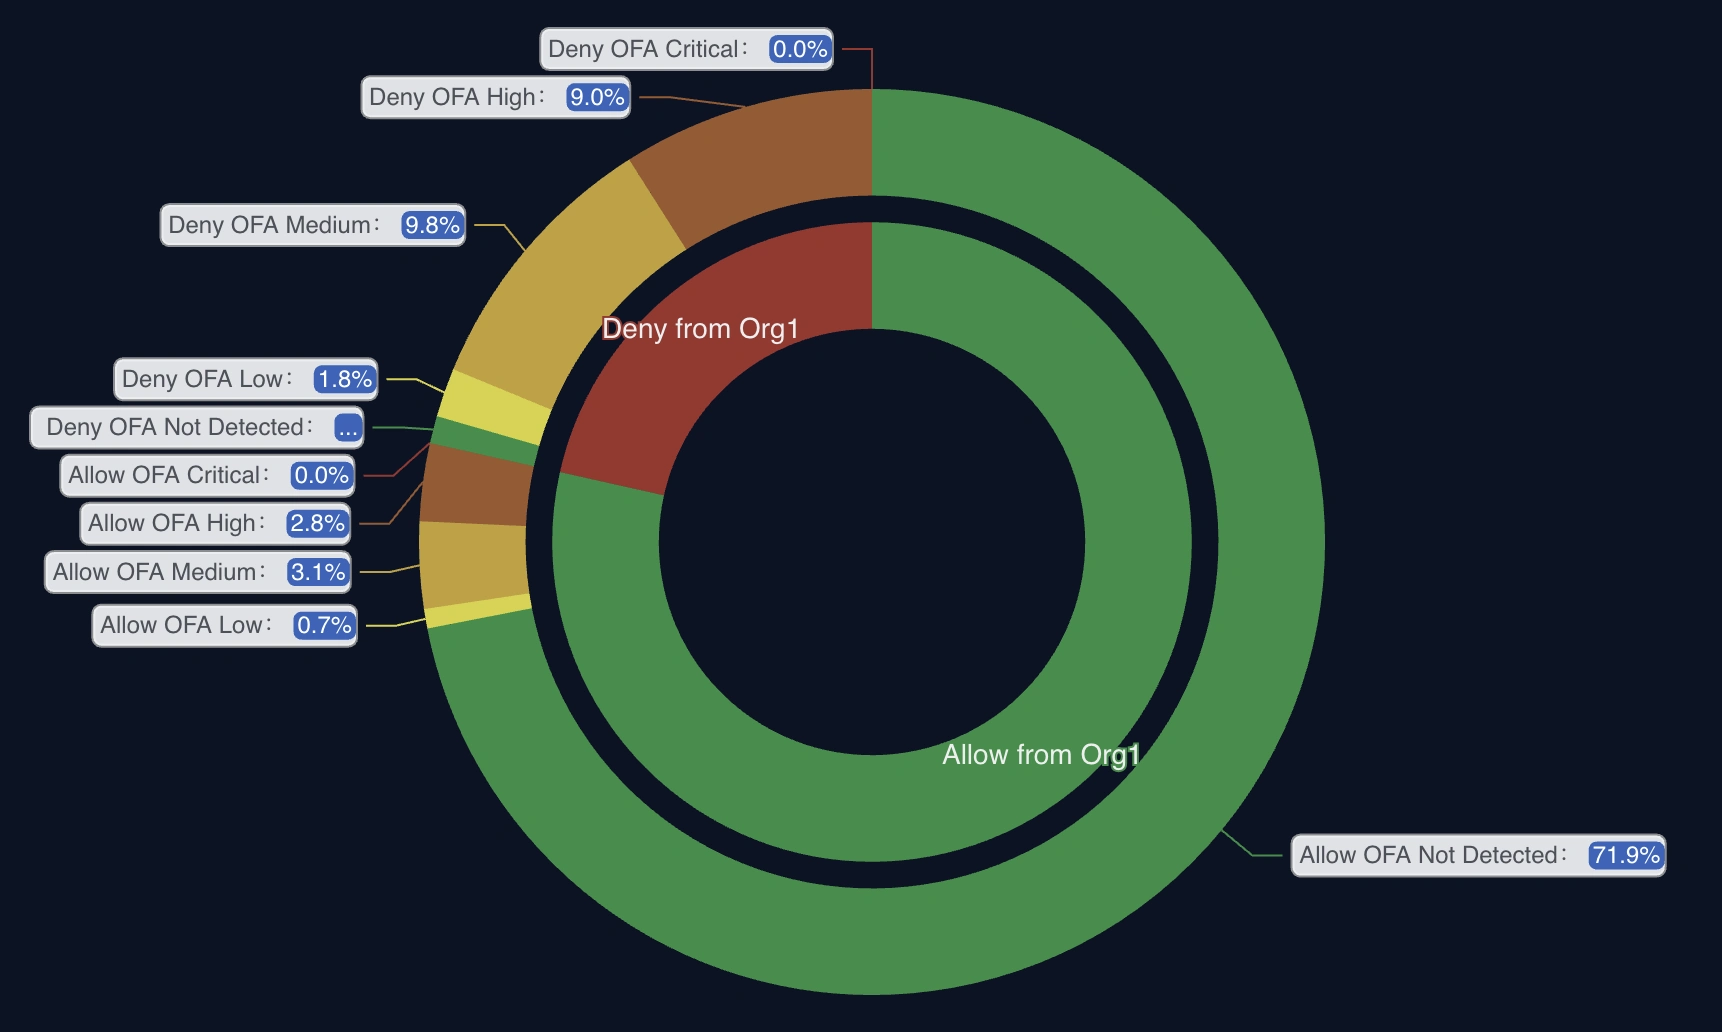
En una Proof of Value de ejemplo, el 12% del tráfico que permitía el firewall de un cliente era malicioso: 14.208 eventos en 10 días. OneFirewall compara tu tráfico con la inteligencia compartida por más de 290 centros de seguridad independientes y bloquea a esos atacantes en el firewall que ya utilizas.
Sin sustituir nada. Más de 166 integraciones, entre ellas Check Point, Fortinet, Palo Alto Networks y Sophos.
Gratuita · Se ejecuta en una VM dentro de tu red · Sin compromiso
Descubre qué ha dejado pasar tu firewall, con tu propio tráfico
Ejecutamos la plataforma OneFirewall en una VM dentro de tu red. Compara los logs de tu firewall con la inteligencia de la alianza e informa de cada ataque que ha pasado. Ningún dato sale de tu perímetro, sin coste ni compromiso.
Llamada inicial
Una breve llamada con nuestros ingenieros para definir la PoV y acordar qué logs del firewall analizar.
Una VM en tu red
Despliegas una VM en contenedores (mín. 8 vCPU, 16 GB de RAM, 300 GB de disco) y envías el syslog del firewall hacia ella. Tus logs se quedan en la VM.
Tu informe
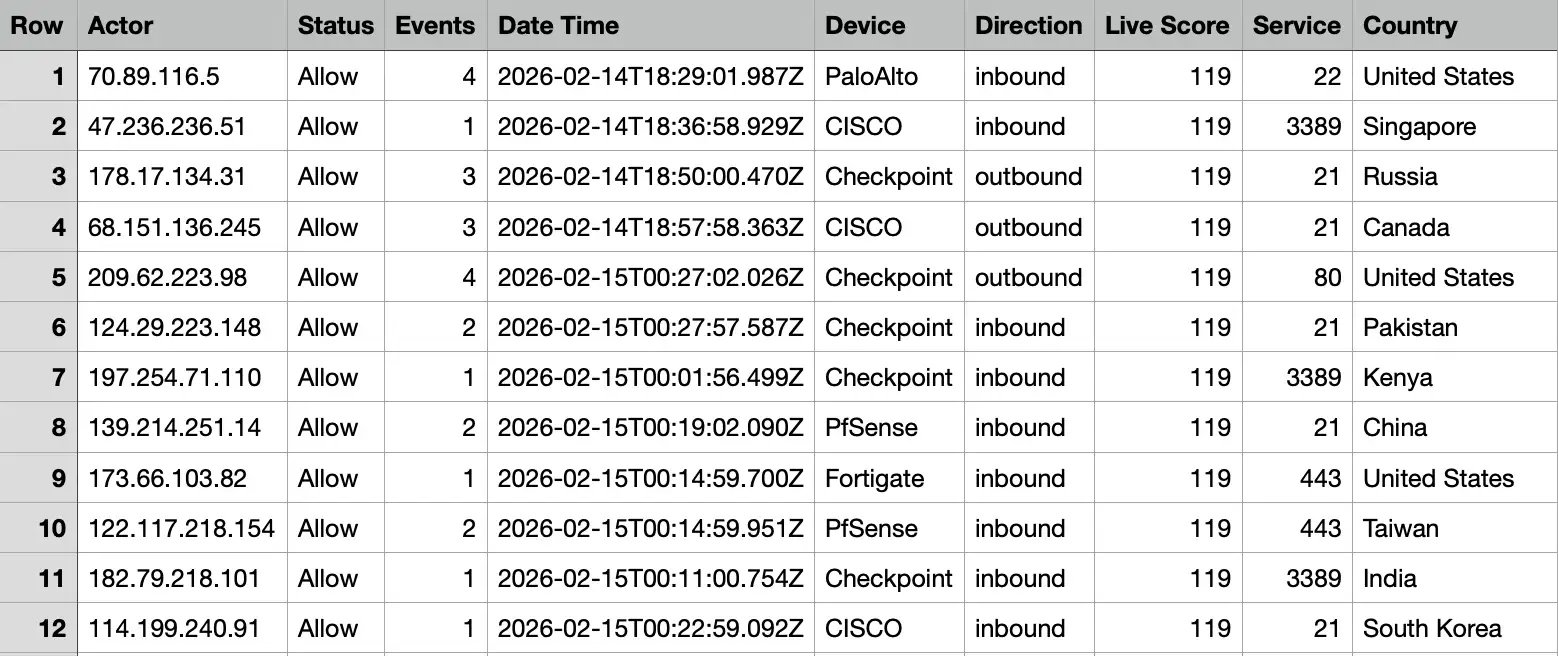
Un resumen en PDF con tu Crime Score, un CSV con cada conexión maliciosa que tu firewall permitió y una estimación del ahorro potencial.
Una sola plataforma para inteligencia, aplicación y aseguramiento
La mayoría de los proveedores ofrecen una sola capa de defensa. OneFirewall se construyó combinando las tres, porque la inteligencia colectiva solo es útil en la medida en que se pueda actuar sobre ella, y demostrar que funciona.
Inteligencia Colectiva
Feeds de IOC y CTI obtenidos de más de 290 miembros de la alianza, enriquecidos con Crime Score y mapeo MITRE ATT&CK, entregados de forma nativa en STIX 2.1 / TAXII 2.1.
Explorar Inteligencia de Amenazas →
Aplicación Automatizada
El WCF Agent envía reglas de bloqueo validadas directamente a su firewall, IPS, WAF o SIEM — sin playbooks manuales, sin colas de tickets, de la detección a la aplicación en menos de 30 segundos.
Explorar la Plataforma →
Security Assurance
Pruebas de penetración, evaluaciones de madurez OpenSAMM, modelado de amenazas y simulación de phishing — para validar que sus defensas resisten frente a un adversario real, no solo ante un escáner.
Explorar Security Assurance →Conectados al círculo de intercambio de amenazas que ya protege infraestructuras críticas
OneFirewall es miembro de la Cyber Threat Alliance, el grupo selecto que Fortinet, Palo Alto Networks, Symantec y McAfee (Check Point y Cisco se unieron en 2017) fundaron en 2014 para compartir inteligencia de amenazas en todo un sector, no solo dentro de la base de clientes de un proveedor. Ser miembro de la CTA significa que la propia alianza de OneFirewall se conecta directamente con ese ecosistema más amplio.
¿Qué es OneFirewall Alliance?
OneFirewall Alliance es una empresa de ciberseguridad con sede en el Reino Unido, fundada en 2018 en Londres, que opera una alianza SOC-to-SOC: una plataforma colaborativa de Cyber Threat Intelligence que conecta a más de 290 organizaciones independientes en todo el mundo. Los miembros comparten observaciones reales de ataques, validadas y enriquecidas con Crime Score (0–1000), mapeo MITRE ATT&CK y formatos STIX 2.1 / TAXII 2.1, y aplicadas automáticamente en firewalls, IPS, WAF, SIEM y controles cloud en menos de 30 segundos. La plataforma se integra con más de 166 productos de firewall y seguridad.
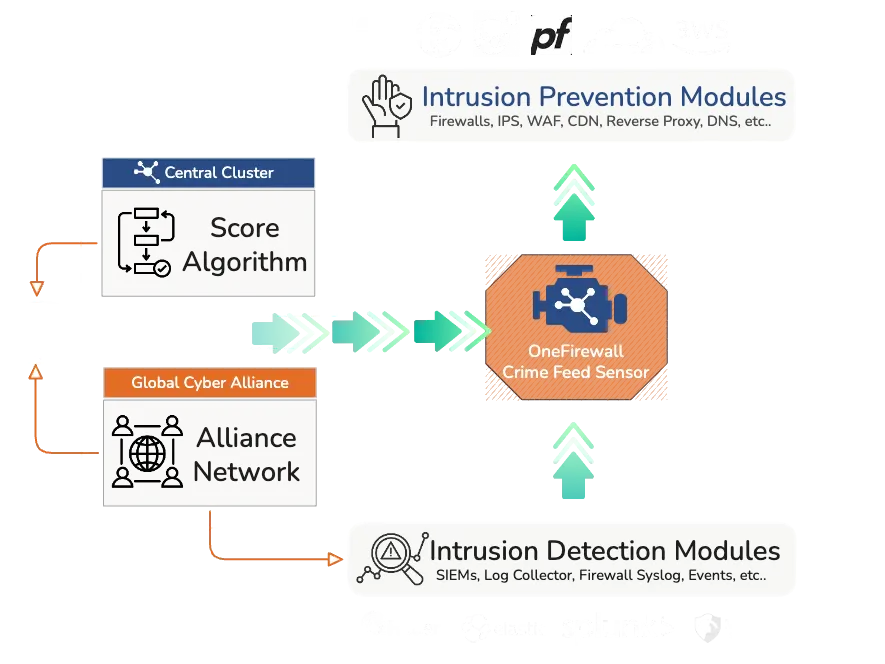
Cada centro de datos, un único sistema nervioso compartido
Cada centro de datos sigue utilizando sus propios productos de seguridad. El Agente OneFirewall se sitúa junto a ellos, enviando datos de intrusión a un motor de puntuación central, de modo que una amenaza detectada en el Centro de Datos A se convierte automáticamente en una regla de bloqueo en el Centro de Datos B.

35,000 ataques diarios eliminados en 24 horas. Latencia reducida un 28% (según el cliente).
Una plataforma SaaS global que opera en Azure, DigitalOcean y GCP absorbía 35,000 ataques al día, con casi una cuarta parte de todo el tráfico entrante siendo malicioso. Tras implementar OneFirewall, el tráfico no autorizado se redujo a cero mientras el rendimiento mejoraba — la misma red de defensa de toda la alianza a la que se conecta cada miembro desde el primer día.
Leer el Caso de Éxito Completo →35,000
Ataques diarios antes de la implementación (según el cliente)
28%
Reducción de latencia
24h
Tiempo hasta la resolución completa
12,000+
Feeds diarios aportados de vuelta
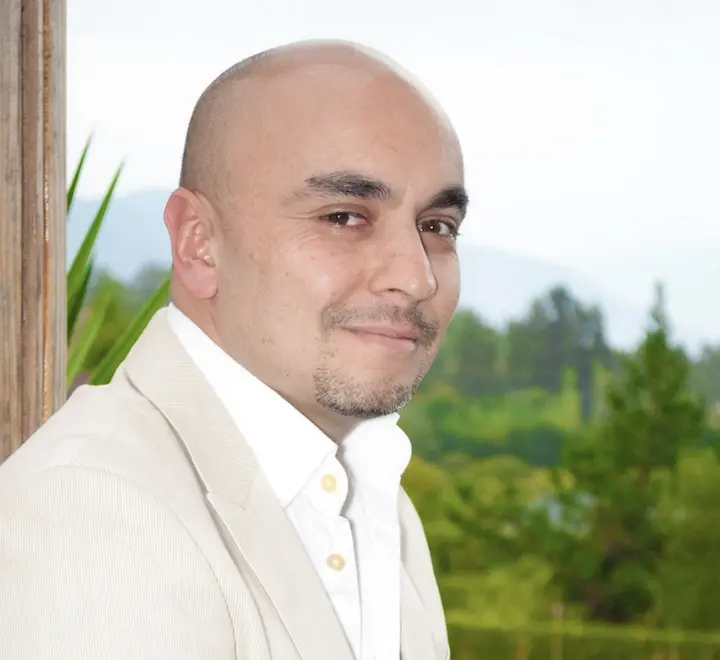
“Cada amenaza que identificamos de forma colectiva es una oportunidad para proteger a otra organización.”
Juan Rivera, Director Ejecutivo de OneFirewall Alliance. Se incorporó a la empresa en 2024. Perfil de LinkedIn
Sede central en Londres, con socios en Norteamérica, Europa, Asia y América Latina.
Miembros de la alianza y socios de implementación en Norteamérica, Europa, Sur de Asia, Sudeste Asiático y América Latina.
Londres, Reino Unido
OneFirewall Alliance LTD
Fundada en 2018
Manchester, Reino Unido
Red Five Technology Solutions
Venice, Florida, EE. UU.
GTSAAS
Belgrado, Serbia
BondMesh DOO
Sudeste Asiático
Skylabs Solution India Pvt
Perú · Ecuador · Colombia
VLATAM
Preguntas frecuentes sobre OneFirewall Alliance
¿Qué es OneFirewall Alliance?
Una empresa británica de inteligencia de amenazas. Gestiona una alianza colaborativa de más de 290 organizaciones independientes que comparten inteligencia de amenazas validada, aplicada automáticamente en firewalls, IPS, WAF y plataformas SIEM.
¿Con qué rapidez se aplica la inteligencia de amenazas?
Según las especificaciones técnicas de la plataforma OneFirewall, el tiempo entre la detección y la aplicación es inferior a 30 segundos, una vez que la alianza ha validado el indicador.
¿Qué firewalls y plataformas de seguridad son compatibles?
OneFirewall incluye más de 166 integraciones con firewalls, cloud, WAF y SIEM, entre ellas Check Point, Fortinet FortiGate, Palo Alto Networks, Sophos, AWS WAF, Google Cloud Platform, IBM QRadar y Splunk.
¿Qué es el Crime Score?
El Crime Score es un valor de riesgo de 0 a 1000 asignado a IP, dominios, URL y hashes de archivos. Aumenta cuando varios miembros independientes de la alianza confirman la misma amenaza, por lo que el volumen de un único informante nunca activa por sí solo un bloqueo.
¿En qué formato estándar se comparte la inteligencia?
La inteligencia está disponible como STIX 2.1 sobre un servidor TAXII 2.1. STIX y TAXII son estándares de OASIS, por lo que herramientas como MISP y OpenCTI pueden consumirla directamente.
¿Cómo empiezan las organizaciones?
Solicita una Proof of Value gratuita, una evaluación sin riesgo sobre tu propia infraestructura, o habla con nuestro equipo comercial. El tratamiento de datos y las certificaciones se describen en la página de Confianza y Seguridad.