
Una institución financiera detectó el patrón días antes que cualquier otro.
Las infraestructuras de fraude y las herramientas de account takeover se reutilizan en objetivos financieros sin relación entre sí mucho antes de que el SOC de un banco individual logre conectar los puntos. Dentro de OneFirewall Alliance, un miembro del sector de servicios financieros es a veces el primero en detectar a un atacante abriéndose paso por sectores completamente distintos. El patrón solo se hace visible cuando se ponen en común las observaciones de todos.
El tráfico que su firewall ya dejó pasar
Un equipo de riesgo no necesita otro panel más — necesita saber qué ha logrado ya superar los controles que tiene. Un reciente Análisis en Vivo anonimizado, ejecutado sobre un parque real mixto de Check Point y Fortinet durante un único día:
22,053
Eventos analizados en 24 horas
72.8%
Permitido por el firewall existente
1,939
De ellos, marcados como maliciosos por la inteligencia de la alianza
458
Calificados como críticos — se recomienda bloqueo inmediato
Se trata de 1,845 direcciones distintas con un historial conocido de actividad maliciosa en otras partes de la alianza, presentes dentro de un tráfico que un firewall bien configurado ya había calificado como limpio — exactamente la brecha que un equipo de fraude o de riesgo no puede ver mirando solo sus propios registros.
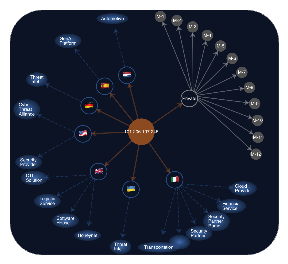
Una sola IP, ocho sectores, cinco países
Un caso documentado dentro de la Alianza: una única dirección IP maliciosa fue reportada de forma independiente por miembros de los sectores de automoción, logística, ciberseguridad, inteligencia de amenazas, servicios financieros, infraestructura cloud, desarrollo de software y seguridad GenAI, repartidos entre los Países Bajos, el Reino Unido, Alemania, Italia y Serbia.
Evaluado de forma individual, cada avistamiento parecía un escaneo de fondo rutinario — el tipo de ruido que cualquier SOC despriorizaría a diario.
Puestos en común, los avistamientos describían a un único actor moviéndose entre objetivos sin relación en cinco países. El miembro del sector de servicios financieros había marcado la dirección días antes de que la mayoría de los demás lo hicieran.
Las redes de fraude no respetan el perímetro de un banco
Las botnets de credential stuffing y la infraestructura de account takeover se rotan en paralelo entre muchas instituciones, precisamente para mantenerse por debajo del umbral de detección de un único equipo antifraude. Una consulta contra la inteligencia de toda la alianza — no solo contra los registros de una institución — es lo que convierte una anomalía de inicio de sesión aislada en una amenaza conocida, puntuada y ya activa.
Cassa Depositi e Prestiti (CDP)
Cassa Depositi e Prestiti gestiona una parte importante de la actividad de inversión estatal de Italia, lo que la convierte precisamente en el tipo de objetivo que las redes de fraude y los actores próximos a los estados sondean primero. Recurre al mismo pool de inteligencia que los miembros de la alianza de telecomunicaciones, defensa, energía y tecnología, y a su vez aporta sus propias observaciones a ese pool.
Diseñado para entornos regulados y heterogéneos
- El riesgo de terceros en la era DORA. A medida que las normas de resiliencia operativa de la UE empujan a las instituciones financieras a documentar el control sobre el riesgo de terceros y de la cadena de suministro, una decisión de bloqueo respaldada por la inteligencia de la alianza es más fácil de justificar ante un auditor que una basada solo en las conjeturas de una única institución.
- Limitado por el GDPR por diseño. El modelo federado de OneFirewall está construido para operar dentro de los límites del GDPR, la HIPAA y marcos de cumplimiento similares, utilizando principios de anonimización y zero-trust en lugar de agrupar datos en bruto.
- Se integra alrededor del core banking, no en su lugar. El WCF Agent envía la aplicación a los firewalls, WAF y plataformas SIEM/SOAR ya existentes — sin requerir la sustitución de la infraestructura legada adyacente al core banking.
- Disponible on-prem o en nube privada. OneFirewall puede ejecutarse on-prem, en una nube privada o en la nube pública, con separación lógica entre los usuarios, feeds y configuraciones de cada organización. Algo relevante para las instituciones que no pueden relajar su propia política de control de datos solo para obtener una mejor inteligencia.
Antes de hablar con un proveedor, consulte su propia política
¿Los datos de clientes o de transacciones salen alguna vez de nuestro perímetro?
No. Una Proof of Value se ejecuta en una VM en contenedor dentro de su propia infraestructura, con credenciales de acceso limitadas a esa VM. La única conexión de salida es el puerto 443 para descargar los feeds de amenazas — ningún dato de transacciones, de cuentas o registro de clientes se transmite jamás al exterior.
¿Cómo encaja esto junto a nuestro stack de antifraude y SIEM existente?
No lo sustituye. El WCF Agent envía el bloqueo basado en el Crime Score a los firewalls y WAF que ya utiliza, y la inteligencia se entrega de forma nativa en STIX 2.1 / TAXII 2.1 para su ingesta directa en cualquier plataforma de SIEM o antifraude que ya use su equipo.
¿Qué obtenemos realmente al final de una prueba?
Tres informes: un informe de instalación que documenta la configuración, un informe de análisis de tráfico que muestra las amenazas detectadas por tipo/origen/frecuencia, y un informe de evaluación sobre la precisión de detección y la capacidad de respuesta — evidencia para un consejo de administración, no una presentación comercial.