
Ningún proveedor por sí solo lo ve todo. Ni siquiera el que te vende su propio firewall.
La Cyber Threat Alliance (CTA) y el Polo Strategico Nazionale (PSN), el hub nacional estratégico de nube de Italia para la administración pública, son ambos miembros de OneFirewall Alliance, junto a proveedores de seguridad y MSSP cuyos negocios dependen de una visibilidad que ninguna base de clientes por sí sola puede ofrecer.
Qué reveló una ventana de 24 horas detrás de un parque de firewalls ya existente
Este es el tipo de informe que genera un Live Analysis, y es el tipo de documento que un MSSP puede entregar a su propio cliente, no solo leer internamente. Una ejecución reciente y anonimizada, sobre un parque real mixto de Check Point y Fortinet, durante una única ventana de 24 horas:
22,053
Eventos analizados en 24 horas
20.5%
Ya bloqueados por el propio firewall del cliente
+6.7%
Bloqueados adicionalmente por el feed de la alianza, en la misma ventana
1,845
Actores de amenaza distintos encontrados dentro del tráfico "permitido"
Del 72.8% del tráfico que el propio stack del cliente ya había dejado pasar, el 12.1% — 1,939 eventos — procedía de direcciones con un historial conocido de actividad maliciosa en otras partes de la alianza. 458 de ellas se clasificaron como críticas. Nada de esto requirió sustituir las puertas de enlace Check Point o Fortinet ya encargadas del primer filtrado: requirió una segunda opinión que no tenían.
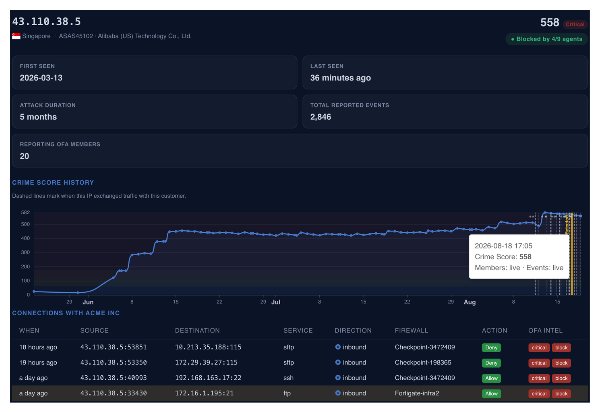
La amplitud es el producto, no una característica
- La telemetría de un único proveedor está limitada por su propia base de clientes. Las soluciones puntuales, incluso las muy buenas, solo ven lo que genera su propia base instalada. Una alianza heterogénea ve lo que la lista de clientes de ningún proveedor individual puede ver por sí sola.
- Los MSSP pagan dos veces por los mismos indicadores. Utilizar varios proveedores de inteligencia de amenazas para cubrir huecos significa pagar repetidamente por datos muy solapados y de frescura desigual, en lugar de contar con un único feed bien correlacionado.
- La membresía en CTA amplía el alcance más allá de la propia alianza. La membresía en CTA extiende el alcance de la telemetría de OneFirewall más allá de los más de 290 miembros de la alianza, hacia un ecosistema global más amplio de intercambio de amenazas. Una técnica detectada por primera vez por un miembro de CTA al otro lado del mundo llega igualmente al firewall de cada miembro de la alianza.
- La infraestructura nacional crítica necesita el mismo modelo. El PSN, que aloja datos de la administración pública y de autoridades sanitarias en la nube estratégica nacional de Italia, forma parte de la misma alianza que organizaciones con huellas de red muy distintas. Es la prueba de que el modelo escala desde la base de clientes de un único MSSP hasta la infraestructura nacional.
Pensado desde el primer día en torno a la separación de funciones
La arquitectura multi-tenant de OneFirewall está dirigida explícitamente a organizaciones que necesitan separación lógica entre unidades de negocio o clientes, incluidos los escenarios MSSP que atienden a múltiples clientes con políticas y requisitos de confidencialidad distintos. Los usuarios, feeds, crime scores e instalaciones de WCF de cada tenant permanecen aislados; solo se comparte la inteligencia de amenazas en sí.
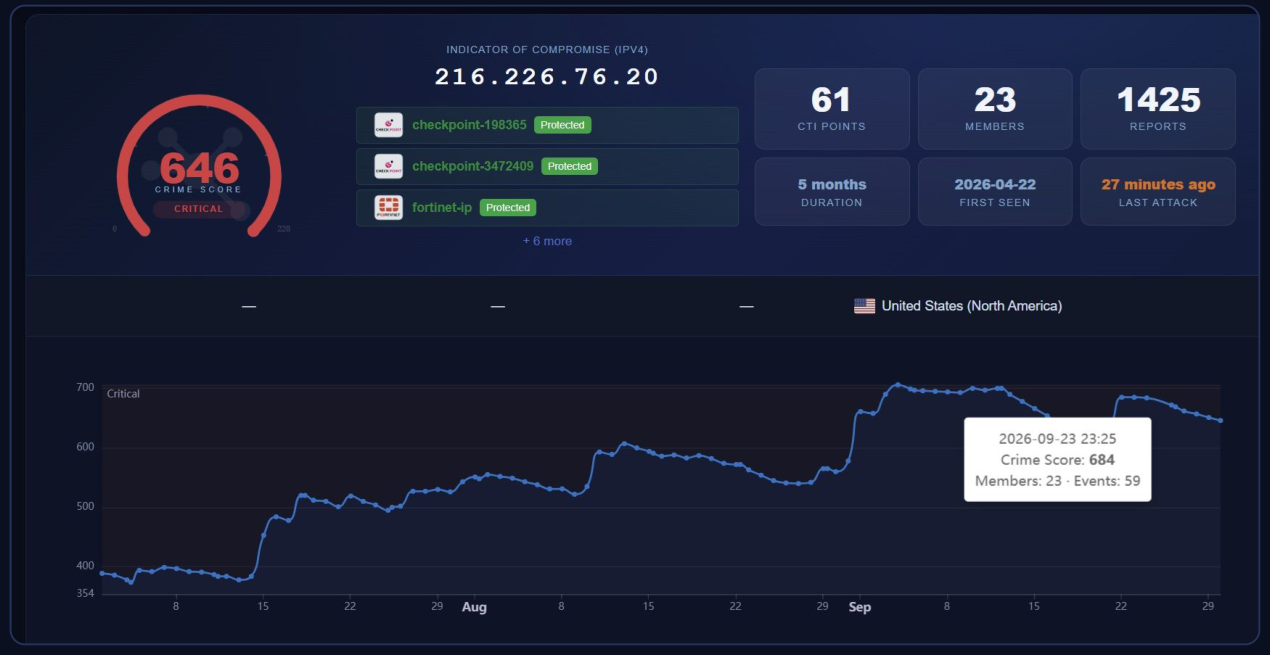
Una capa neutral respecto al proveedor en un stack de clientes heterogéneo
- Crime Score como capa común de priorización. Cada indicador lleva una puntuación coherente sin importar qué miembro o feed lo reportó primero: un lenguaje compartido para una base de clientes que utiliza proveedores distintos.
- Reingesta STIX/TAXII. La entrega nativa en STIX 2.1 / TAXII 2.1 se integra directamente en el stack SIEM/SOAR multi-tenant propio del MSSP, sin necesidad de parsing personalizado por cliente.
- XDR federado en entornos heterogéneos. Las instrucciones de aplicación coordinada fluyen entre firewalls, seguridad de endpoints y proveedores de nube, ajustándose a la realidad multi-proveedor de la mayoría de las carteras de clientes MSSP.
Por qué CTA, y por qué BondMesh
Ninguna de las dos alianzas es un simple intercambio de logotipos. Ambas existen porque un proveedor de ciberseguridad o un MSSP que lea esta página necesita pruebas de que la inteligencia de OneFirewall es lo bastante amplia y precisa como para marcar la diferencia.
Cyber Threat Alliance
CTA fue fundada en 2014 por Fortinet, Palo Alto Networks, Symantec y McAfee (Check Point y Cisco se unieron en 2017): los proveedores consolidados con los que ya trabaja cualquier MSSP. Tiene su sede en Arlington, Virginia, y hoy reúne a empresas miembro de más de una docena de países. La membresía de OneFirewall en CTA significa que los más de 290 miembros de nuestra alianza no son un grupo cerrado: una técnica detectada por primera vez por un miembro de CTA al otro lado del mundo llega también al firewall de cada miembro de OneFirewall. Para un proveedor que evalúa si conectarse a nuestro feed, esa es la diferencia entre adoptar otra fuente de datos aislada y adoptar una que ya interactúa con los proveedores de su propio stack.
 BondMesh
, con sede en Belgrado, Serbia, ha construido lo que denomina el primer AI Security Analyst autónomo del mundo: un sistema diseñado para detectar, razonar y actuar sobre las amenazas en tiempo real, sin un cuello de botella humano, pensado para ransomware, APT y ataques de origen estatal. BondMesh afirma explícitamente que su plataforma cuenta con el respaldo de OneFirewall Alliance, junto a AquilaX y Moonstruck. Es una prueba viva dirigida precisamente a este público: la inteligencia de OneFirewall ya está estructurada y puntuada con la limpieza suficiente para guiar las decisiones de un sistema autónomo, no solo para alimentar el panel de otro analista.
Las preguntas detrás de las preguntas
¿Esto competirá con los feeds de inteligencia de amenazas que ya revendemos?
Está diseñado para complementarlos, no para sustituirlos: las alianzas con CTA y BondMesh existen precisamente porque OneFirewall opera dentro de un stack multi-proveedor, sin exigir exclusividad a los proveedores o MSSP que lo adoptan.
Gestionamos más de 50 redes de clientes. ¿Cómo se mantienen separados la facturación y el acceso?
La arquitectura multi-tenant está diseñada explícitamente para esto: los usuarios, feeds, Crime Scores e instalaciones de WCF de cada cliente permanecen lógicamente aislados, mientras que solo la inteligencia de amenazas subyacente se comparte en todo el pool.
Ya utilizamos herramientas STIX/TAXII: ¿supone esto trabajo de integración adicional?
Mínimo. La inteligencia se entrega a través de un servidor STIX 2.1 / TAXII 2.1 nativo, diseñado para discovery, collections, pull y push: está pensado para integrarse con MISP, OpenCTI, Anomali, ThreatConnect o cualquier plataforma compatible con TAXII que ya utilices.
31.745 eventos, 586 IPs fuente, 8,75 horas: lo que la telemetría bruta le dice a un profesional de seguridad
Para los profesionales de ciberseguridad, la telemetría bruta es más informativa que los resúmenes. Aquí está lo que observó nuestro sensor de decepción, condensado en los números operativamente significativos.
6d148f747f881eff499f36677cb94c24 apareció en 1.471 eventos de una única fuente. A medida que las IPs fuente rotan entre rangos de proveedores cloud, la huella TLS del cliente permanece constante. La correlación JA3 a nivel de alianza significa que una herramienta bloqueada por un miembro propaga el bloqueo a todos los 290+ miembros antes de que la herramienta llegue a su infraestructura.