
El programa de aseguramiento que encuentra lo que los escáneres pasan por alto.
Un único programa continuo de aseguramiento de seguridad — pruebas de penetración, evaluación de madurez, modelado de amenazas, seguridad ofensiva continua, aseguramiento de código e infraestructura, y simulación de phishing — gestionado por personas que leen el código, no solo el feed de CVE. Un solo programa, un único punto de responsabilidad, en lugar de tener que conciliar los informes de cinco proveedores distintos.
La mayoría de los proyectos empiezan con una sola disciplina — pocos se quedan ahí
Cada una de las siguientes es una capacidad permanente dentro del mismo programa, no una relación con un proveedor independiente. Empieza por donde tu riesgo sea más agudo — te diremos con honestidad cuándo otra disciplina importa más.
Penetration Testing
Pruebas prácticas, al estilo de un adversario real, sobre entornos web, API, red, cloud e inalámbricos — validando lo que un atacante podría realmente alcanzar y explotar.
Evaluación OpenSAMM
Revisión de madurez de tus prácticas de seguridad del software basada en OWASP SAMM, evaluada en gobernanza, diseño, implementación, verificación y operaciones.
Modelado de Amenazas
Análisis estructurado, guiado por STRIDE, de la arquitectura y los flujos de datos para detectar debilidades de diseño antes de escribir una sola línea de código de explotación.
Offensive Security — Vulnix0
DAST continuo, monitorización de exposición en la dark web y pruebas de superficie de ataque, impulsadas por nuestra plataforma de seguridad ofensiva, Vulnix0.
Evaluación de Código e Infraestructura — AquilaX
SAST, análisis de composición de software, detección de secretos y revisión de infraestructura como código, con nuestra plataforma partner AquilaX.
Simulación de Phishing
Campañas realistas y controladas de phishing y spear-phishing que miden y mejoran la capa humana de tus defensas.
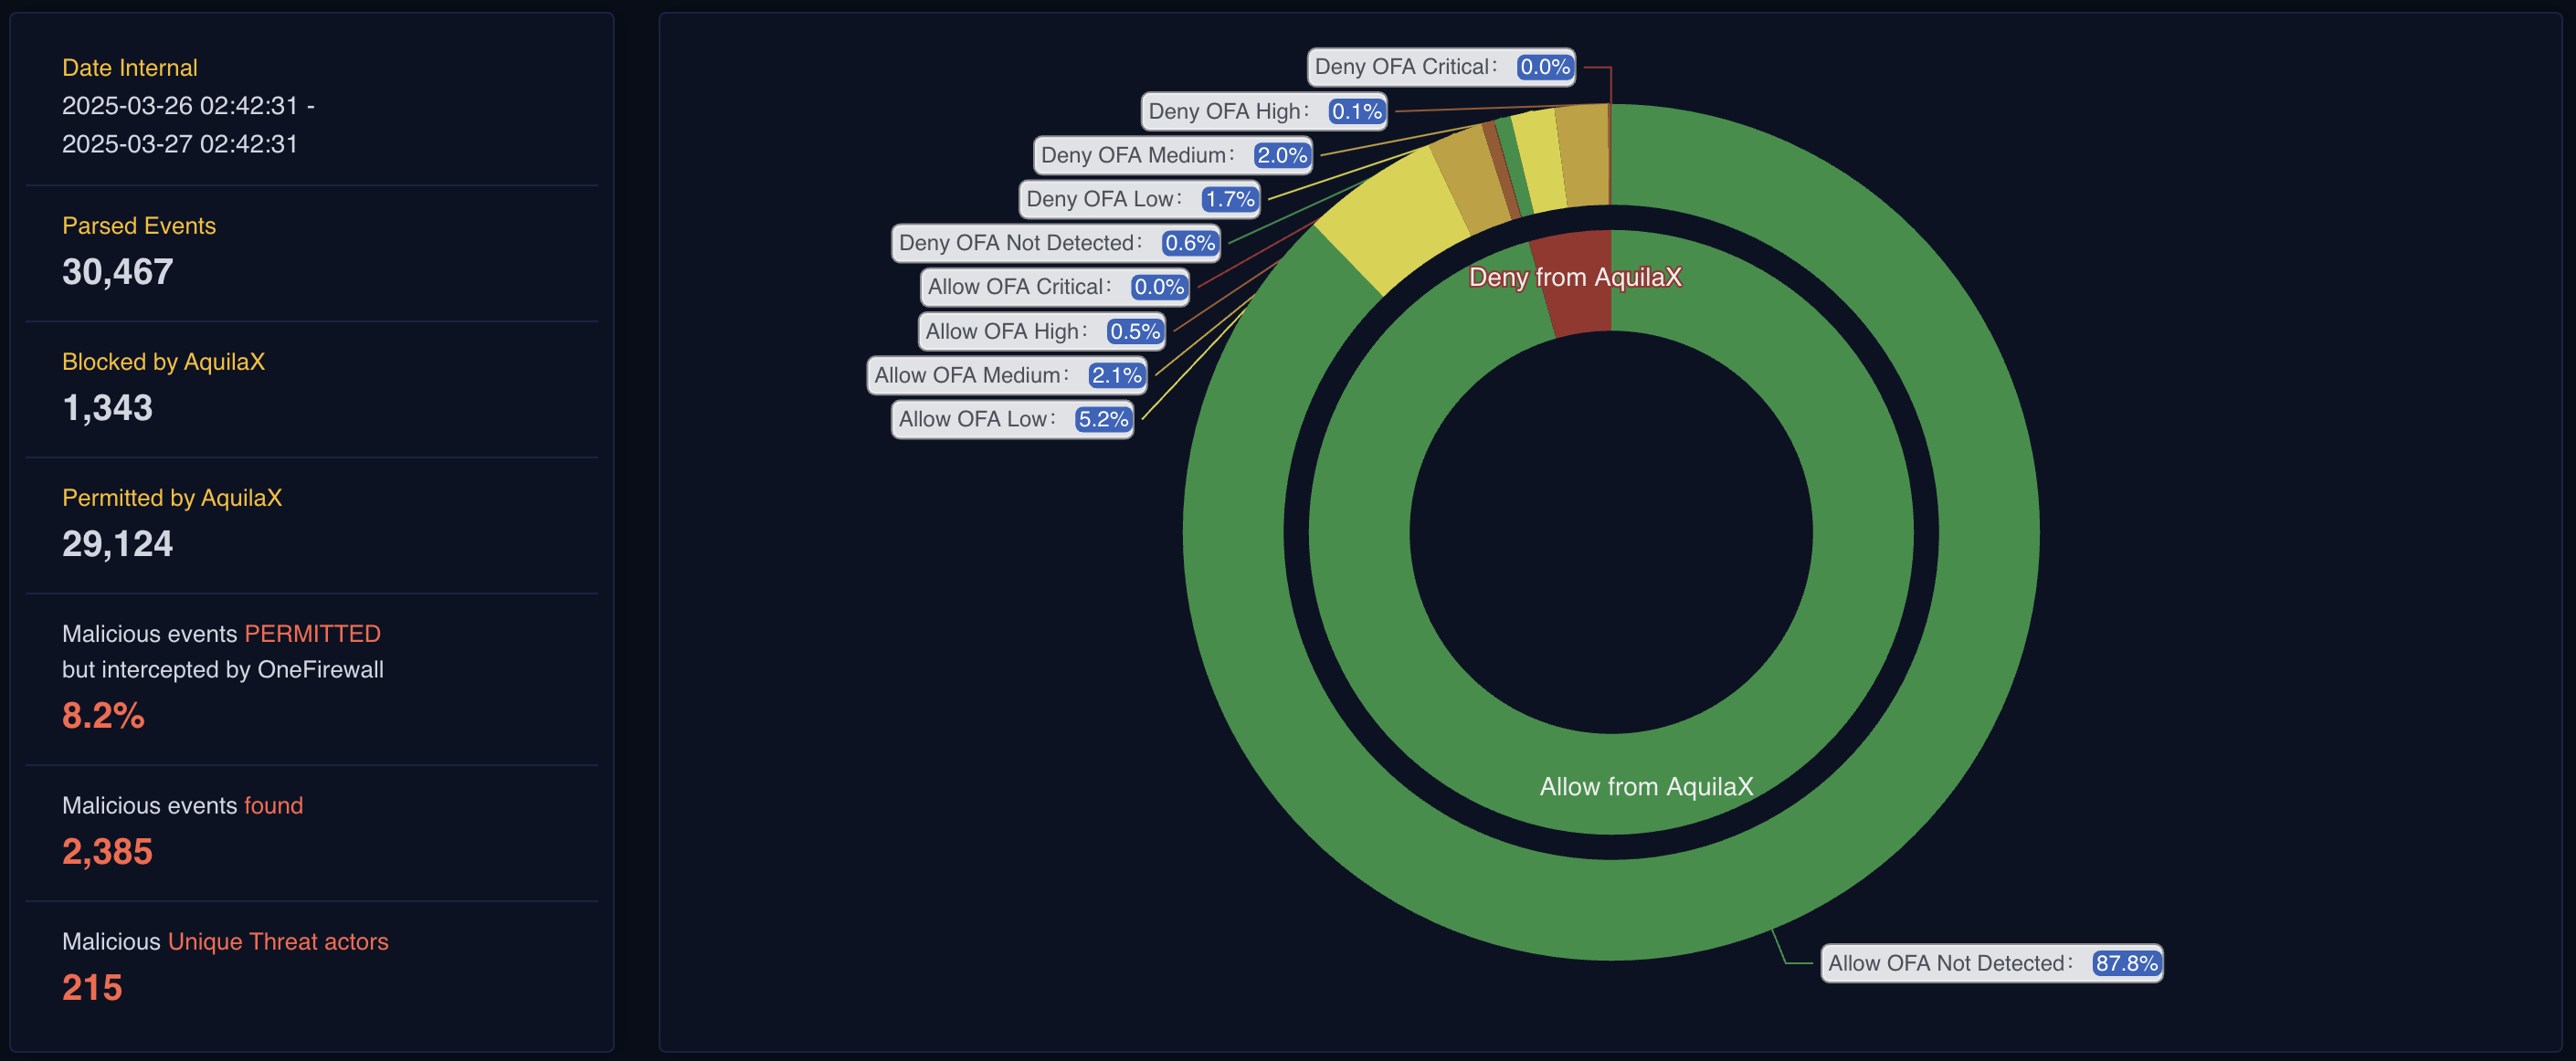
Descubre exactamente qué se permitió, qué se denegó y qué se interceptó
Una ventana real de 24 horas desde un entorno protegido por AquilaX: 30,467 eventos analizados, 1,343 bloqueados directamente, y un 8.2% del tráfico malicioso que estaba técnicamente permitido por la política pero aun así interceptado por OneFirewall — el margen que una única herramienta de escaneo deja abierto por sí sola.
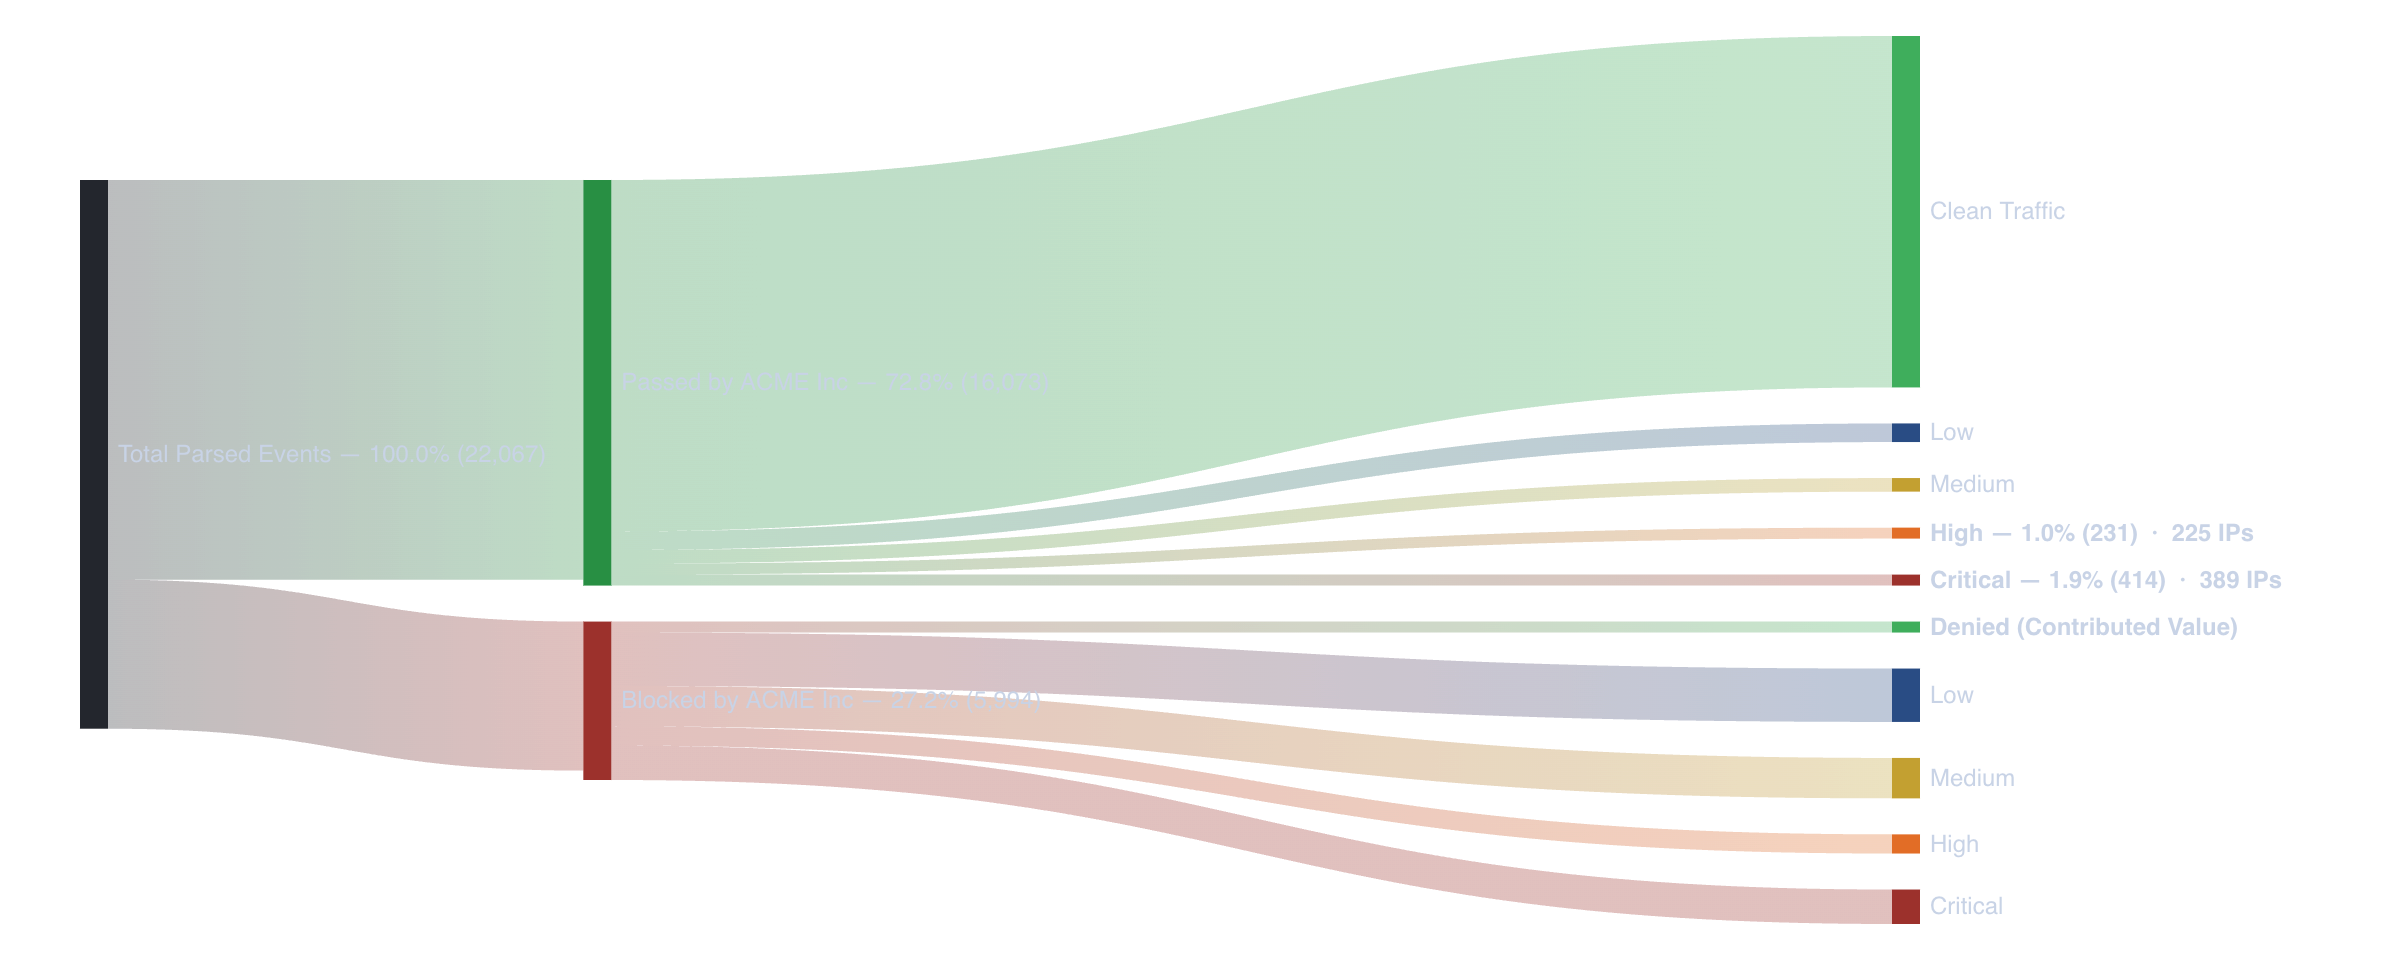
Cada escaneo, desde el evento analizado hasta la amenaza bloqueada
Vulnix0 clasifica cada evento analizado por disposición y gravedad — tráfico limpio, tráfico denegado y el valor ya conocido como peligroso por la alianza — para que puedas ver exactamente dónde una única herramienta de escaneo habría pasado por alto a un atacante low-and-slow.
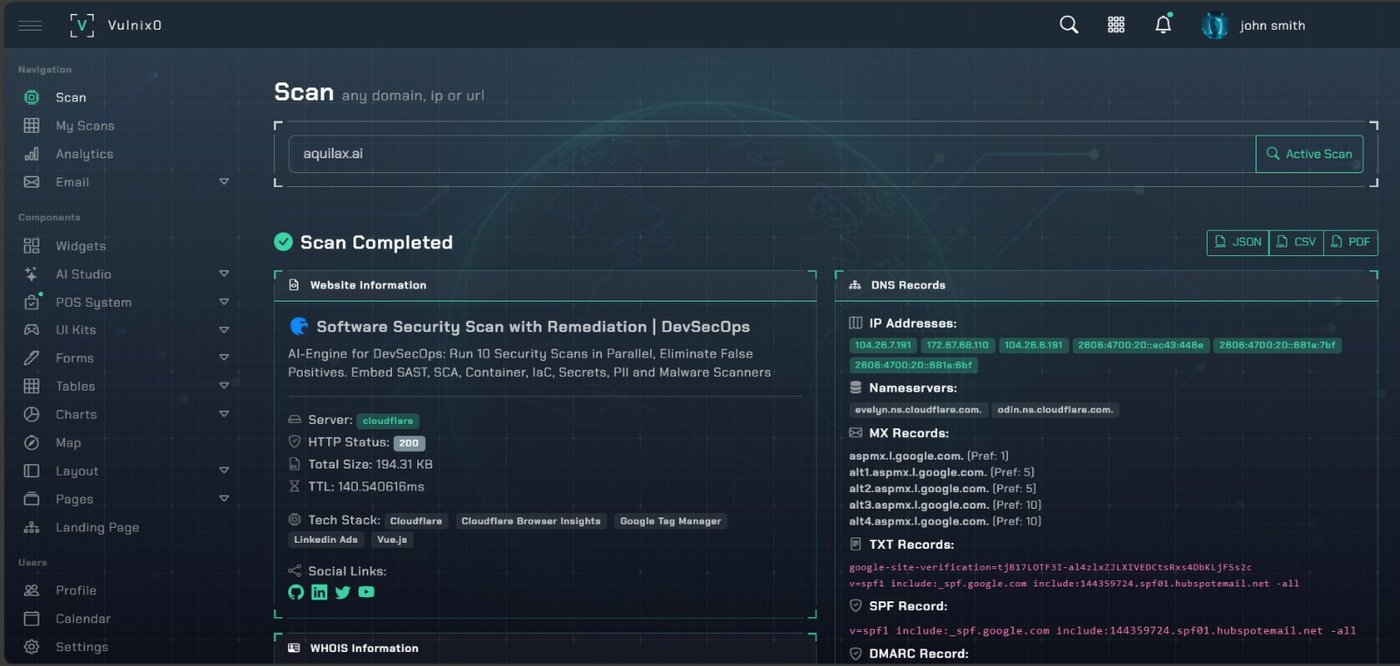
Superficie de ataque, DNS, TLS y exposición en la dark web en un solo escaneo
Vulnix0 ejecuta un reconocimiento externo continuo sobre tus propios dominios e infraestructura — registros DNS, configuración TLS, puertos abiertos y menciones en la dark web — enriquecido con el mismo contexto de amenazas de la alianza utilizado en toda la plataforma OneFirewall.
Pruebas manuales, no otro informe de escáner
Los escáneres automáticos detectan lo obvio y se detienen ahí. Nuestros testers — certificados OSCP y CREST CRT — trabajan manualmente sobre tus aplicaciones, redes, API e infraestructura cloud tal como lo haría un atacante real, encadenando problemas que un escáner calificaría por separado como de baja gravedad.
- Pruebas de aplicaciones web y móviles (OWASP Top 10, OWASP ASVS)
- Pruebas de penetración de red externas e internas
- Pruebas de seguridad de API (REST, GraphQL, gRPC)
- Pruebas de configuración cloud y de cargas de trabajo (AWS, Azure, GCP)
- Pruebas de red inalámbrica y compromisos físicos / red-team bajo petición
- Un retest gratuito incluido dentro de los 30 días posteriores al informe
Un proyecto típico sobre una sola aplicación dura entre 5 y 10 días laborables, presenciales o remotos, y concluye con un informe técnico y una sesión de 45 minutos con tu equipo de ingeniería — no solo un PDF en tu bandeja de entrada.
{
  "finding": "Broken Object Level Authorization",
  "category": "API5:2023 - OWASP API Security",
  "severity": "High",
  "cvss": 8.1,
  "endpoint": "GET /api/v1/invoices/{id}",
  "impact": "Any authenticated user can view
             another tenant's invoices",
  "remediation": "Enforce tenant-scoped
                   authorization server-side",
  "status": "retested-fixed"
}
¿Qué tan maduras son realmente tus prácticas de seguridad del software?
OpenSAMM (el OWASP Software Assurance Maturity Model) evalúa la madurez de las prácticas de seguridad del software de tu organización, no solo el código. Revisamos tu organización en cinco funciones de negocio: Gobernanza, Diseño, Implementación, Verificación y Operaciones.
- Evaluación basada en entrevistas sobre 15 prácticas de seguridad SAMM
- Puntuación de madurez (0–3) por práctica, comparada con otras empresas del sector
- Análisis de brechas con una hoja de ruta de mejora priorizada y secuenciada
| Función de Negocio | Puntuación Inicial Típica |
|---|---|
| Gobernanza | 1.4 / 3 |
| Diseño | 1.8 / 3 |
| Implementación | 1.1 / 3 |
| Verificación | 0.9 / 3 |
| Operaciones | 1.3 / 3 |
Puntuación más baja, señalada en primer lugar: Verificación. Puntuaciones de una primera evaluación en un cliente SaaS de tamaño medio — la mayoría de los equipos nunca ha probado formalmente su propia cobertura de pruebas.