Un'architettura a quattro livelli costruita per la difesa collettiva.
Dalla telemetria di oltre 290 membri dell'alleanza all'enforcement automatizzato dei firewall — come OneFirewall acquisisce, valida, arricchisce e distribuisce threat intelligence azionabile in tempo quasi reale.
Telemetria collettiva da oltre 290 organizzazioni
Una rete di fiducia che comprende finanza, telecomunicazioni, infrastrutture nazionali critiche, cloud provider e MSSP. Ogni membro contribuisce con osservazioni sulle minacce — IP malevoli, domini, URL, hash di file — validate attraverso un framework di fiducia condiviso, allineato agli standard della Cyber Threat Alliance (CTA).
- Indicatori raccolti collettivamente da settori diversi offrono visibilità sugli attacchi tra più industrie
- La validazione multi-membro riduce i falsi positivi e aumenta il punteggio di affidabilità
- I membri guadagnano OFA Token per le segnalazioni di qualità, incentivando la tempestività delle segnalazioni
- L'adesione alla CTA (dal 2020) estende la portata della telemetria verso ecosistemi globali di condivisione delle minacce
Arricchimento e scoring
La telemetria grezza entra nella OneFirewall Intelligence Platform, dove viene validata, deduplicata, arricchita e valutata. La piattaforma produce oggetti STIX 2.1 strutturati e assegna un Crime Score (0–1000) a ogni indicatore, rendendo l'intelligence immediatamente azionabile senza trasformazioni manuali.
- Arricchimento STIX 2.1: oggetti indicator, observed-data, attack-pattern, threat-actor, relationship
- Mappatura MITRE ATT&CK su oltre 20 tecniche (T1595, T1566, T1110, T1046, T1071, T1498)
- Arricchimento ASN e geolocalizzazione per il contesto a livello di rete
- Modellazione del decadimento del Crime Score — gli indicatori invecchiano riflettendo il turnover dell'infrastruttura
- Il tagging settoriale della telemetria identifica quali settori sono presi di mira
Distribuzione World Crime Feeds
Il WCF Agent è un componente di distribuzione leggero e indipendente dalla piattaforma, distribuito presso la sede del cliente. Sincronizza continuamente l'intelligence pronta per l'enforcement dall'API di OneFirewall ai dispositivi di sicurezza connessi. Gli aggiornamenti sono basati su delta — vengono trasferiti solo gli indicatori modificati, riducendo al minimo l'uso di banda e il carico di elaborazione.
- Distribuzione containerizzata (Docker / VM) — footprint minimo, nessuna proliferazione di agenti
- Supporta modalità di sincronizzazione pull e push, con intervalli di aggiornamento configurabili
- Tutto il traffico cifrato su TLS 1.3 con autenticazione reciproca
- Traduce l'intelligence in formati nativi: ACL, liste di reputazione IP, TAXII 2.1, JSON, CSV
- Serie OneDevice: appliance hardware dedicata con WCF Agent integrato
Blocco automatizzato al perimetro
L'ultimo livello è quello in cui l'intelligence diventa azione. I controlli di sicurezza connessi — firewall, IPS, WAF, SIEM, XDR, motori di policy cloud — ricevono set di regole aggiornati e bloccano o segnalano gli indicatori che superano la soglia di Crime Score configurata (base dell'alleanza: punteggio ≥ 190).
Firewall enterprise: Check Point, FortiGate, Palo Alto, Sophos, SonicWall, Forcepoint, pfSense — consulta l'elenco completo delle integrazioni.
Un indicatore, tutte le relazioni mappate
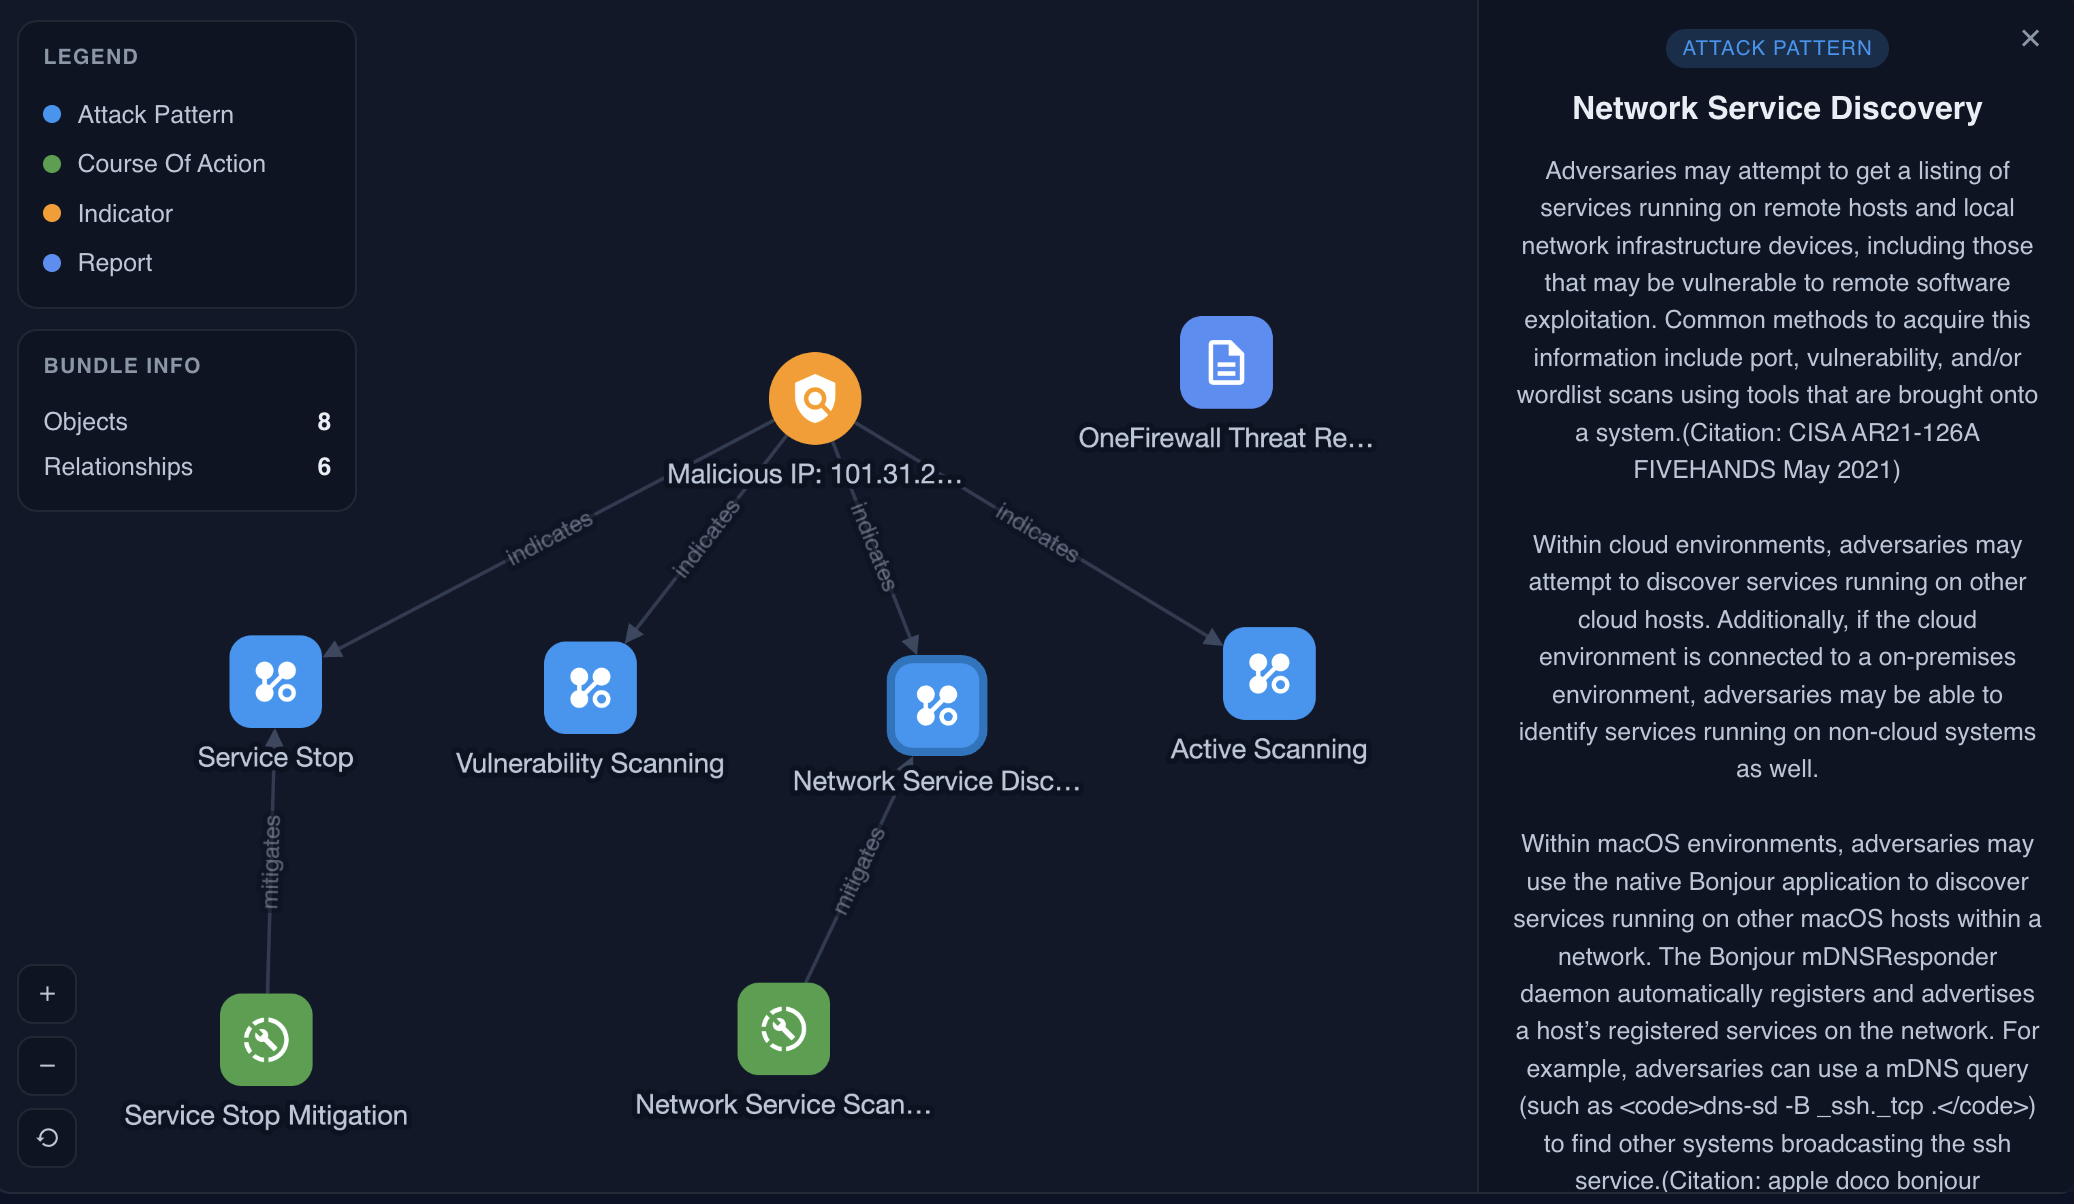
Un singolo IP malevolo entra nella piattaforma e viene immediatamente collegato ai pattern di attacco che indica e alle azioni correttive che li mitigano — oggetti STIX 2.1 strutturati e tecniche MITRE ATT&CK, non un semplice elenco.
Dalla sede del cliente allo scoring centrale, in un unico diagramma
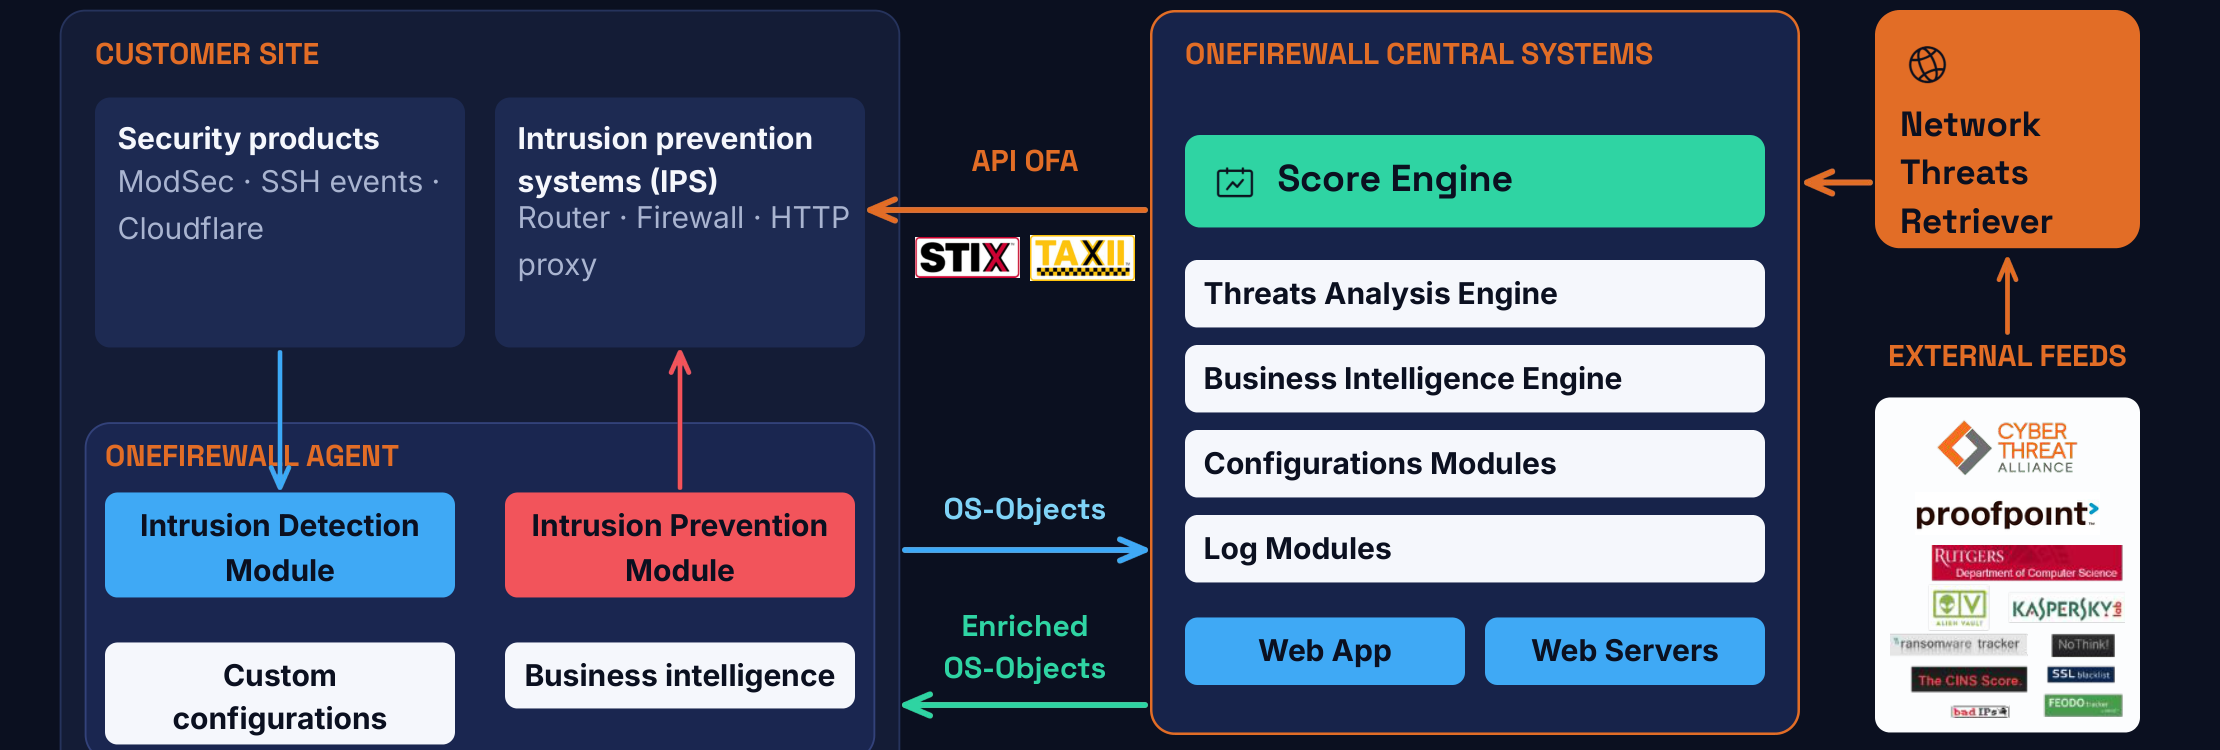
I prodotti di sicurezza e i sistemi di prevenzione delle intrusioni presso la sede del cliente inviano eventi all'Agente OneFirewall, che scambia oggetti STIX/TAXII con lo Score Engine centrale, il Threats Analysis Engine e il Business Intelligence Engine — arricchiti continuamente da feed esterni tra cui Cyber Threat Alliance e Proofpoint.
Un'unica API, GET o POST, per ogni feed
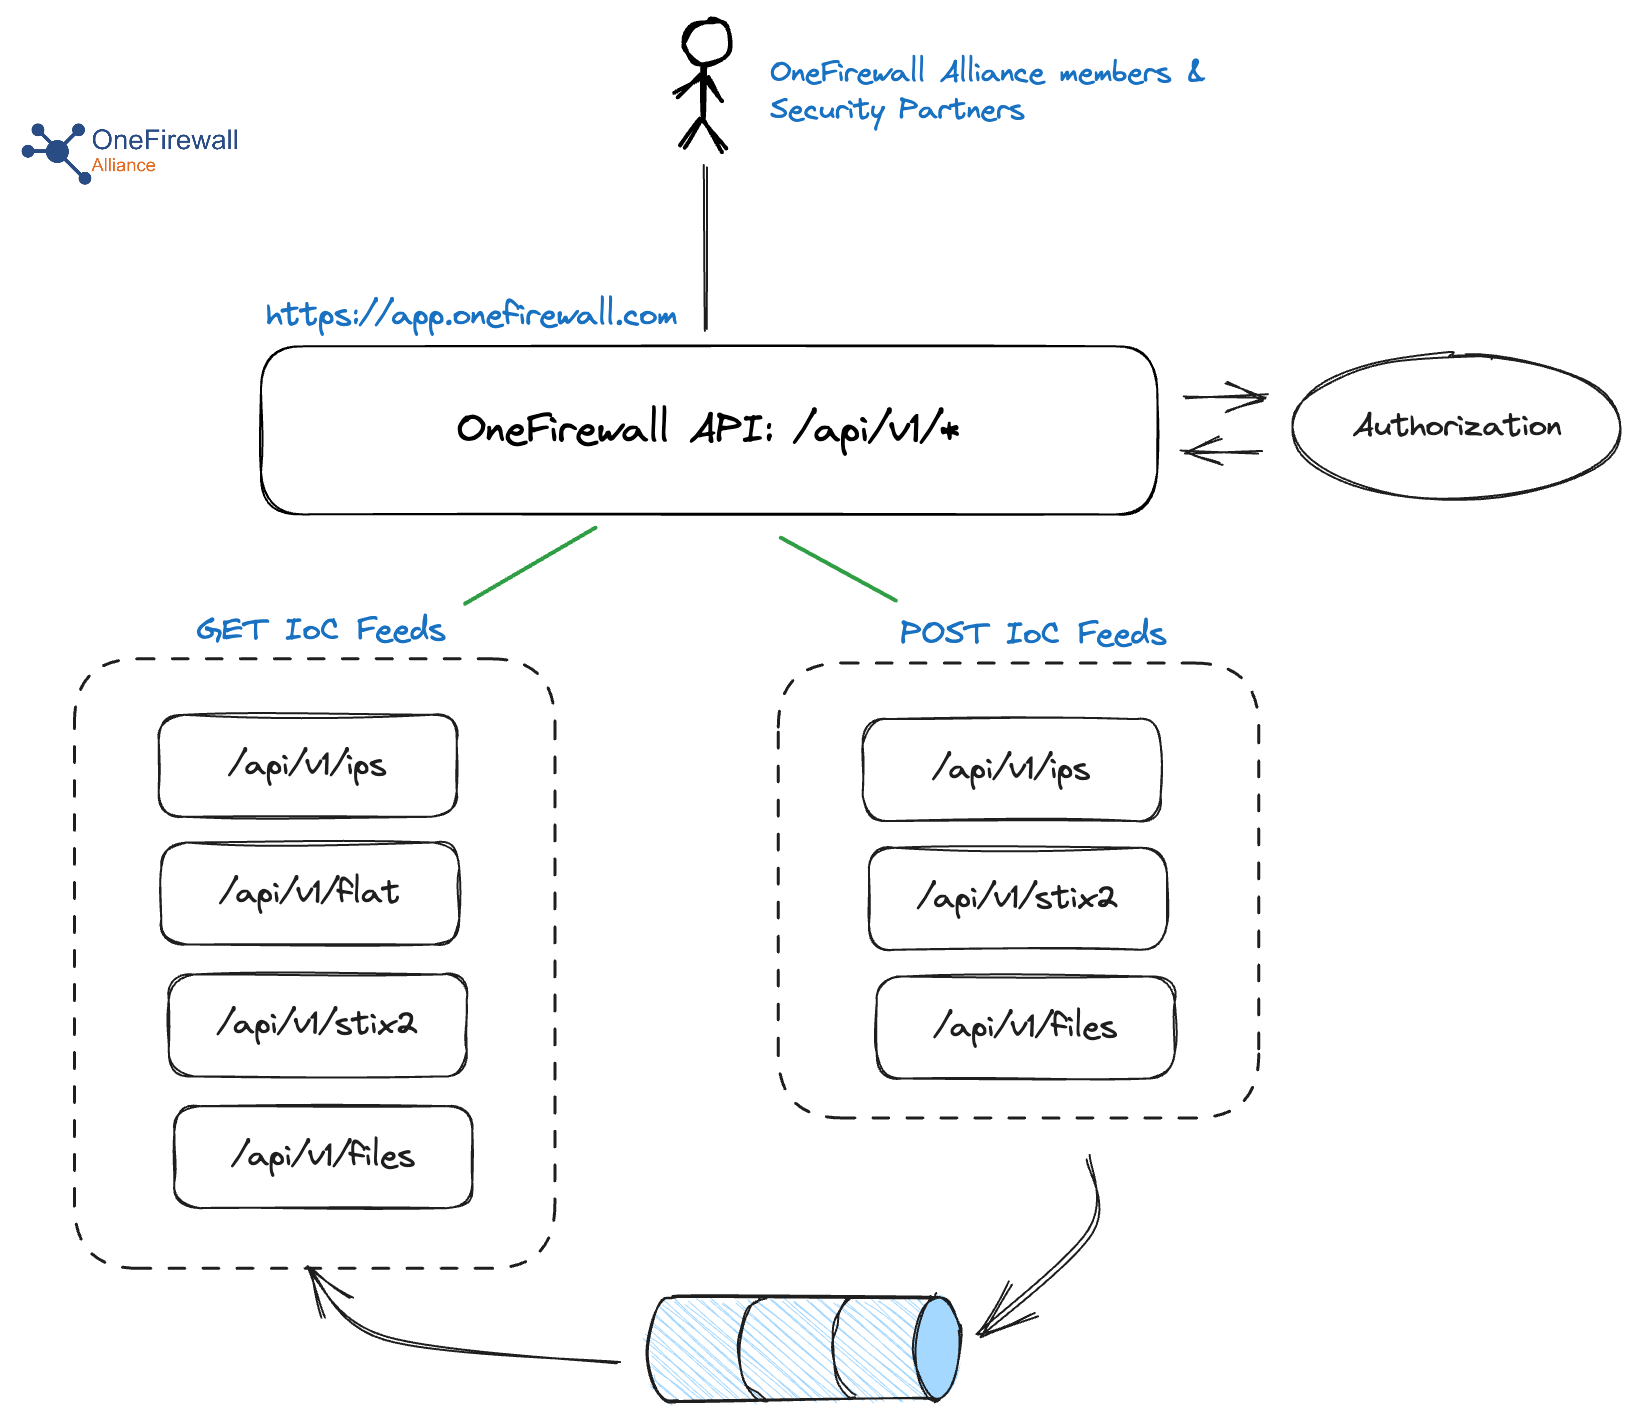
I membri dell'alleanza e i partner di sicurezza si autenticano una sola volta sull'API di OneFirewall e possono scaricare feed IOC pronti per l'enforcement (IP, STIX 2.1, hash di file) oppure inviare le proprie osservazioni validate nel pool condiviso — la stessa struttura di endpoint per ogni integrazione.