Deje de defenderse en solitario.
Agregue, valide y consuma la inteligencia de amenazas identificada por más de 290 miembros de la alianza y organizaciones asociadas. Convierta la detección distribuida en bloqueo centralizado y automatizado en firewalls, IPS, WAF, SIEM y controles cloud.
Inteligencia de amenazas premium y accionable
Cada miembro de la alianza consume y aporta a la vez. El resultado es un grafo de inteligencia construido a partir de detecciones reales y de primera mano — no simples listas públicas de bloqueo — enriquecido y puntuado antes de llegar siquiera a sus controles.
- Feeds de inteligencia agregados y enriquecidos sobre IP, dominios, URL y malware
- Puntuación de riesgo Crime Score aplicada a cada indicador, actualizada en tiempo real
- Diseñado para la aplicación directa en firewall, IPS, WAF y SIEM
- Reduce la dependencia de múltiples proveedores de feeds de amenazas solapados
- Pensado para equipos SOC y MSSP que operan a gran escala
Direcciones IP
Feed de reputación en vivo
Dominios
Infraestructura maliciosa y C2
URL
Distribución de phishing y malware
Malware
Feed de firmas y comportamiento
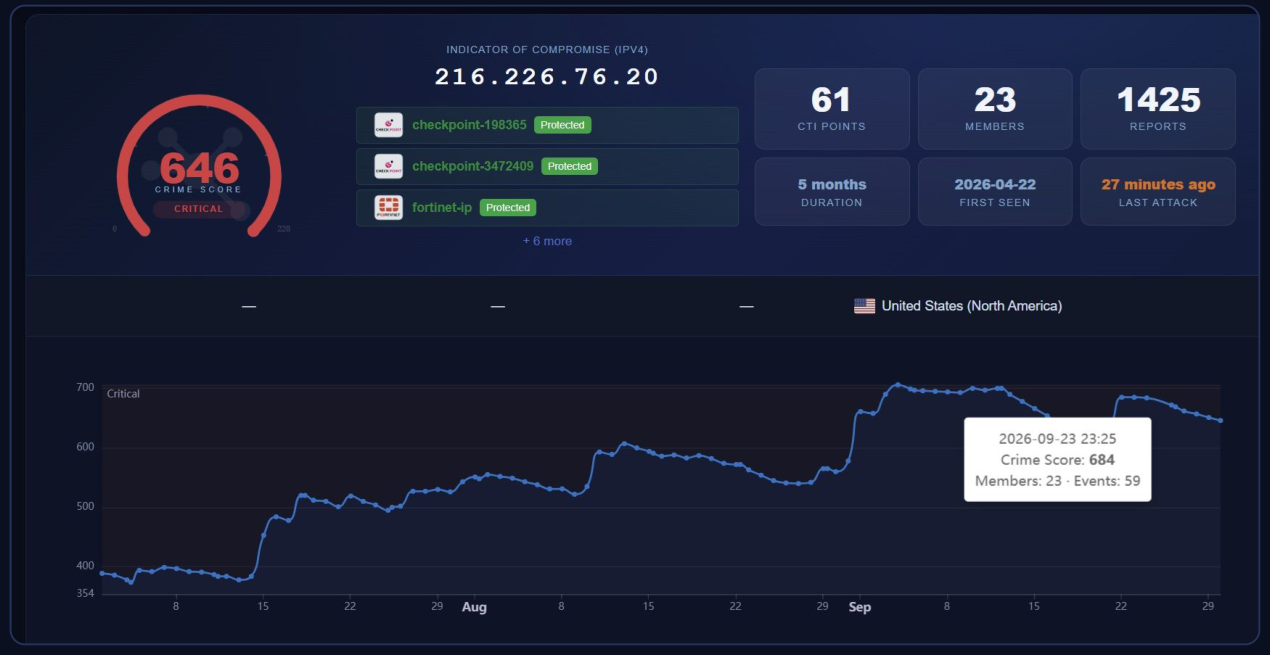
Una IP maliciosa, vista por 19 miembros independientes
Un firewall de un único proveedor solo ve el tráfico que llega a sus propios clientes. Este es un indicador real del grafo de la alianza — corroborado por una operadora de telecomunicaciones, un servicio financiero, una empresa automotriz, un proveedor cloud y otras 15 organizaciones independientes en varios países, ninguna de las cuales utiliza el mismo proveedor de firewall.
Capacidades de inteligencia diseñadas para la aplicación, no solo para la visibilidad
Feeds de Reputación IP
Datos de reputación puntuados de forma continua para cada IP observada atacando a un miembro de la alianza, contrastados con informes de la comunidad.
Seguimiento de Botnets
Seguimiento en vivo de la infraestructura de botnets y la actividad de comando y control detectada en toda la red de la alianza.
Detección de ASN Maliciosos
Puntuación de riesgo a nivel de sistema autónomo para identificar proveedores de hosting y redes vinculados de forma desproporcionada a abusos.
Monitorización de Actores de Amenazas
Atribución y seguimiento de la infraestructura de actores de amenazas conocidos, mapeada frente a las técnicas MITRE ATT&CK.
Automatización de IOC y CTI
Indicadores legibles por máquina entregados de forma continua — sin exportaciones manuales, sin CSV obsoletos, sin playbooks de copiar y pegar.
Distribución en Tiempo Real
Sincronización basada en deltas con cada punto de aplicación conectado, manteniendo actualizado en minutos el firewall de cada miembro.
Las vistas en vivo desde las que su equipo trabajaría de verdad
Desde búsquedas de IOC en bruto hasta telemetría de ataques de toda la alianza.
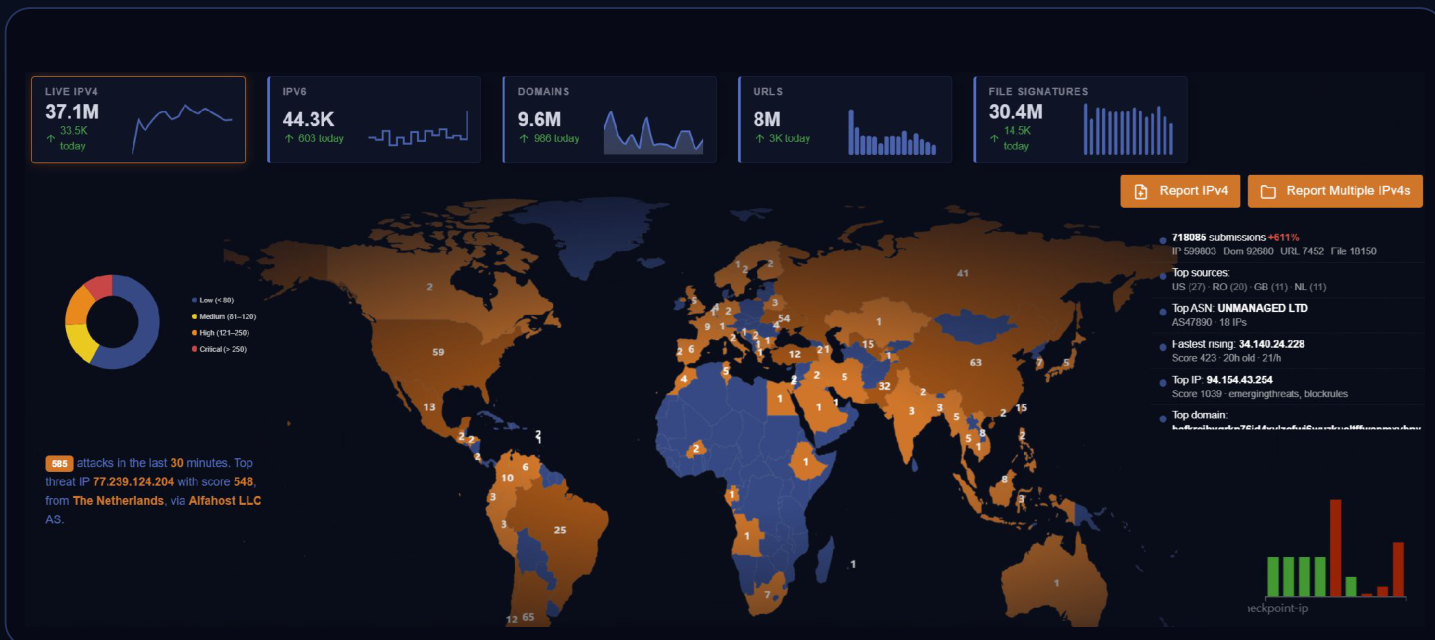
37.1M
IPv4 en vivo · 44.3K IPv6
9.6M
Dominios maliciosos
8M
URL maliciosas
30.4M
Firmas de archivos maliciosos
El Crime Score a lo largo del tiempo, no solo una instantánea
Una única IPv4 contrastada con miles de informes de la comunidad, con su Crime Score, historial de tendencia, miembros que la reportaron y marcas de tiempo de primera detección y último ataque reunidos en una sola vista — antes de que llegue siquiera a su firewall.
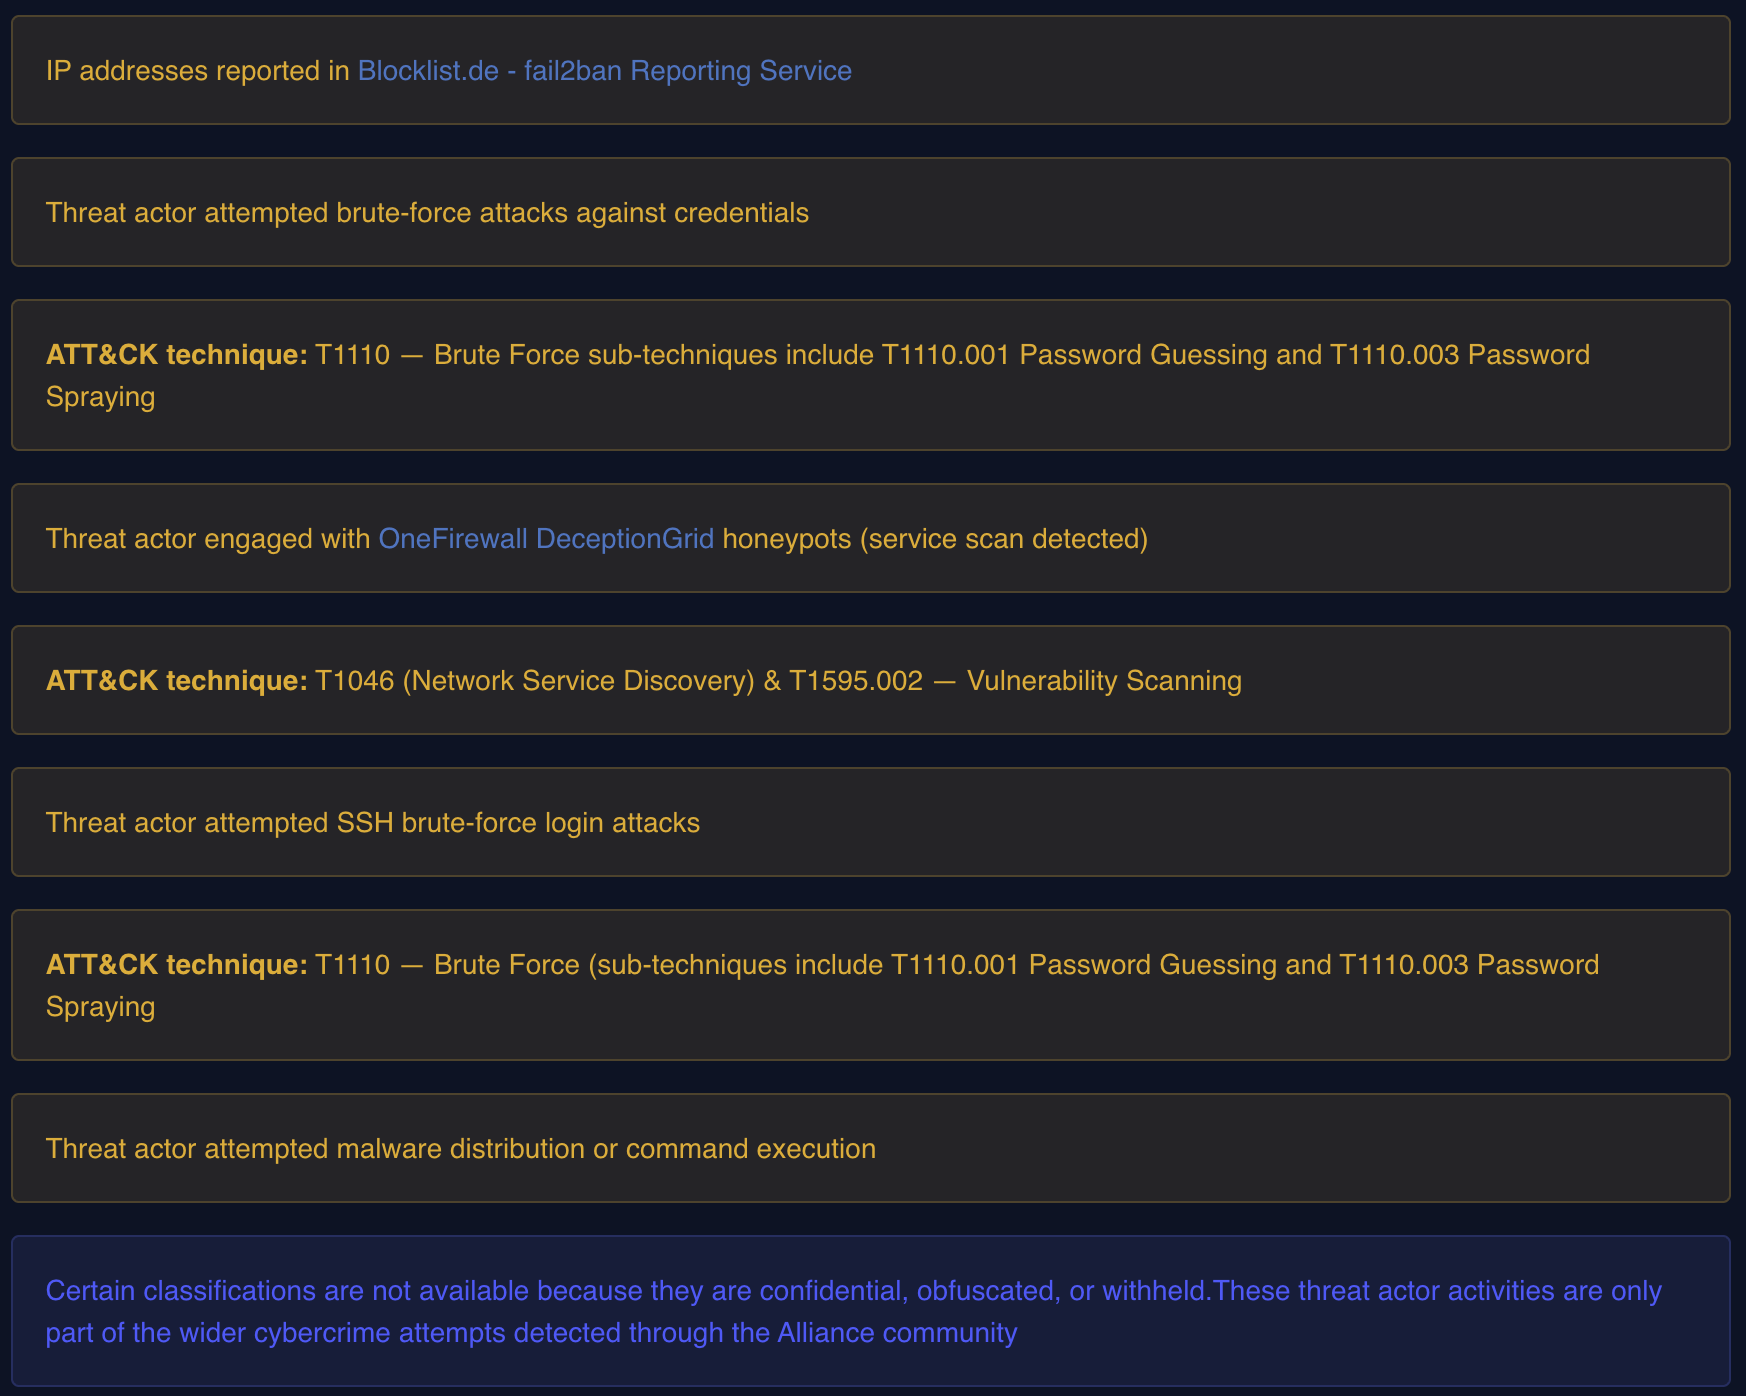
Cada ataque, mapeado a una técnica
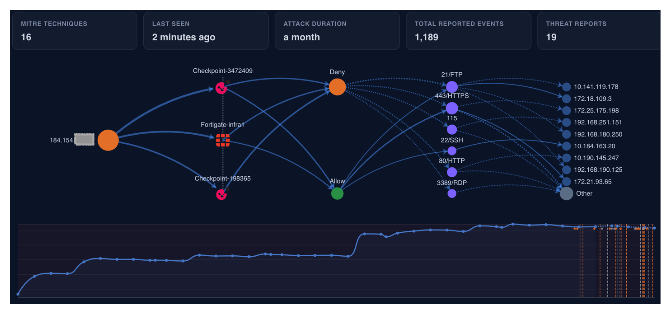
Los destinos de los ataques entre los miembros de la alianza y sus socios, mapeados a las tácticas y técnicas MITRE ATT&CK — desde el acceso a credenciales por fuerza bruta hasta el descubrimiento de servicios de red — para que sus analistas vean el comportamiento, no solo la IP.
Miembro orgulloso de la Cyber Threat Alliance desde 2020
OneFirewall comparte inteligencia verificada a nivel global para fortalecer la defensa cibernética colectiva como miembro de la Cyber Threat Alliance — una organización que trabaja para mejorar la ciberseguridad del ecosistema digital global, permitiendo el intercambio de información de amenazas de alta calidad y casi en tiempo real entre empresas y organizaciones del sector de la ciberseguridad.
Ser miembro de la CTA extiende el alcance de la telemetría de OneFirewall más allá de los más de 290 miembros propios de la alianza, hacia un ecosistema global de intercambio de amenazas más amplio — de modo que una técnica vista por primera vez por un miembro de la CTA al otro lado del mundo pueda llegar igualmente a su firewall.