
35,000 ataques diarios, eliminados en 24 horas — sin sustituir ni una sola herramienta.
Una plataforma SaaS B2B global, que opera sobre Azure, DigitalOcean y GCP, implementó OneFirewall y eliminó todo el tráfico no autorizado que llegaba a su perímetro, incluidos 35,000 ataques diarios, a la vez que redujo la latencia un 28%. Es un caso de éxito real y publicado de la alianza, no una proyección.
La superficie de ataque es el producto
- Ataques a la cadena de dependencias. Los proveedores de SaaS y plataformas se utilizan cada vez más como vía de entrada hacia sus propios clientes. Un compromiso aguas arriba se convierte en un compromiso para todos aguas abajo.
- Dispersión multi-cloud. Operar en varios proveedores de nube, como en el caso de éxito anterior entre Azure, DigitalOcean y GCP, supera lo que las herramientas de seguridad nativas de un único proveedor fueron diseñadas para cubrir de forma coherente.
- Superficie de ataque centrada en las API. Los endpoints para desarrolladores y las API son ya tan objetivo como la página de inicio de sesión, y el tráfico de bots y scrapers compite directamente con los usuarios de pago por la misma infraestructura.
- El crecimiento supera a la plantilla de seguridad. Las empresas tecnológicas escalan su infraestructura más rápido de lo que escalan sus equipos de seguridad, y es precisamente ahí donde un bloqueo automatizado, alimentado por la alianza, reduce la carga manual.
Infraestructura cloud y proveedores de software aparecen en la misma correlación
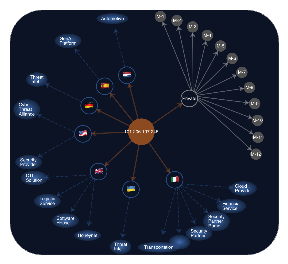
Un caso documentado de la alianza rastreó una única dirección IP maliciosa, reportada de forma independiente por miembros de los sectores automotriz, logístico, de ciberseguridad, de servicios financieros, de infraestructura cloud, de desarrollo de software y de seguridad GenAI, en cinco países distintos. Evaluada de forma aislada, cada detección parecía un escaneo rutinario. Correlacionada en toda la alianza, se trataba de un único actor trabajando de forma sistemática a través de objetivos tecnológicos y de infraestructura sin relación aparente entre sí.
Olidata, AlmavivA y Telepass
Un integrador de sistemas, un operador de pagos de movilidad y una empresa de servicios tecnológicos: tres negocios muy distintos con algo en común. Los tres comparten el mismo pool de inteligencia que la plataforma SaaS B2B del caso de éxito anterior, y los tres tienen un interés directo en mantenerlo actualizado.
Aplicación coherente en cada nube que utilices
- Más de 166 integraciones entre firewall, cloud, endpoint y SIEM. Un único feed enviado de forma coherente a Check Point, Fortinet, los WAF de cloud y al stack de SIEM/SOAR ya existente, en cada proveedor de nube utilizado, no solo en uno.
- Coordinación XDR federada. Las instrucciones de respuesta coordinada fluyen entre firewalls, seguridad de endpoints y proveedores de nube a partir de una única señal de la alianza, en lugar de que cada nube detecte lo mismo de forma aislada.
- Sin sustitución radical. El caso de éxito publicado operaba previamente en el plan gratuito de Cloudflare, sin protección DDoS avanzada. OneFirewall añadió una capa de aplicación sobre la infraestructura existente, en lugar de sustituirla.
Por qué AquilaX 
OneFirewall protege el perímetro tras el que opera tu aplicación. AquilaX protege el código y la configuración de la nube antes de que lleguen a producción. Juntos, ofrecen cobertura desde el commit hasta el tráfico en producción, no una sola capa con un vacío por encima o por debajo.
32 Escáneres, Una Sola Plataforma
AquilaX ejecuta SAST, SCA, DAST, detección de secretos, escaneo de contenedores, IaC, API, malware, PII y cumplimiento normativo a través de 32 escáneres en una única plataforma impulsada por IA, en lugar de tener que combinar media docena de herramientas puntuales.
93% Menos Falsos Positivos
Es la cifra publicada por el propio AquilaX para su triaje impulsado por IA: la diferencia entre una lista de hallazgos sobre la que tus ingenieros realmente actúan y una que aprenden a ignorar.
Una Relación Real y con Nombre Propio
AquilaX incluye a OneFirewall entre las empresas con las que trabaja, respaldada por el NVIDIA Inception Program y Microsoft for Startups. No es una alianza de fachada: son dos plataformas con clientes en común y una razón genuina para integrarse.
Antes de que esto llegue a un sprint
Ya usamos Snyk/Semgrep/Dependabot. ¿Por qué añadir otro escáner?
No es necesario. AquilaX y OneFirewall no se venden como un paquete obligatorio: el objetivo de esta página es mostrar que la cobertura a nivel de código y la cobertura a nivel de red son dos problemas distintos, y cada equipo puede adoptar una u otra de forma independiente.
Desplegamos varias veces al día. ¿No ralentizará esto la seguridad?
Para eso sirve específicamente la reducción del 93% de falsos positivos: la mayor parte de la ralentización del CI/CD causada por el escaneo de seguridad viene de triajar el ruido, no del escaneo en sí.
¿Necesitamos estandarizarnos en un único proveedor de nube para usarlo?
No. El caso de éxito publicado en esta página operaba simultáneamente sobre Azure, DigitalOcean y GCP: las más de 166 integraciones están diseñadas para abarcar cualquier combinación de nubes que ya utilices.