
35,000 attacchi eliminati. 28% più veloce. 24 ore.
Una piattaforma SaaS B2B globale, operativa su Azure, DigitalOcean e GCP, ha implementato OneFirewall Alliance eliminando tutto il traffico non autorizzato — inclusi 35,000 attacchi al giorno — e riducendo al contempo la latenza del 28%.
- Il 22% di tutto il traffico era malevolo
- 35,000 attacchi al giorno
- Nessuna protezione contro il brute-force SSH
- 0 attacchi giornalieri in grado di raggiungere il perimetro
- Riduzione della latenza del 28%
- Tutti gli attacchi SSH mitigati automaticamente
Il contesto dell'alliance dietro l'attacco
Ogni indicatore che raggiungeva il perimetro del Membro X arrivava già corredato di contesto — quanti membri dell'alliance lo avevano segnalato, da quanto tempo era attivo e quando aveva colpito l'ultima volta. Questa è la differenza tra un semplice IP e un'intelligence realmente azionabile.
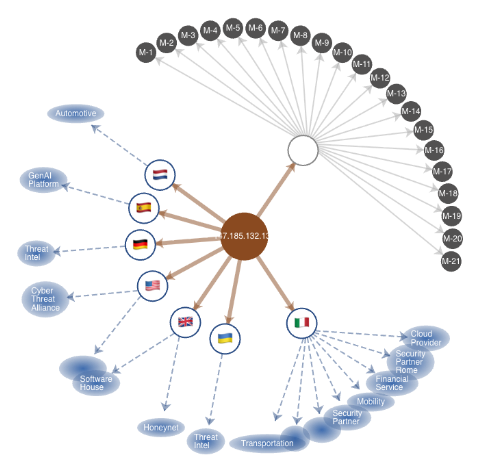
Cosa doveva affrontare il cliente
Una piattaforma SaaS B2B operativa a livello globale su tre cloud provider (Azure, DigitalOcean e GCP), con infrastruttura distribuita tra Europa (due istanze) e Stati Uniti. Nonostante le sue dimensioni, mancava di una sicurezza perimetrale efficace — con un volume di attacchi fuori controllo che minacciava la disponibilità e le prestazioni del servizio.
- 22% di traffico malevolo — quasi un quarto di tutte le richieste in ingresso erano operazioni non autorizzate: bot, scanner e toolkit d'attacco.
- 35,000 attacchi al giorno indirizzati a servizi web e console di gestione, che sopraffacevano i team operativi.
- Solo piano gratuito Cloudflare — nessuna protezione DDoS avanzata, nessun blocco intelligente delle minacce.
- Accesso diretto e non protetto alle console — tentativi di brute-force SSH che raggiungevano le interfacce di gestione.
- Scadenza di 24 ore — il consiglio richiedeva una risoluzione completa entro un giorno lavorativo.
Tre fasi, un giorno lavorativo
Analisi delle Minacce
OneFirewall ha mappato tutti i pattern di attacco attivi — traffico bot automatizzato, campagne di brute-force SSH e attacchi a livello applicativo — su tutti e tre gli ambienti cloud. Un quadro completo delle minacce è stato definito in poche ore.
Integrazione dell'Intelligence
Implementata la threat intelligence di OneFirewall Alliance con blocco basato sul Crime Score — tutte le fonti con punteggio superiore a 120 sono state bloccate immediatamente all'edge. L'intelligence cross-member in tempo reale ha coperto IP di attacco che la piattaforma non aveva mai visto prima.
Controlli Preventivi
Implementate ACL per bloccare gli IP ad alto rischio, inserimento in whitelist dei range di accesso remoto approvati, ottimizzazione del routing CDN e hardening di tutti i punti di ingresso web su Azure, DigitalOcean e GCP contemporaneamente.
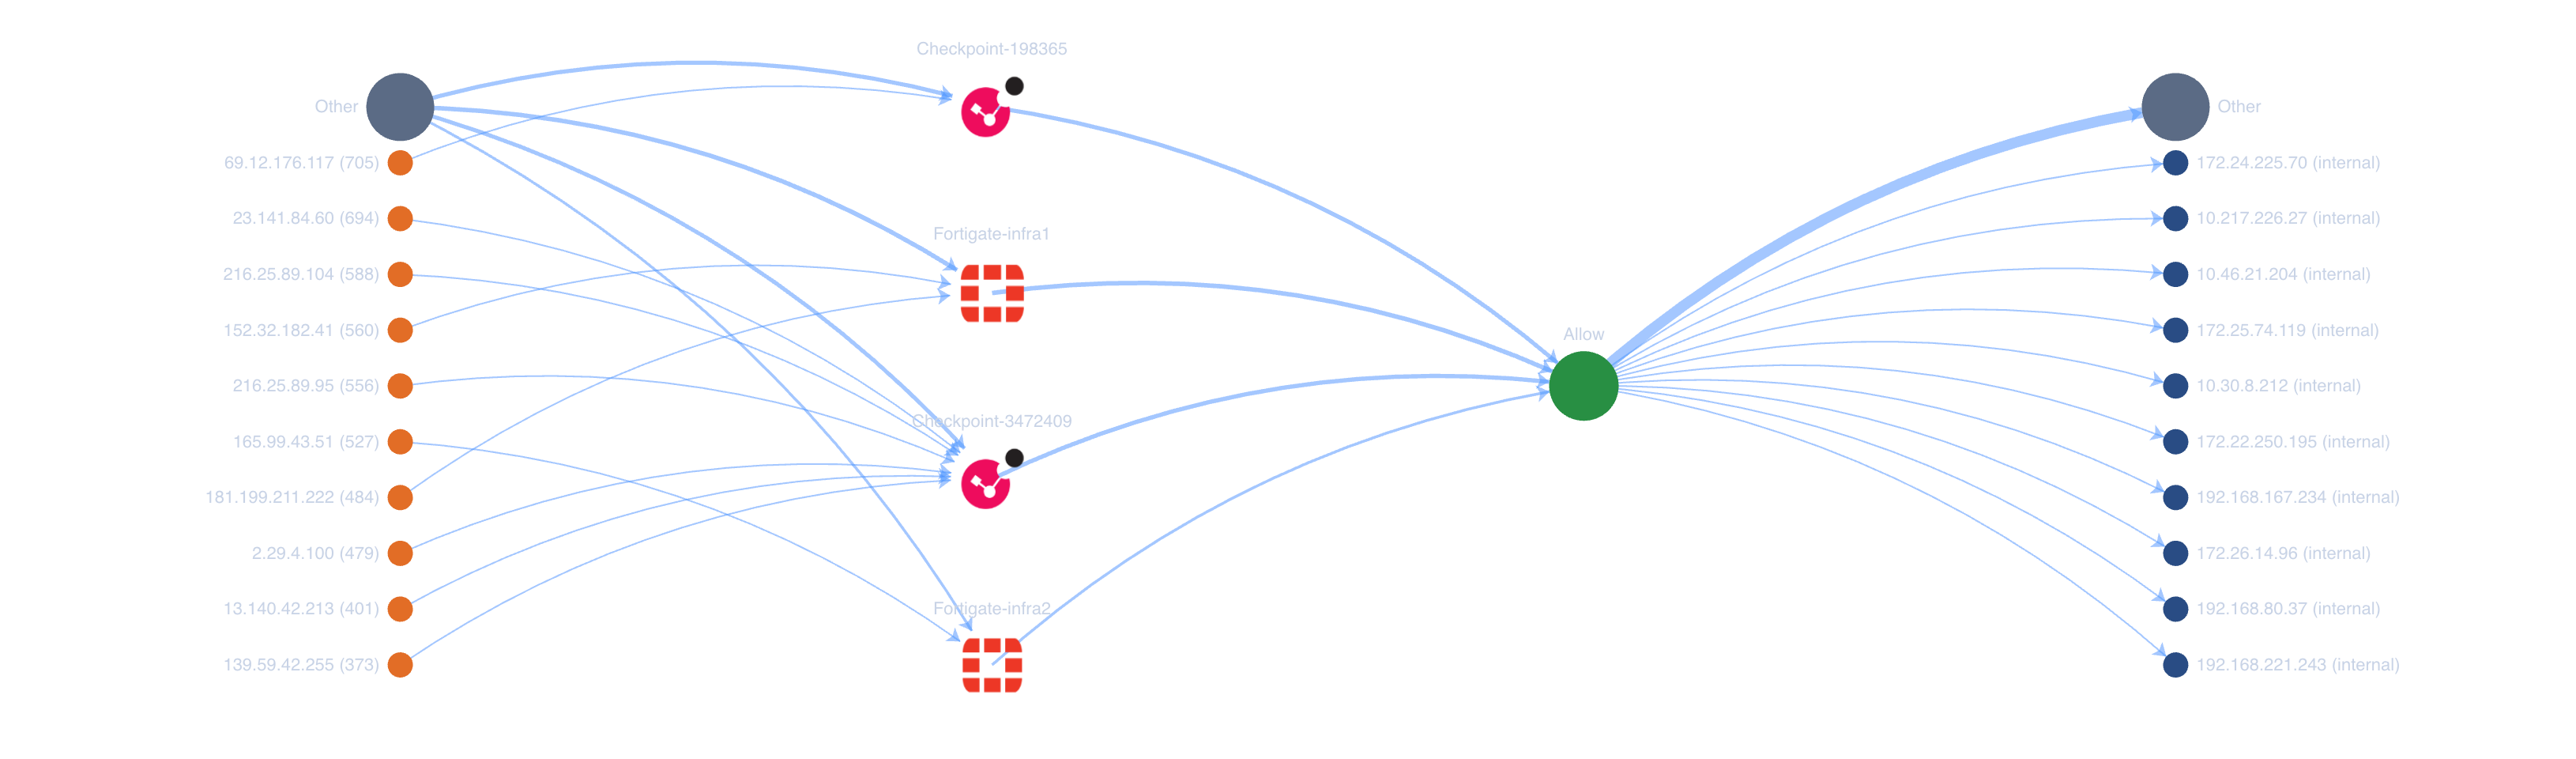
Il quadro completo dell'attacco mappato nella Fase 1: traffico proveniente da decine di sorgenti esterne, in arrivo su dispositivi sia Check Point che Fortinet, convergente su un'unica decisione di Allow prima di raggiungere gli host interni.
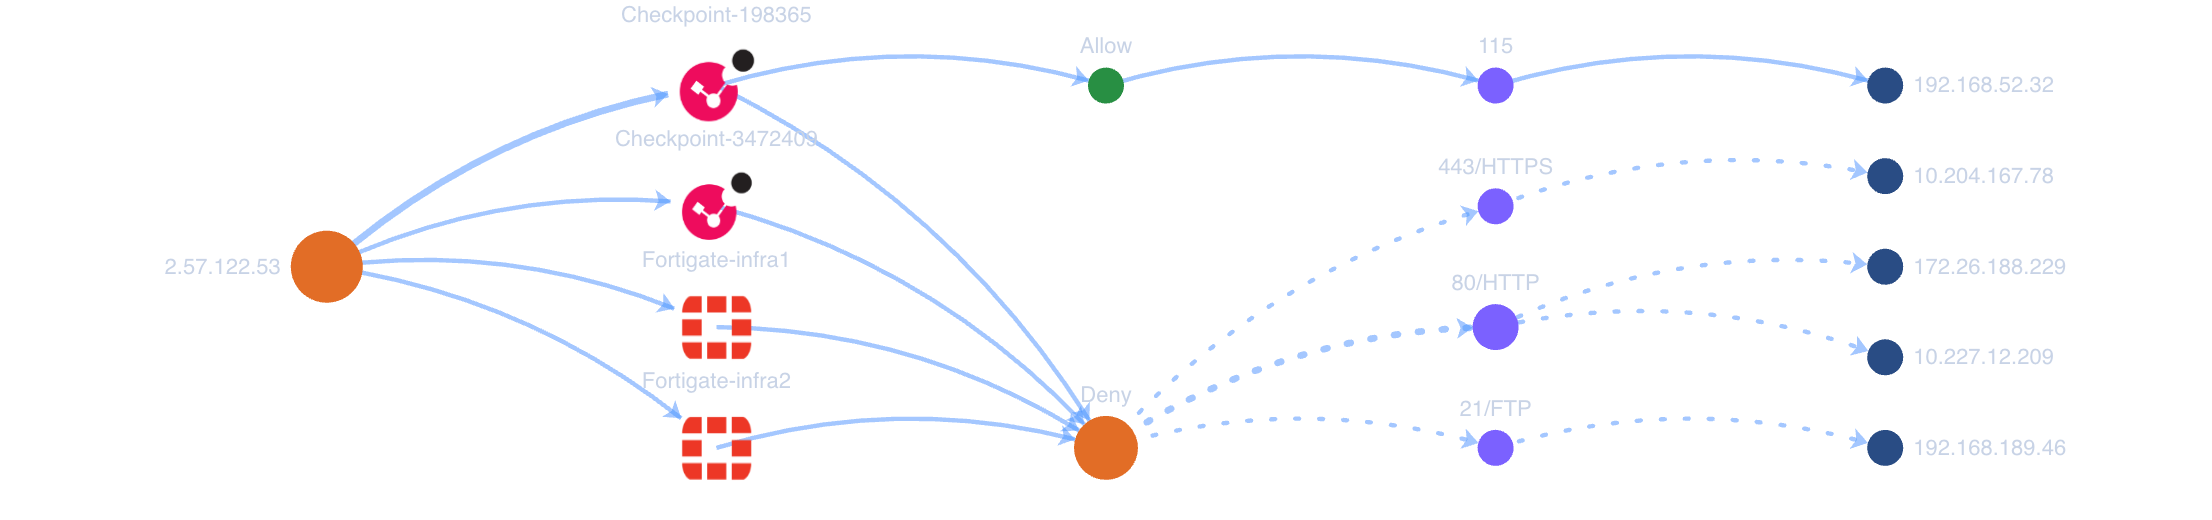
La Fase 2 in pratica: un indicatore, tracciato dispositivo per dispositivo. Lo stesso IP sorgente viene consentito su una porta e negato su altre tre — il tipo di decisione divisa che una soglia di Crime Score prende automaticamente, all'edge.
Da 35,000 attacchi al giorno a zero — in 24 ore
Contribuendo al contempo intelligence all'alliance che ora protegge tutti gli altri membri.
35,000
Attacchi giornalieri eliminati grazie al blocco IP dell'alliance — nessun intervento manuale richiesto.
28%
Riduzione della latenza — bloccare il traffico malevolo all'edge ha liberato banda e capacità di elaborazione per gli utenti legittimi.
0
Attacchi SSH e alle applicazioni web lasciati senza mitigazione, senza alcun aggiornamento manuale delle regole del firewall.
12,000+
Feed di minacce giornalieri contribuiti all'alliance — intelligence che ora protegge altri 290+ membri.
0.49%
Minacce uniche identificate — indicatori mai visti prima da nessun altro membro dell'alliance, ampliando la copertura per tutti.
≥120
Soglia di Crime Score utilizzata — un punto di partenza prudente per una prima implementazione.
“La sicurezza perimetrale è fondamentale per bloccare il traffico malevolo ai margini della rete. L'intelligence in tempo reale ha permesso un blocco accurato delle minacce senza impattare gli utenti legittimi.”
Ecco come si presenta davvero, catturato in tempo reale
Per mostrare il tipo di traffico che una soglia di Crime Score deve gestire, abbiamo esposto un sensore di deception OneFirewall sulla rete pubblica e registrato tutto ciò che lo ha toccato. In una finestra di 8,75 ore, 586 fonti distinte hanno generato 31.745 eventi registrati — sondando SMB, Telnet, RDP, protocolli industriali, broker IoT e porte di database, oltre a un'unica scansione automatizzata che ha eseguito un'intera catena di exploit in meno di tre minuti.
L'initial access domina — ma la coda racconta la storia reale.
L'86% degli eventi era costituito da tentativi diretti di initial access, trainati da un'ondata di sonde di connessione SMB. L'11% era reconnaissance — scanner che mappano la superficie d'attacco. Il restante 3% comprendeva execution, accesso alle credenziali, collection e tentativi di denial-of-service.
SMB ha attirato tre quarti del traffico — tutto il resto è venuto dopo.
Oltre all'ondata SMB, gli attaccanti hanno sondato sistematicamente l'applicazione web (HTTPS), Telnet, Jenkins, Jupyter, Grafana, RDP e MongoDB — ogni servizio non protetto ha ricevuto tentativi di connessione non richiesti da più fonti.
| Tecnica tentata | Eventi | Quota |
|---|---|---|
| Tentativo di file share / lateral movement (SMB porta 445) | 24.324 | 76,6% |
| Scanning automatizzato ad alta frequenza | 1.765 | 5,6% |
| Fingerprinting del client TLS | 1.742 | 5,5% |
| Tentativo di remote code execution | 1.009 | 3,2% |
| Accesso non autorizzato a shell remota (Telnet) | 678 | 2,1% |
| Tentativo di command execution | 563 | 1,8% |
| Information disclosure del monitoring dashboard | 459 | 1,4% |
| Tentativo di accesso al desktop remoto (RDP) | 182 | 0,6% |
| Tentativo di database exploitation (MongoDB) | 166 | 0,5% |
| Accesso con credenziali predefinite / deboli | 97 | 0,3% |
Cinque conclusioni operative da 31.745 eventi reali
Dati grezzi da 31.745 eventi e 586 IP sorgente, distillati in sei conclusioni operative per chi difende le reti.
8 tattiche MITRE in 157 secondi
La fonte con il punteggio più alto (147.135.x.x) ha attraversato ogni tattica dalla Reconnaissance all'Impact in meno di tre minuti: vulnerability scanning → exploit di applicazioni pubbliche → command scripting → brute-force delle credenziali → raccolta dati → persistenza → denial-of-service. Non è un operatore umano: è un framework di exploitation automatizzato che esegue un playbook predeterminato. Il rilevamento alla velocità umana non può tenere il passo — solo l'intelligence pre-calcolata applicata al perimetro può farlo.
Il 90% del traffico non porta user-agent HTTP
28.546 dei 31.745 eventi (89,9%) sono arrivati come sonde TCP/UDP raw senza user-agent. Questi sono invisibili a WAF, proxy HTTP e IDS basati su firma. Scansionano porte aperte, sondano banner di servizio e trasmettono frame di protocollo grezzo — attività che solo l'enforcement al livello di rete, prima dello stack applicativo, può intercettare.
64 IP coordinati contro Telnet — firma Mirai-variant
64 IP distinti hanno generato 4.956 eventi verso la porta 23 (Telnet), tutti senza user-agent, con più IP che condividono blocchi /16 (66.132.x.x/16: 3 IP; 31.40.x.x/16: 2 IP; 94.154.x.x/16: 2 IP). Questo è coerente con l'infrastruttura botnet Mirai-variant: nodi distribuiti che tentano credenziali predefinite su router, telecamere e NAS esposti. Una blocklist per singolo IP non rileva questo pattern — serve correlazione a livello di subnet /16.
Sei verticali di settore sondati in 8,75 ore
La stessa finestra di cattura ha registrato sonde contro: DICOM (imaging medico), Modbus FC43 / OPC UA / Siemens S7 (ICS/SCADA per energia e manifattura), MQTT (telemetria IoT), Docker Registry / API Kubernetes (cloud/tech), archivi di immagini container ed endpoint di AI chat. Non si tratta di scansioni opportunistiche — sono sweep sistematici con strumenti dedicati per ogni classe di protocollo.
Il volume non scende mai a zero; picco di notte (UTC)
Le 03:xx UTC hanno registrato 5.218 eventi/ora; le 06:xx UTC il picco di 5.685. Anche le 22:xx — sera europea — hanno totalizzato 1.691 eventi. L'infrastruttura botnet è distribuita tra fusi orari e opera continuamente. Un perimetro che applica regole solo durante l'orario di lavoro, o che richiede revisione manuale on-call, non offre protezione contro un'infrastruttura che non dorme mai.
Lo strumento, non l'IP, è l'identificatore persistente
L'hash JA3 6d148f747f881eff499f36677cb94c24 è apparso in 1.471 eventi da un'unica fonte. Mentre gli IP sorgente ruotano tra cloud provider e range VPS, il fingerprint TLS del client rimane costante — riflette l'implementazione dello strumento, non l'indirizzo. Un blocco basato su hash sopravvive alla rotazione IP. OneFirewall integra la correlazione JA3 dai membri dell'alleanza per propagare blocchi a livello di strumento prima che la propria infrastruttura veda la connessione.