
Nessun singolo vendor vede tutto. Nemmeno quello che ti vende il suo stesso firewall.
La Cyber Threat Alliance (CTA) e il Polo Strategico Nazionale (PSN), il hub cloud strategico nazionale italiano per la pubblica amministrazione, sono entrambi membri dell'Alleanza OneFirewall, accanto a vendor di sicurezza e MSSP le cui attività dipendono da una visibilità che nessuna singola base clienti può offrire da sola.
Cosa ha rivelato una finestra di 24 ore dietro un parco firewall già esistente
Questo è il tipo di report che produce una Live Analysis — ed è il tipo di documento che un MSSP può consegnare al proprio cliente, non solo leggere internamente. Un'esecuzione recente, anonimizzata, su un parco reale misto Check Point e Fortinet, in un'unica finestra di 24 ore:
22,053
Eventi analizzati in 24 ore
20.5%
Già bloccati dal firewall del cliente
+6.7%
Bloccati in aggiunta dal feed dell'alleanza, nella stessa finestra
1,845
Attori malevoli distinti individuati all'interno del traffico "consentito"
Del 72.8% di traffico che lo stack del cliente aveva già lasciato passare, il 12.1% — 1,939 eventi — proveniva da indirizzi con una storia nota di attività malevola in altre parti dell'alleanza. 458 di questi sono stati classificati come critici. Nulla di tutto ciò ha richiesto di sostituire i gateway Check Point o Fortinet già incaricati del primo filtro: ha richiesto un secondo parere che non avevano.
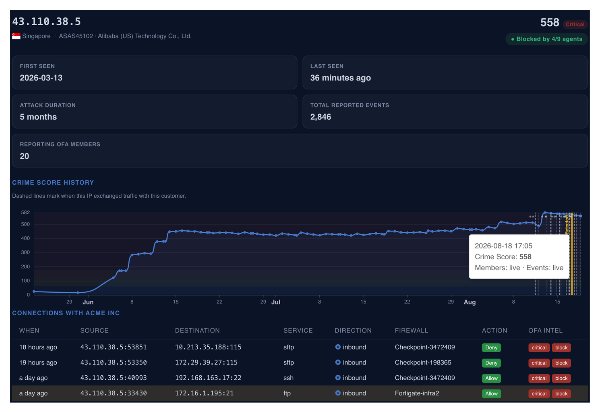
L'ampiezza è il prodotto, non la funzionalità
- La telemetria di un singolo vendor è limitata dalla propria base clienti. Le soluzioni puntuali, anche quelle molto valide, vedono solo ciò che genera la loro base installata. Un'alleanza eterogenea vede ciò che l'elenco clienti di nessun singolo vendor può vedere da solo.
- Gli MSSP pagano due volte gli stessi indicatori. Eseguire più vendor di threat intelligence per coprire le lacune significa pagare ripetutamente per dati fortemente sovrapposti e di freschezza incoerente, invece di un unico feed ben correlato.
- L'appartenenza a CTA estende la portata oltre l'alleanza stessa. L'appartenenza a CTA estende la portata della telemetria di OneFirewall oltre i 290+ membri dell'alleanza, fino a un ecosistema globale più ampio di condivisione delle minacce. Una tecnica individuata per la prima volta da un membro CTA dall'altra parte del mondo raggiunge comunque il firewall di ogni membro dell'alleanza.
- Le infrastrutture nazionali critiche hanno bisogno dello stesso modello. Il PSN, che ospita i dati della pubblica amministrazione e delle aziende sanitarie sul cloud strategico nazionale italiano, si trova all'interno della stessa alleanza di organizzazioni con un'impronta di rete molto diversa. È la prova che il modello scala dalla base clienti di un singolo MSSP fino alle infrastrutture nazionali.
Pensato fin dal primo giorno attorno alla separazione dei compiti
L'architettura multi-tenant di OneFirewall è pensata esplicitamente per organizzazioni che necessitano di separazione logica tra business unit o clienti, inclusi gli scenari MSSP che servono più clienti con policy e requisiti di riservatezza distinti. Gli utenti, i feed, i crime score e le installazioni WCF di ciascun tenant restano isolati; solo la threat intelligence in sé viene condivisa.
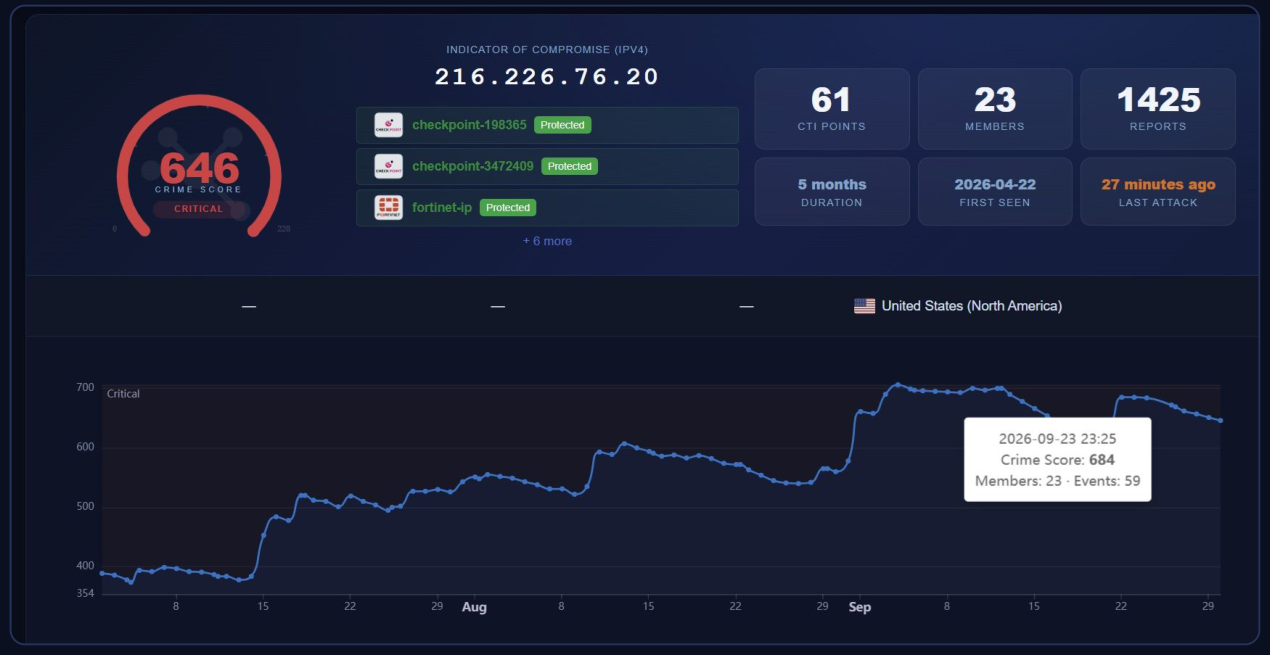
Un livello vendor-neutral su uno stack client eterogeneo
- Crime Score come livello comune di prioritizzazione. Ogni indicatore porta un punteggio coerente indipendentemente da quale membro o feed lo abbia segnalato per primo: un linguaggio comune per una base clienti che utilizza vendor diversi.
- Reingestione STIX/TAXII. La consegna nativa STIX 2.1 / TAXII 2.1 si integra direttamente nello stack SIEM/SOAR multi-tenant dell'MSSP, senza parsing personalizzato per ogni cliente.
- XDR federato su ambienti eterogenei. Le istruzioni di enforcement coordinato fluiscono tra firewall, sicurezza degli endpoint e cloud provider, adattandosi alla realtà multi-vendor della maggior parte dei portafogli clienti MSSP.
Perché CTA, e perché BondMesh
Nessuna delle due partnership è un semplice scambio di loghi. Entrambe esistono perché un vendor di cybersecurity o un MSSP che legge questa pagina ha bisogno della prova che l'intelligence di OneFirewall sia abbastanza ampia e precisa da fare la differenza.
Cyber Threat Alliance
La CTA è stata fondata nel 2014 da Check Point, Cisco, Fortinet, McAfee, Palo Alto Networks e Symantec — i vendor storici con cui ogni MSSP già lavora. Ha sede ad Arlington, in Virginia, e oggi conta aziende associate in più di una dozzina di paesi. L'appartenenza di OneFirewall a CTA significa che i 290+ membri della nostra alleanza non sono un bacino chiuso: una tecnica individuata per la prima volta da un membro CTA dall'altra parte del mondo raggiunge anche il firewall di ogni membro OneFirewall. Per un vendor che valuta se collegarsi al nostro feed, questa è la differenza tra adottare un'altra fonte dati isolata e adottarne una che già interagisce con i vendor presenti nel proprio stack.
 BondMesh
, con sede a Belgrado, in Serbia, ha costruito quello che definisce il primo AI Security Analyst autonomo al mondo — un sistema progettato per rilevare, ragionare e agire sulle minacce in tempo reale, senza un collo di bottiglia umano, pensato per ransomware, APT e attacchi di matrice statale. BondMesh dichiara esplicitamente che la propria piattaforma è supportata dall'Alleanza OneFirewall, insieme ad AquilaX e Moonstruck. È una prova concreta rivolta proprio a questo pubblico: l'intelligence di OneFirewall è già strutturata e classificata in modo sufficientemente pulito da guidare le decisioni di un sistema autonomo, non solo da popolare la dashboard di un altro analista.
Le domande dietro le domande
Questo entrerà in competizione con i feed di threat intelligence che già rivendiamo?
È pensato per affiancarli, non per sostituirli: le relazioni con CTA e BondMesh esistono proprio perché OneFirewall opera all'interno di uno stack multi-vendor, senza pretendere l'esclusività dai vendor o dagli MSSP che lo adottano.
Gestiamo oltre 50 reti clienti. Come restano separati fatturazione e accessi?
L'architettura multi-tenant è pensata esplicitamente per questo: gli utenti, i feed, i Crime Score e le installazioni WCF di ciascun cliente restano logicamente isolati, mentre solo l'intelligence di base viene condivisa nell'intero pool.
Usiamo già strumenti STIX/TAXII: è un lavoro di integrazione aggiuntivo?
Minimo. L'intelligence viene erogata tramite un server STIX 2.1 / TAXII 2.1 nativo, progettato per discovery, collection, pull e push: pensato per integrarsi con MISP, OpenCTI, Anomali, ThreatConnect o qualsiasi piattaforma compatibile con TAXII che già utilizzi.