
Un punto cieco in una sottostazione è un punto cieco per l'intera rete elettrica.
Terna gestisce la rete nazionale di trasmissione elettrica italiana, che è esattamente il tipo di obiettivo che ripaga una campagna di ricognizione lunga e paziente più di un colpo rapido e mordi e fuggi. Fa parte dello stesso pool di intelligence OneFirewall dei membri dell'alleanza attivi nelle telecomunicazioni, nella finanza, nella difesa e nella tecnologia.
La pazienza degli stati-nazione incontra l'infrastruttura distribuita
- Designato come essenziale da NIS2. Gli operatori energetici dell'UE rientrano esplicitamente nell'ambito delle norme NIS2 sui soggetti essenziali. La segnalazione obbligatoria degli incidenti e la responsabilità a livello di consiglio di amministrazione qui non sono una buona pratica volontaria, sono la legge.
- La convergenza IT/OT allarga il perimetro. Man mano che la tecnologia operativa si connette sempre di più alle reti IT, la superficie d'attacco si estende ben oltre ciò che gli strumenti tradizionali basati solo sul firewall sono stati costruiti per sorvegliare.
- Ricognizione a lunga permanenza. Le intrusioni nel settore energetico collegate ad attori statali sono spesso caratterizzate da una ricognizione prolungata prima di qualsiasi azione dirompente. Uno schema di questo tipo emerge solo rispetto a una base di intelligence ampia, non ai soli log di un singolo operatore.
- Siti distribuiti, non un unico perimetro. Le sottostazioni e i siti di distribuzione sono numerosi e geograficamente dispersi, il che rende difficile un monitoraggio centralizzato e coerente con prodotti puntuali, senza un feed condiviso tra tutti i siti.
Dal 99,99% a otto nove quando conta davvero
L'architettura standard di OneFirewall è costruita per un SLI del 99,99%. Per i deployment con requisiti più stringenti, è disponibile un'architettura di livello enterprise basata su clustering Kubernetes a tre nodi, con calcolo ridondante, storage condiviso e accesso con bilanciamento del carico, per spingere la disponibilità verso quattro-otto nove. È l'intervallo che gli operatori di infrastrutture critiche devono tipicamente raggiungere per soddisfare regolatori e consigli di amministrazione.
Un unico feed, applicato in modo coerente su ogni sito
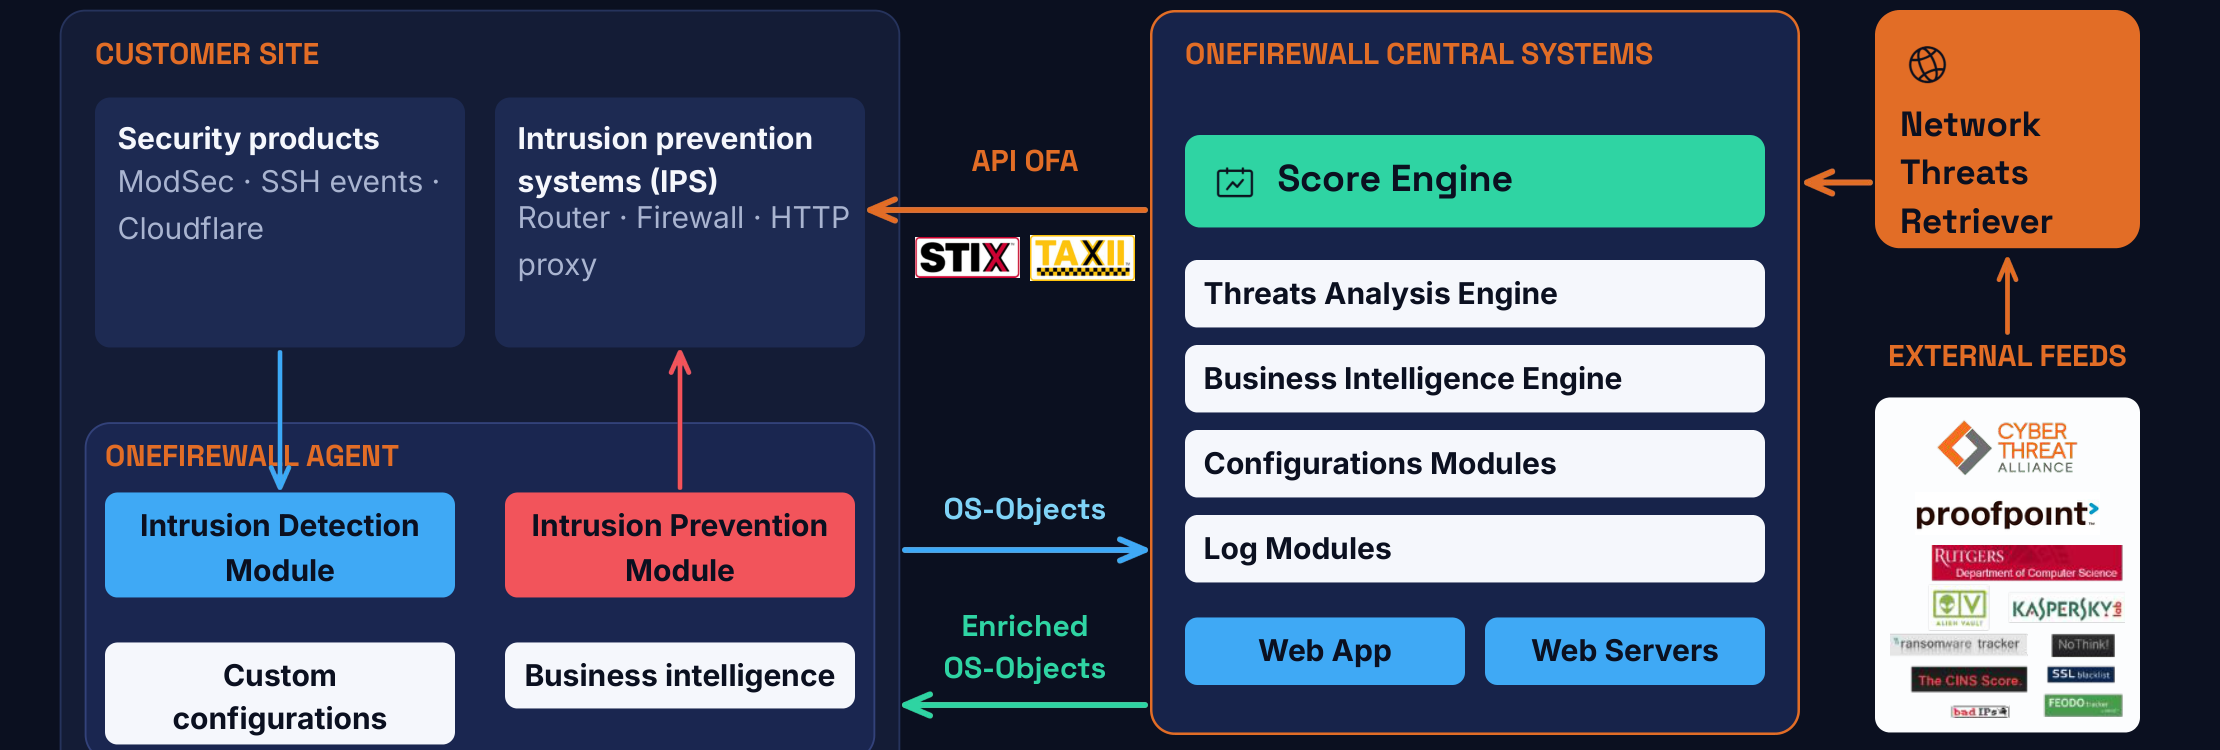
- Consolida i siti distribuiti in un unico feed. Il WCF Agent invia la stessa intelligence pronta per l'enforcement ai firewall di ogni sito, sottostazione, centro di distribuzione o sede centrale, invece di affidarsi a ogni singola sede per mantenere la propria lista di minacce.
- On-prem o cloud privato per ambienti adiacenti all'OT. OneFirewall Server può funzionare on-prem o in un cloud privato, mantenendo l'elaborazione dell'intelligence all'interno del paese o della rete dove la policy per gli ambienti adiacenti all'OT lo richiede.
- STIX/TAXII per gli strumenti SOC esistenti. L'intelligence viene erogata nativamente in STIX 2.1 / TAXII 2.1, integrandosi nelle piattaforme SIEM e SOAR già utilizzate dai SOC del settore energetico.
Cosa tocca e cosa non tocca
Questo arriva fino alla nostra rete OT/ICS?
No. OneFirewall opera al perimetro rivolto verso l'IT — i firewall, i router e i WAF a cui si collega il WCF Agent — e non come strumento consapevole dei protocolli OT/ICS. È un livello di intelligence complementare posto davanti all'infrastruttura IT, non un sostituto dei controlli di sicurezza OT dedicati.
Come fanno decine di sottostazioni a riportare dati senza diventare un'unica grande superficie d'attacco?
Ogni sito mantiene il proprio feed, i propri utenti e la propria configurazione separati a livello logico nell'ambito del modello multi-tenant — solo la threat intelligence in sé viene messa in comune, consolidata in un unico feed coerente e reinviata al firewall già esistente di ogni sito.
Qual è l'effettivo impegno di uptime?
SLI del 99,99% sull'architettura standard. Per i deployment che richiedono di più, è disponibile un'opzione di clustering Kubernetes a tre nodi, che spinge la disponibilità verso quattro-otto nove.
I protocolli di controllo industriale sono stati sondati entro poche ore dall'attivazione del sensore
Modbus, OPC UA e Siemens S7 — i protocolli backbone per reti elettriche, acqua e sistemi di controllo industriale — hanno ricevuto tentativi di connessione non richiesti nella nostra finestra di 8,75 ore.