
Un'istituzione finanziaria ha individuato lo schema giorni prima di chiunque altro.
Le infrastrutture di frode e gli strumenti di account takeover vengono riutilizzati su obiettivi finanziari tra loro scollegati molto prima che il SOC di una singola banca riesca a collegare i punti. All'interno dell'Alleanza OneFirewall, un membro del settore dei servizi finanziari è talvolta il primo a notare un attaccante che si muove tra settori completamente diversi. Lo schema diventa visibile solo quando le osservazioni di tutti vengono messe in comune.
Il traffico che il vostro firewall ha già lasciato passare
Un team di risk management non ha bisogno di un'altra dashboard — ha bisogno di sapere cosa è già riuscito a superare i controlli esistenti. Un'analisi Live recente e anonimizzata, eseguita su un parco reale misto Check Point e Fortinet nell'arco di un'unica giornata:
22,053
Eventi analizzati in 24 ore
72.8%
Permesso dal firewall esistente
1,939
Di questi, segnalati come malevoli dall'intelligence dell'alleanza
458
Classificati come critici — blocco immediato raccomandato
Si tratta di 1,845 indirizzi distinti con una storia nota di attività malevola altrove nell'alleanza, presenti in un traffico che un firewall ben configurato aveva già classificato come pulito — esattamente il divario che un team antifrode o di rischio non può vedere guardando solo i propri log.
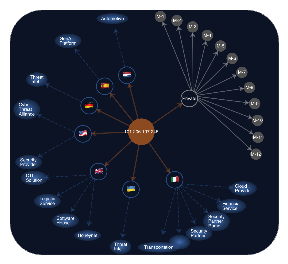
Un singolo IP, otto settori, cinque paesi
Un caso documentato all'interno dell'Alleanza: un singolo indirizzo IP malevolo è stato segnalato in modo indipendente da membri attivi nell'automotive, nella logistica, nella cyber security, nella threat intelligence, nei servizi finanziari, nell'infrastruttura cloud, nello sviluppo software e nella sicurezza GenAI, tra Paesi Bassi, Regno Unito, Germania, Italia e Serbia.
Valutato singolarmente, ogni avvistamento sembrava una normale scansione di sottofondo — il tipo di rumore che ogni SOC declassa in priorità ogni giorno.
Messi in comune, gli avvistamenti descrivevano un unico attore che si muoveva tra obiettivi scollegati in cinque paesi. Il membro del settore dei servizi finanziari aveva segnalato l'indirizzo giorni prima che la maggior parte degli altri se ne accorgesse.
Le organizzazioni di frode non rispettano il perimetro di una banca
Le botnet di credential stuffing e le infrastrutture di account takeover vengono fatte ruotare in parallelo su molte istituzioni, proprio per restare sotto la soglia di rilevamento di un singolo team antifrode. È una verifica rispetto all'intelligence dell'intera alleanza — non solo ai log della singola istituzione — a trasformare un'anomalia di login isolata in una minaccia nota, classificata e già attiva.
Cassa Depositi e Prestiti (CDP)
Cassa Depositi e Prestiti gestisce una quota importante dell'attività di investimento statale italiana, il che la rende esattamente il tipo di obiettivo che le organizzazioni di frode e gli attori vicini agli stati sondano per primi. Attinge allo stesso pool di intelligence dei membri dell'alleanza attivi nelle telecomunicazioni, nella difesa, nell'energia e nella tecnologia, e vi riversa a sua volta le proprie osservazioni.
Pensato per ambienti regolamentati ed eterogenei
- Il rischio di terze parti nell'era DORA. Man mano che le norme UE sulla resilienza operativa spingono le istituzioni finanziarie a documentare il controllo sul rischio di terze parti e di supply chain, una decisione di blocco supportata dall'intelligence dell'alleanza è più facile da giustificare a un revisore rispetto a una basata solo sulle supposizioni di una singola istituzione.
- Conforme al GDPR per progettazione. Il modello federato di OneFirewall è costruito per operare entro i limiti del GDPR, dell'HIPAA e di quadri di conformità simili, utilizzando principi di anonimizzazione e zero-trust anziché la messa in comune di dati grezzi.
- Si integra attorno al core banking, non al posto di esso. Il WCF Agent invia l'enforcement ai firewall, ai WAF e alle piattaforme SIEM/SOAR già presenti — senza richiedere la sostituzione dell'infrastruttura legacy adiacente al core banking.
- Disponibile on-prem o in cloud privato. OneFirewall può funzionare on-prem, in un cloud privato o in un cloud pubblico, con separazione logica tra utenti, feed e configurazioni delle diverse organizzazioni. Un aspetto rilevante per le istituzioni che non possono allentare la propria politica di controllo dei dati solo per ottenere un'intelligence migliore.
Prima di parlare con un fornitore, confrontatevi con la vostra policy
I dati dei clienti o delle transazioni escono mai dal nostro perimetro?
No. Una Proof of Value viene eseguita su una VM containerizzata all'interno della vostra stessa infrastruttura, con credenziali di accesso limitate a quella VM. L'unica connessione in uscita è sulla porta 443, per scaricare i feed di minacce — nessun dato di transazione, dato di conto o record cliente viene mai trasmesso all'esterno.
Come si colloca rispetto al nostro stack antifrode e SIEM esistente?
Non lo sostituisce. Il WCF Agent invia il blocco basato sul Crime Score ai firewall e ai WAF già in uso, e l'intelligence viene erogata nativamente in STIX 2.1 / TAXII 2.1 per l'ingestione diretta in qualsiasi piattaforma SIEM o antifrode già utilizzata dal vostro team.
Cosa otteniamo concretamente al termine di una prova?
Tre report: un report di installazione che documenta la configurazione, un report di analisi del traffico che mostra le minacce rilevate per tipo/origine/frequenza, e un report di valutazione sull'accuratezza del rilevamento e sulla reattività — prove da presentare a un consiglio di amministrazione, non una presentazione commerciale.