
La rete di un ministero non può permettersi di fermarsi per una ricostruzione.
Il comando per le operazioni cibernetiche del Ministero della Difesa italiano, il Comando per le Operazioni in Rete (COR), fa parte dell'Alleanza OneFirewall sin dai suoi primi anni, da più tempo della maggior parte dei nomi commerciali presenti in questa pagina.
La pazienza da spionaggio incontra i vincoli degli appalti pubblici
- Spionaggio, non interruzione. Le reti statali e ministeriali sono un obiettivo prioritario per operazioni di raccolta informazioni a lunga permanenza, non per attacchi mordi e fuggi. Uno schema di questo tipo emerge solo rispetto a una base di intelligence ampia, non ai soli log di una singola agenzia.
- I dati non possono lasciare l'edificio. I sistemi classificati e sensibili spesso non possono accogliere strumenti ospitati su cloud o inviare telemetria all'esterno, il che esclude per impostazione predefinita la maggior parte delle piattaforme di threat intelligence basate solo su SaaS.
- Aspettative di interoperabilità NATO e UE. I ministeri della difesa e dell'interno operano sempre più spesso sotto aspettative di condivisione delle informazioni stabilite a livello NATO o UE, oltre ai requisiti nazionali.
- I cicli di appalto resistono alla sostituzione completa. La pianificazione di bilancio nel settore pubblico rende difficile giustificare un'unica grande sostituzione dell'infrastruttura, per cui l'intelligence deve integrarsi su ciò che è già in uso, non sostituirlo.
On-prem quando la policy richiede on-prem
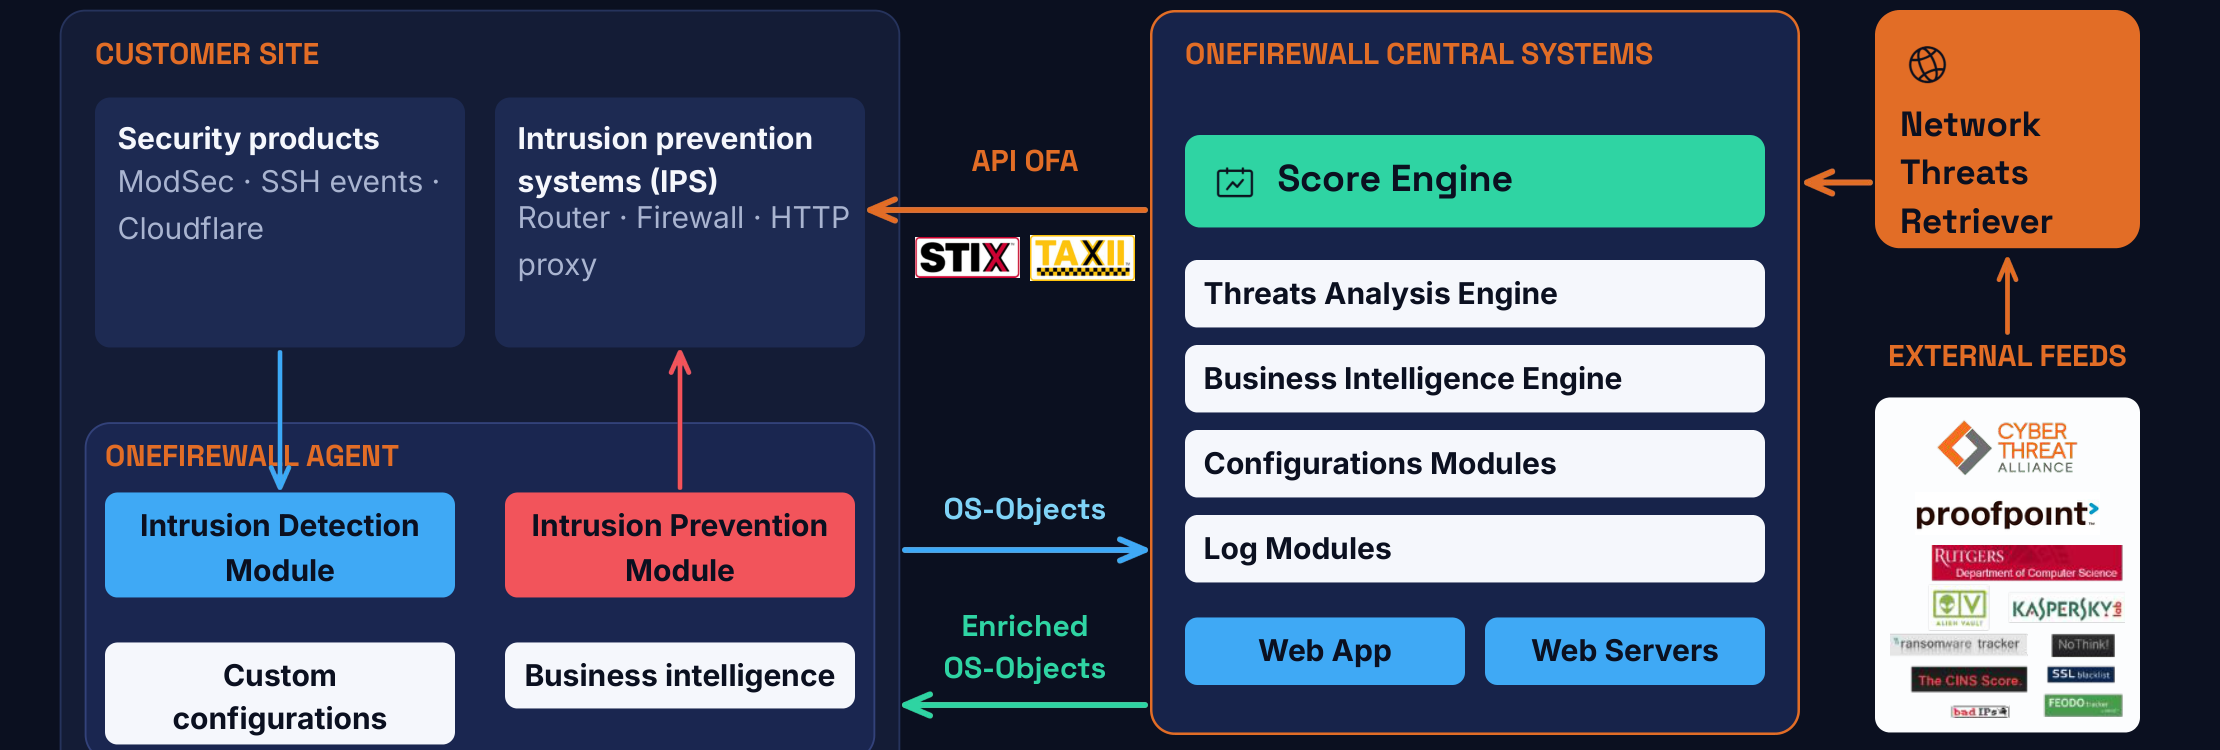
OneFirewall Server è un'unica istanza che può funzionare on-prem, in un cloud privato o nel cloud pubblico. L'architettura multi-tenant, con separazione logica tra utenti, feed, crime score e configurazioni delle diverse organizzazioni, resta invariata indipendentemente da dove viene ospitata. Per un ente governativo, questo significa condivisione di intelligence senza l'obbligo di spostare i dati fuori da una rete controllata.
Separazione dei compiti tra dipartimenti e comandi
- Separazione dei compiti multi-tenant. Gli utenti, i feed e le configurazioni di ciascuna unità organizzativa restano logicamente isolati da ogni altro membro. Questa separazione strutturale si adatta ai ministeri con più dipartimenti o comandi che operano sotto un'unica funzione di sicurezza.
- Consegna nativa STIX/TAXII. L'intelligence arriva in formato STIX 2.1 / TAXII 2.1, pronta per integrarsi negli strumenti SIEM e SOC già standardizzati dai team di sicurezza governativi.
- Affidabilità di livello enterprise. Un deployment clusterizzato a tre nodi può spingere la disponibilità verso otto nove, per ambienti in cui il 99,99% standard non è sufficiente.
Un comando della difesa e un dipartimento di policy
La fiducia dei governi non è un'unica relazione: ne esistono diverse, in paesi diversi, per ragioni diverse.
Comando per le Operazioni in Rete (COR)
Il comando per le operazioni cibernetiche del Ministero della Difesa italiano fa parte dell'Alleanza OneFirewall sin dai suoi primi anni, una relazione che precede la maggior parte dei nomi commerciali presenti altrove su questo sito.
DSIT
Il DSIT detiene la responsabilità della politica nazionale di cyber security del governo britannico da febbraio 2023, dopo averla ereditata dal DCMS, gestendo programmi che vanno dallo schema di certificazione Cyber Essentials a una newsletter mensile dedicata alla sicurezza informatica nazionale. Il DSIT fa parte della rete dell'alleanza OneFirewall, così come è elencato tra i nostri partner di alleanza e tecnologici.
Prima che questo venga messo a gara
Può funzionare completamente on-prem, o persino air-gapped, per una rete classificata?
Sì. OneFirewall Server è un'unica istanza che può funzionare on-prem, in un cloud privato o nel cloud pubblico: è il modello di deployment a seguire la vostra policy di sovranità dei dati, non il contrario.
Come si inserisce nei requisiti di interoperabilità NATO o UE?
L'intelligence viene erogata nativamente in STIX 2.1 / TAXII 2.1, lo stesso standard utilizzato nei framework di condivisione delle informazioni NATO e UE, fornendo una traccia verificabile per ogni decisione invece di un formato proprietario da tradurre.
Richiede un intero programma di sostituzione della piattaforma?
No. Il WCF Agent si integra con i firewall e i router già in uso: è un livello di intelligence incrementale, non un appalto pluriennale per rimuovere ciò che è già operativo.