
Il programma di assurance che scopre ciò che gli scanner non vedono.
Un unico programma di security assurance continuo — penetration test, valutazione della maturità, threat modeling, offensive security continua, assurance di codice e infrastruttura, e simulazioni di phishing — gestito da persone che leggono il codice, non solo il feed delle CVE. Un solo programma, un solo punto di responsabilità, invece di dover riconciliare i report di cinque fornitori diversi.
La maggior parte degli incarichi inizia con una disciplina — pochi si fermano lì
Ognuna di queste è una capacità permanente all'interno dello stesso programma, non un rapporto separato con un fornitore. Inizia da dove il tuo rischio è più acuto — ti diremo onestamente quando un'altra disciplina conta di più.
Penetration Testing
Test pratici, in stile avversario, di ambienti web, API, rete, cloud e wireless — per verificare cosa un attaccante potrebbe realmente raggiungere e sfruttare.
Valutazione OpenSAMM
Revisione della maturità delle vostre pratiche di sicurezza del software basata su OWASP SAMM, valutata su governance, design, implementazione, verifica e operazioni.
Threat Modeling
Analisi strutturata, basata su STRIDE, dell'architettura e dei flussi di dati per individuare le debolezze a livello di design prima ancora di scrivere una riga di codice exploit.
Offensive Security — Vulnix0
DAST continuo, monitoraggio dell'esposizione sul dark web e test della superficie d'attacco, erogati dalla nostra piattaforma di offensive security, Vulnix0.
Valutazione di Codice e Infrastruttura — AquilaX
SAST, analisi della composizione software, rilevamento dei secret ed esame dell'infrastructure-as-code, erogati con la piattaforma partner AquilaX.
Simulazione di Phishing
Campagne di phishing e spear-phishing realistiche e controllate, che misurano e migliorano il livello umano delle vostre difese.
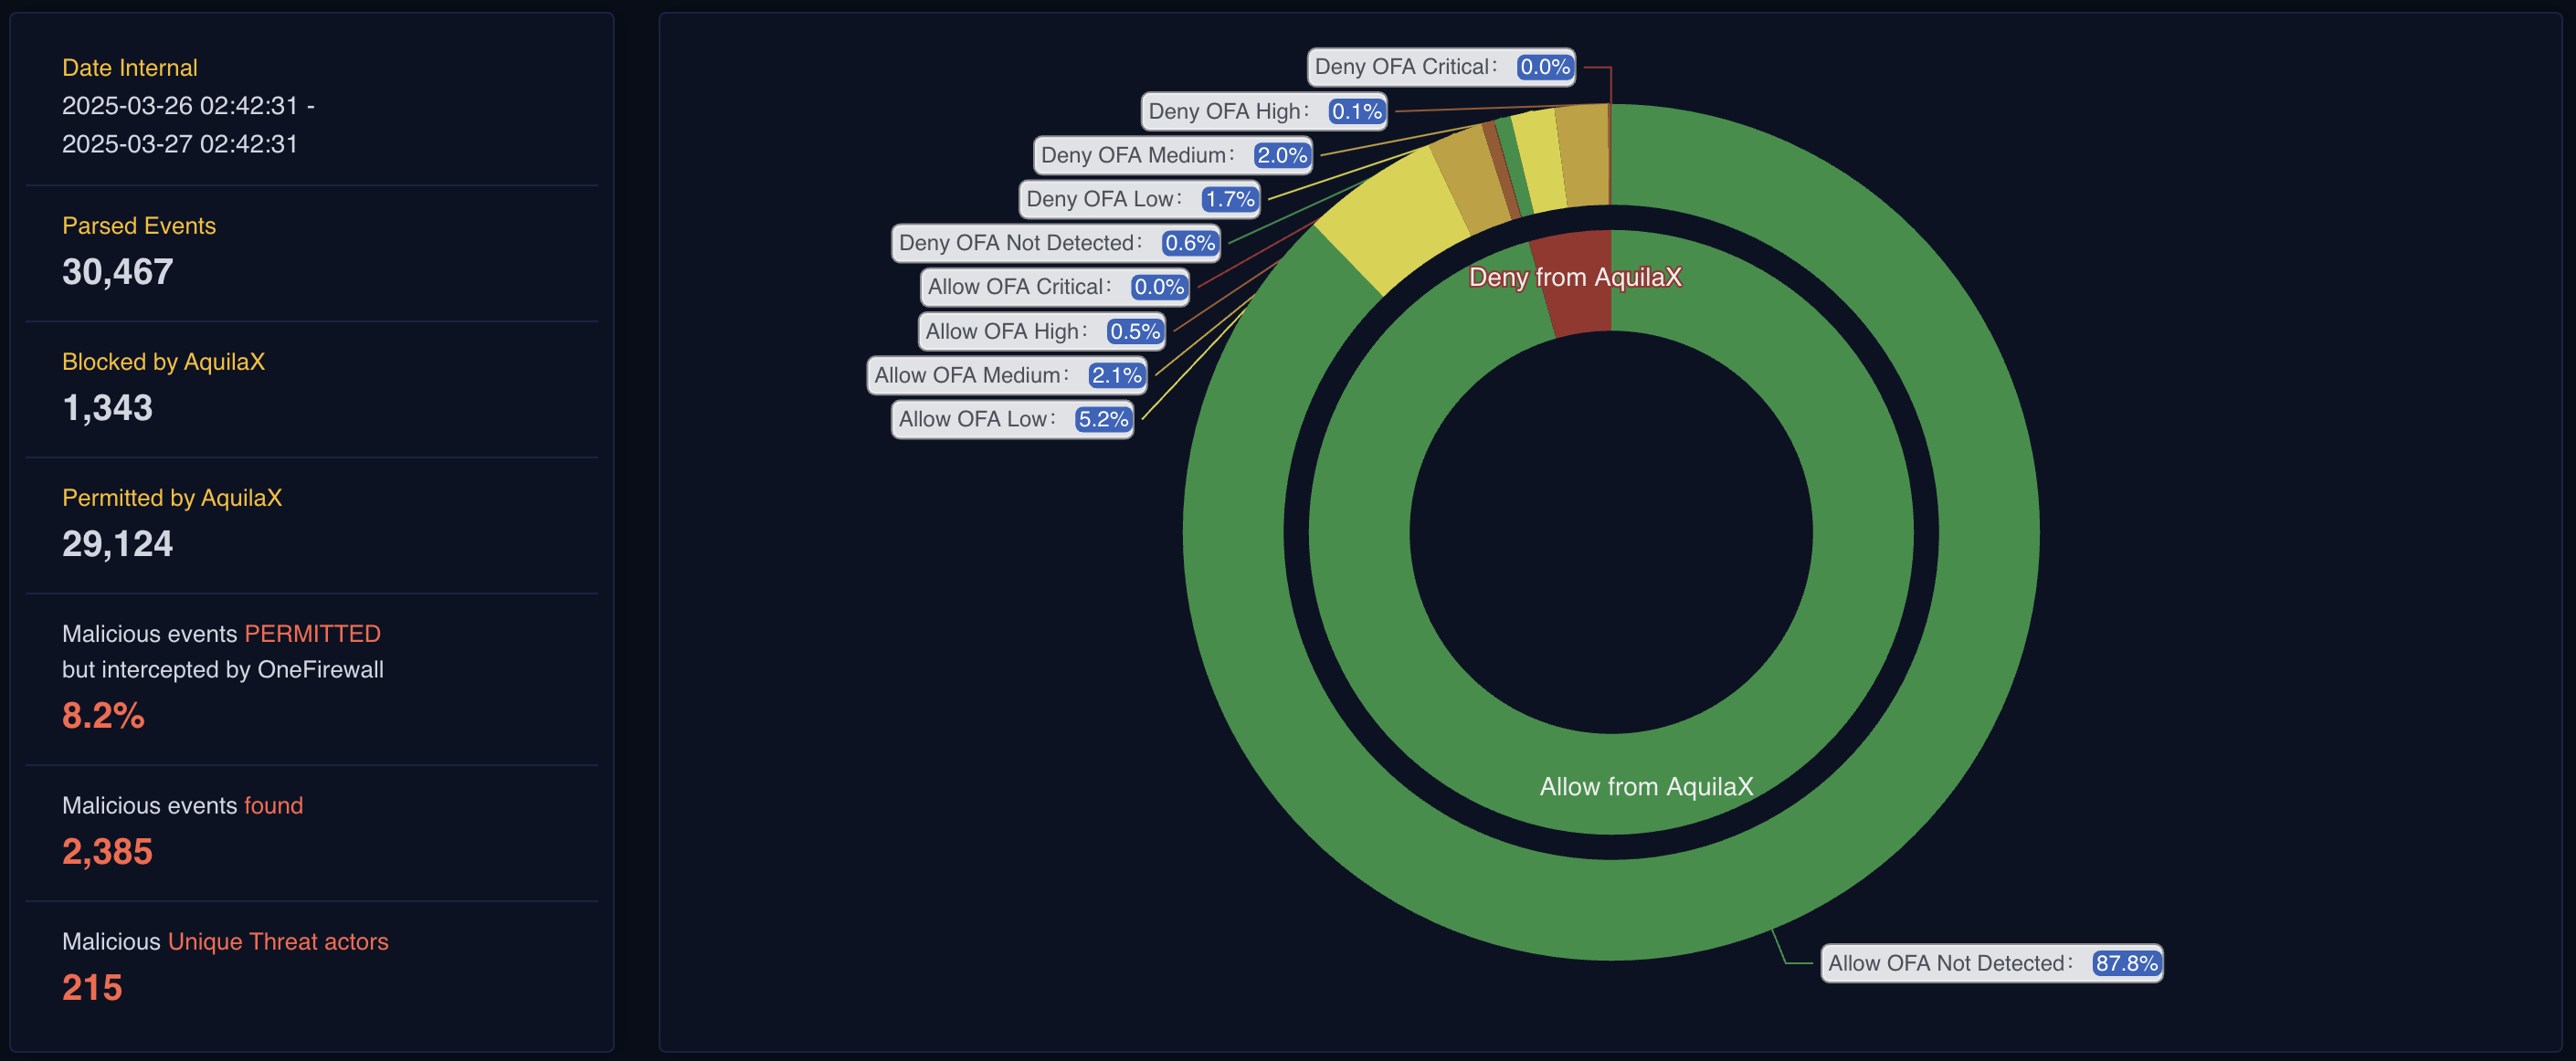
Scopri esattamente cosa è stato consentito, negato e intercettato
Una finestra live di 24 ore da un ambiente protetto da AquilaX: 30,467 eventi analizzati, 1,343 bloccati direttamente, e l'8.2% del traffico malevolo che era tecnicamente consentito dalla policy ma comunque intercettato da OneFirewall — il margine che uno strumento di scansione singolo lascia scoperto da solo.
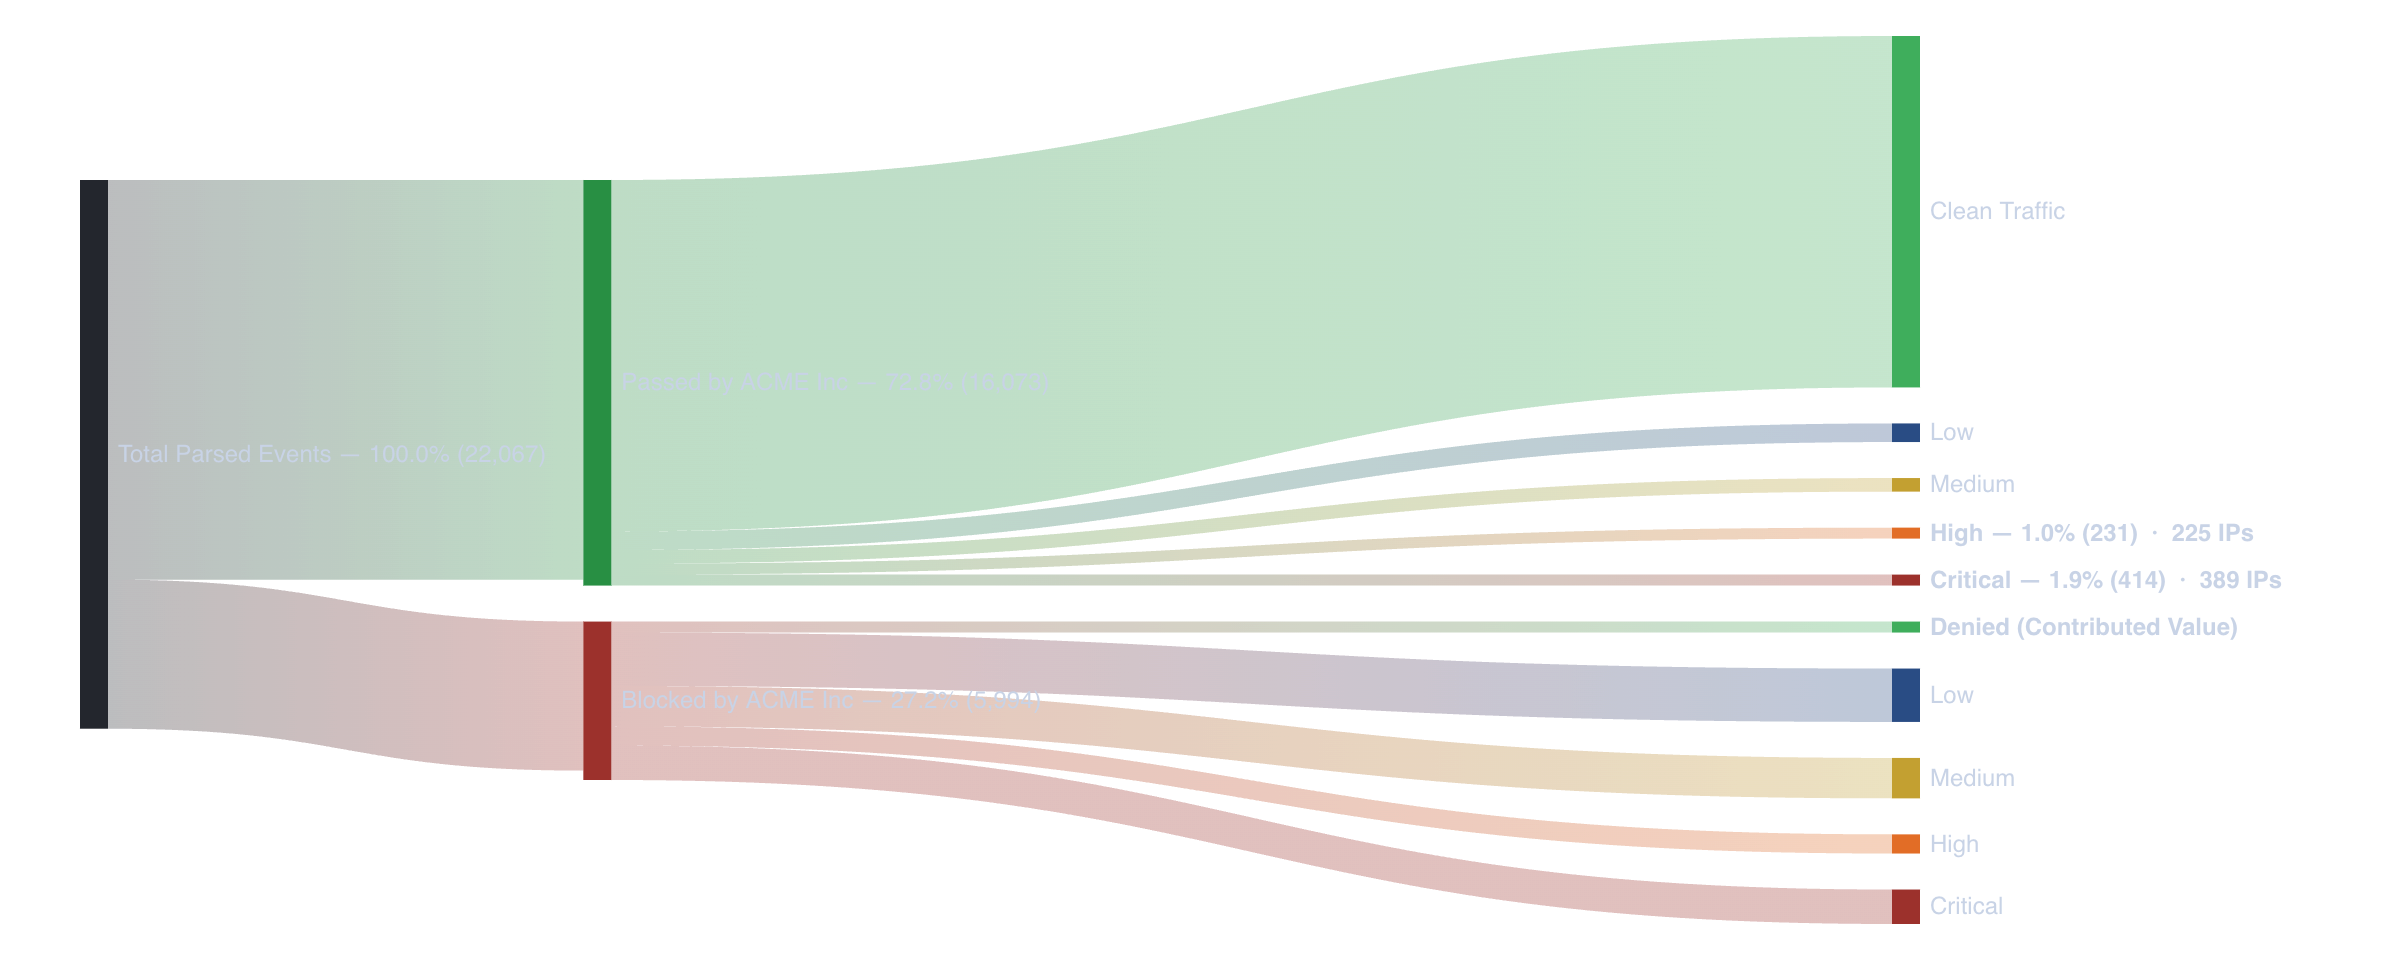
Ogni scansione tracciata dall'evento analizzato alla minaccia bloccata
Vulnix0 classifica ogni evento analizzato per esito e gravità — traffico pulito, traffico negato e il valore già noto come pericoloso all'alliance — così potete vedere esattamente dove uno strumento di scansione singolo si sarebbe lasciato sfuggire un attaccante low-and-slow.
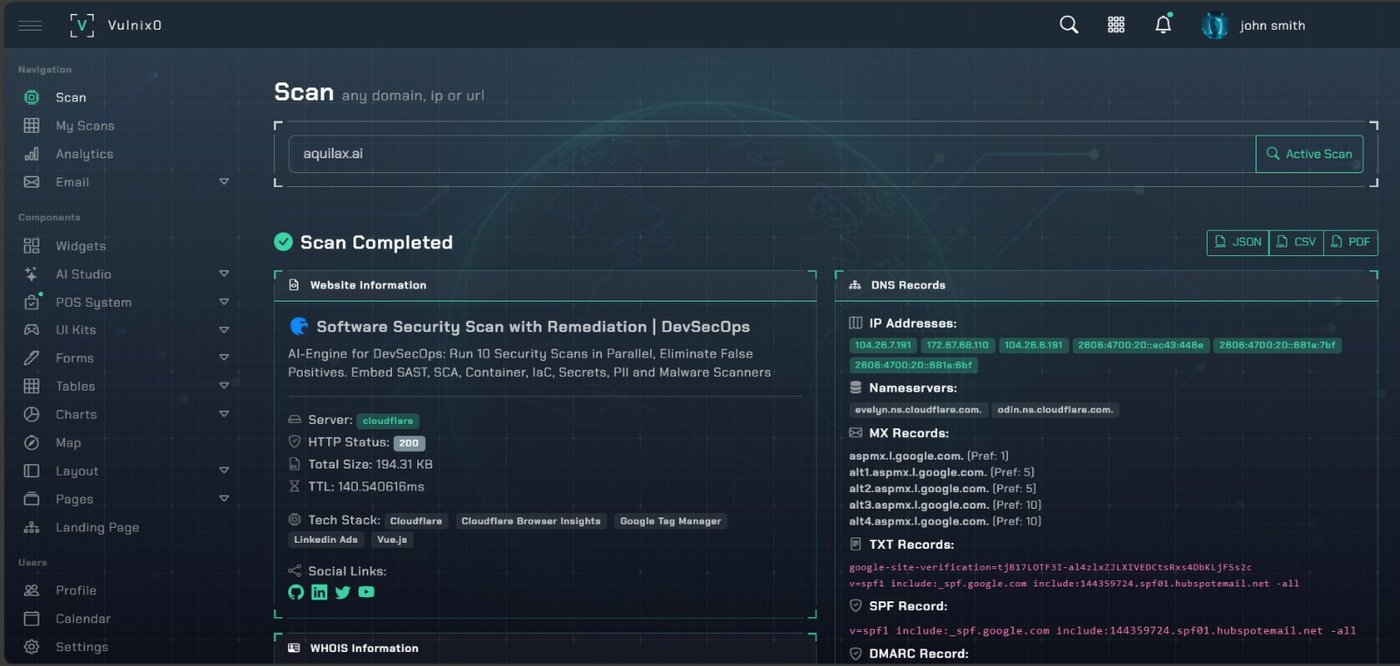
Superficie d'attacco, DNS, TLS ed esposizione sul dark web in un'unica scansione
Vulnix0 esegue una ricognizione esterna continua sui vostri domini e sulla vostra infrastruttura — record DNS, configurazione TLS, porte aperte e menzioni sul dark web — arricchita con lo stesso contesto di minacce dell'alliance usato in tutta la piattaforma OneFirewall.
Test manuali, non un altro report da scanner
Gli scanner automatici segnalano gli elementi più evidenti e si fermano lì. I nostri tester — certificati OSCP e CREST CRT — lavorano manualmente su applicazioni, reti, API e infrastruttura cloud nel modo in cui lo farebbe davvero un attaccante, concatenando problemi che uno scanner valuterebbe singolarmente come a bassa gravità.
- Test di applicazioni web e mobile (OWASP Top 10, OWASP ASVS)
- Penetration test di rete esterni e interni
- Test di sicurezza delle API (REST, GraphQL, gRPC)
- Test di configurazione cloud e dei workload (AWS, Azure, GCP)
- Impegni su rete wireless e fisici / red-team su richiesta
- Un retest gratuito incluso entro 30 giorni dal report
Un tipico incarico su una singola applicazione dura 5–10 giorni lavorativi, on-site o da remoto, e si conclude con un report tecnico e un walkthrough di 45 minuti con il vostro team di ingegneria — non solo un PDF recapitato nella vostra casella di posta.
{
  "finding": "Broken Object Level Authorization",
  "category": "API5:2023 - OWASP API Security",
  "severity": "High",
  "cvss": 8.1,
  "endpoint": "GET /api/v1/invoices/{id}",
  "impact": "Any authenticated user can view
             another tenant's invoices",
  "remediation": "Enforce tenant-scoped
                   authorization server-side",
  "status": "retested-fixed"
}
Quanto sono mature, davvero, le vostre pratiche di sicurezza del software?
OpenSAMM (l'OWASP Software Assurance Maturity Model) valuta quanto sono mature le pratiche di sicurezza del software della vostra organizzazione, non solo il codice. Esaminiamo la vostra organizzazione su cinque funzioni aziendali: Governance, Design, Implementazione, Verifica e Operazioni.
- Valutazione basata su interviste rispetto a 15 pratiche di sicurezza SAMM
- Punteggio di maturità (0–3) per pratica, confrontato con i pari del settore
- Analisi delle lacune con una roadmap di miglioramento prioritizzata e sequenziata
| Funzione Aziendale | Punteggio Iniziale Tipico |
|---|---|
| Governance | 1.4 / 3 |
| Design | 1.8 / 3 |
| Implementazione | 1.1 / 3 |
| Verifica | 0.9 / 3 |
| Operazioni | 1.3 / 3 |
Punteggio più basso, segnalato per primo: Verifica. Punteggi da una prima valutazione presso un cliente SaaS di media dimensione — la maggior parte dei team non ha mai testato formalmente la propria copertura dei test.