Il tuo firewall sta lasciando passare degli attacchi. Ti mostriamo quali.
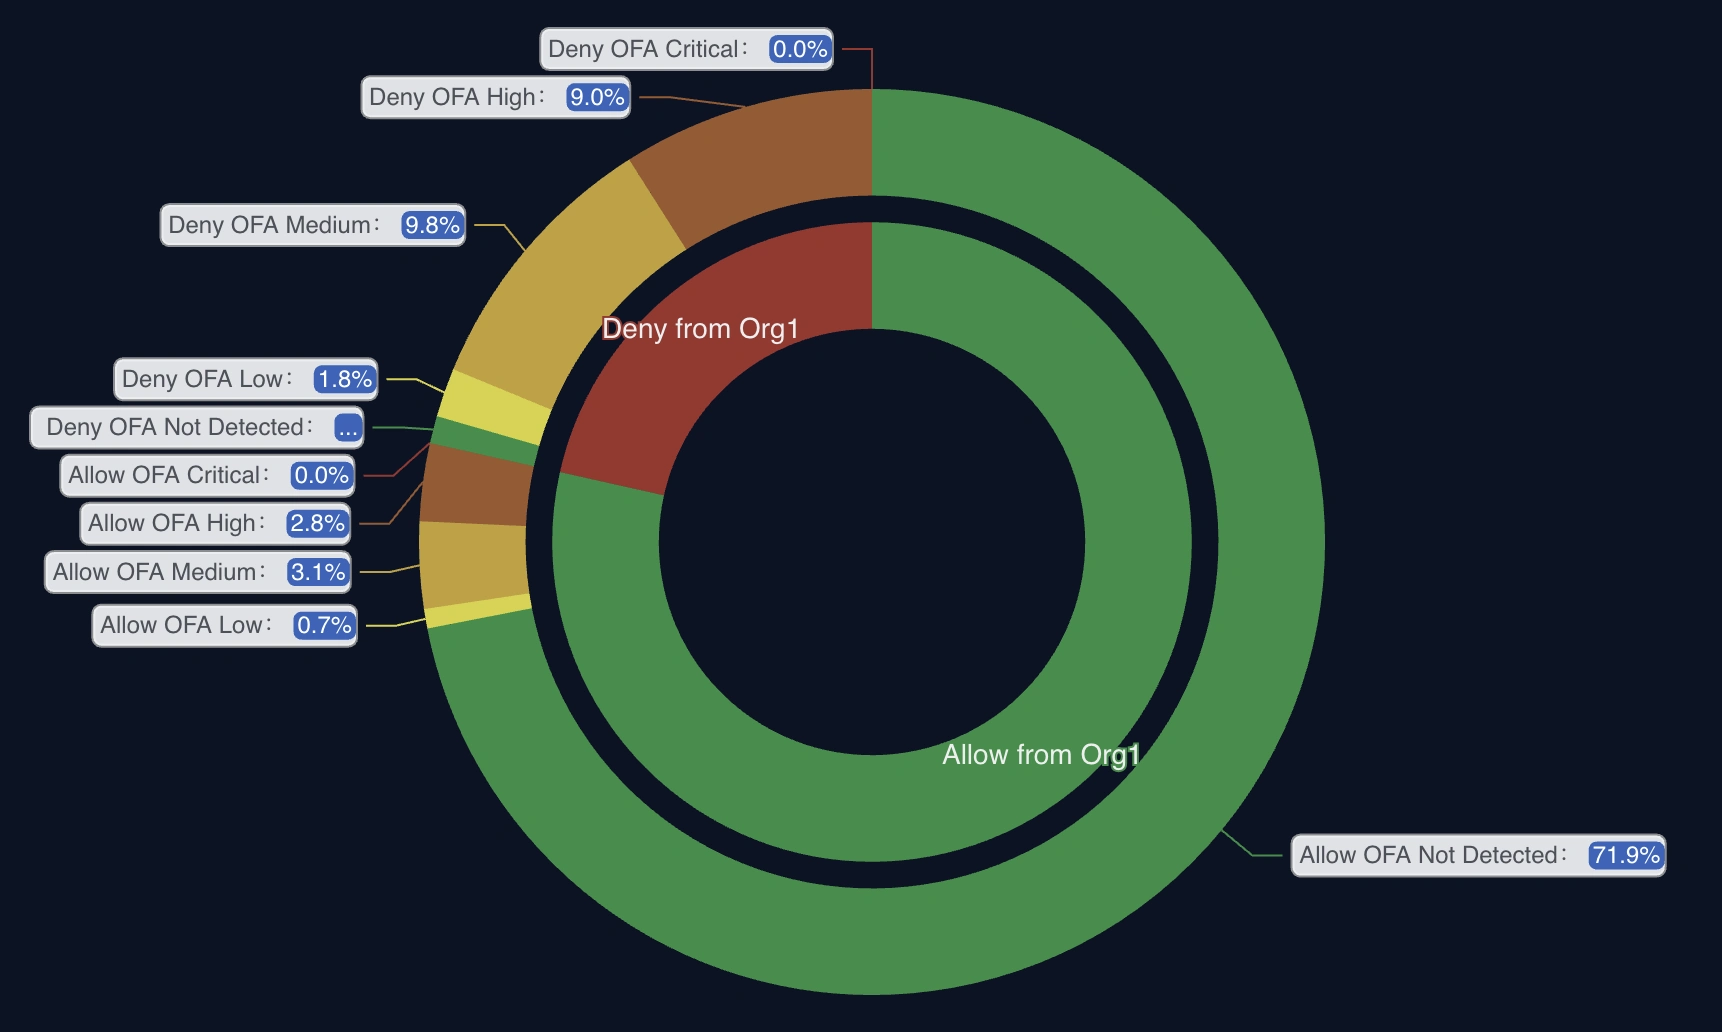
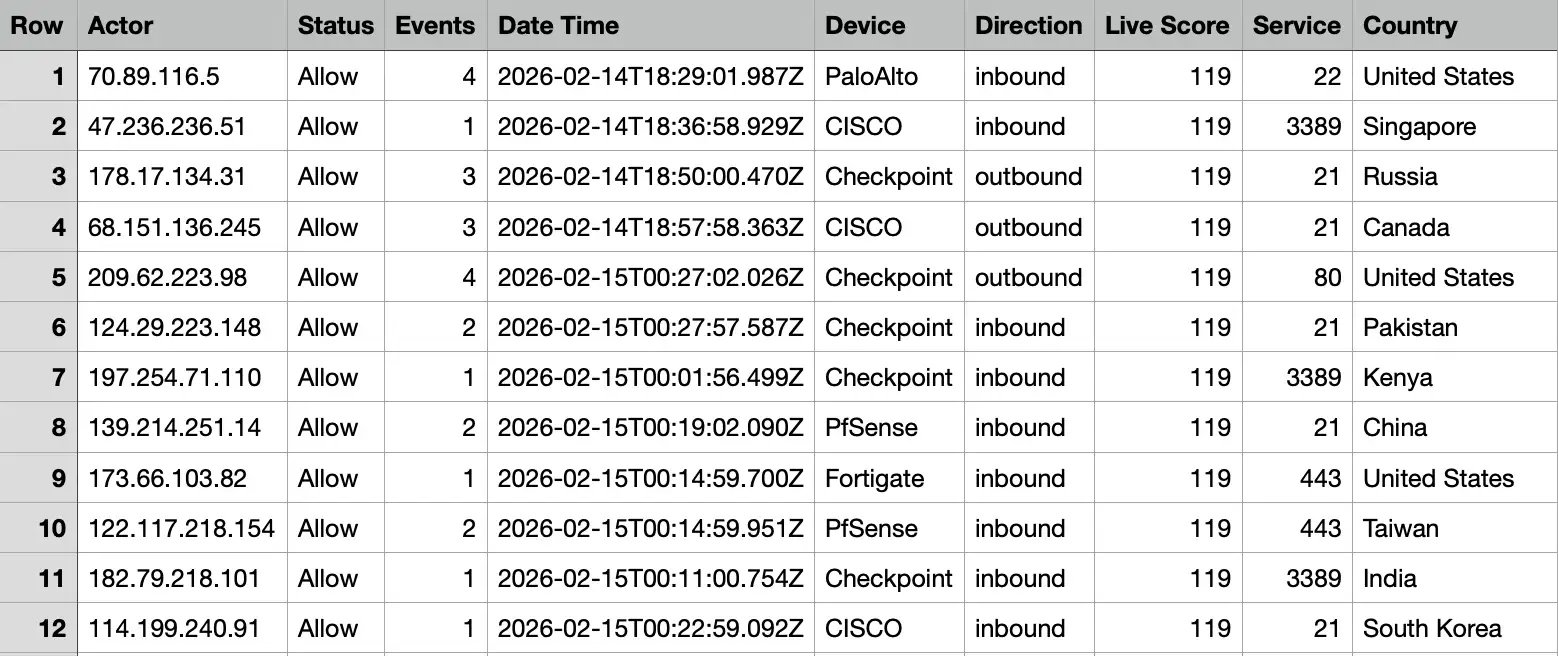
In una Proof of Value di esempio, il 12% del traffico consentito dal firewall di un cliente era malevolo: 14.208 eventi in 10 giorni. OneFirewall confronta il tuo traffico con l’intelligence condivisa da oltre 290 centri di sicurezza indipendenti, poi blocca quegli attaccanti sul firewall che usi già.
Nessuna sostituzione dell’infrastruttura. Oltre 166 integrazioni, tra cui Check Point, Fortinet, Palo Alto Networks e Sophos.
Gratuita · Gira su una VM nella tua rete · Nessun impegno
Scopri cosa ha lasciato passare il tuo firewall, con il tuo traffico reale
Installiamo la piattaforma OneFirewall su una VM all’interno della tua rete. Confronta i log del tuo firewall con l’intelligence dell’alleanza e segnala ogni attacco che è passato. Nessun dato esce dal tuo perimetro, senza costi né impegno.
Call di avvio
Una breve call con i nostri ingegneri per definire la PoV e concordare quali log del firewall analizzare.
Una VM nella tua rete
Installi una VM containerizzata (min. 8 vCPU, 16 GB RAM, 300 GB di disco) e invii il syslog del firewall verso di essa. I tuoi log restano sulla VM.
Il tuo report
Un riepilogo PDF con il tuo Crime Score, un CSV di ogni connessione malevola consentita dal firewall e una stima del potenziale risparmio.
Un'unica piattaforma per intelligence, enforcement e assurance
La maggior parte dei vendor offre un solo livello di difesa. OneFirewall è stata costruita combinando tutti e tre — perché l'intelligence collettiva è utile solo quanto la vostra capacità di agire su di essa, e di dimostrare che funziona.
Intelligence Collettiva
Feed IOC e CTI raccolti da oltre 290 membri dell'alleanza, arricchiti con Crime Score e mappatura MITRE ATT&CK, forniti nativamente in STIX 2.1 / TAXII 2.1.
Scopri la Threat Intelligence →
Enforcement Automatizzato
Il WCF Agent invia regole di blocco validate direttamente al vostro firewall, IPS, WAF o SIEM — nessun playbook manuale, nessuna coda di ticket, dal rilevamento all'applicazione in meno di 30 secondi.
Esplora la Piattaforma →
Security Assurance
Penetration test, valutazioni di maturità OpenSAMM, threat modeling e simulazioni di phishing — per verificare che le vostre difese reggano contro un avversario reale, non solo contro uno scanner.
Scopri la Security Assurance →Collegati al circolo di condivisione delle minacce che già protegge le infrastrutture critiche
OneFirewall è membro della Cyber Threat Alliance — il gruppo selezionato fondato nel 2014 da Fortinet, Palo Alto Networks, Symantec e McAfee (Check Point e Cisco hanno aderito nel 2017) per condividere threat intelligence a livello dell'intero settore, non solo all'interno della base clienti di un singolo vendor. L'adesione alla CTA significa che la stessa alleanza di OneFirewall attinge direttamente da questo ecosistema più ampio.
Che cos'è OneFirewall Alliance?
OneFirewall Alliance è un'azienda di cybersecurity con sede nel Regno Unito, fondata nel 2018 a Londra, che gestisce un'alleanza SOC-to-SOC: una piattaforma di Cyber Threat Intelligence collaborativa che collega oltre 290 organizzazioni indipendenti in tutto il mondo. I membri condividono osservazioni reali sugli attacchi, validate e arricchite con Crime Score (0–1000), mappatura MITRE ATT&CK e formati STIX 2.1 / TAXII 2.1, e applicate automaticamente su firewall, IPS, WAF, SIEM e controlli cloud in meno di 30 secondi. La piattaforma si integra con oltre 166 prodotti firewall e di sicurezza.
Ogni data center, un unico sistema nervoso condiviso
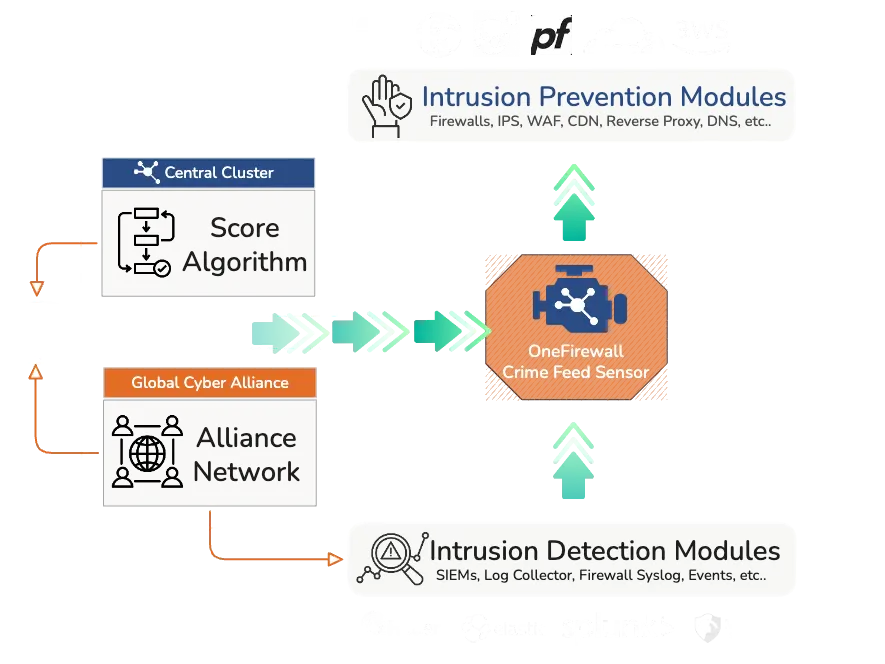
Ogni data center continua a utilizzare i propri prodotti di sicurezza. L'Agente OneFirewall si affianca ad essi, inviando i dati sulle intrusioni a un motore di valutazione centrale — così una minaccia rilevata nel Data Center A diventa automaticamente una regola di blocco nel Data Center B.

35,000 attacchi giornalieri eliminati in 24 ore. Latenza ridotta del 28% (riportato dal cliente).
Una piattaforma SaaS globale operante su Azure, DigitalOcean e GCP assorbiva 35,000 attacchi al giorno, con quasi un quarto di tutto il traffico in entrata malevolo. Dopo l'implementazione di OneFirewall, il traffico non autorizzato si è azzerato mentre le prestazioni sono migliorate — la stessa rete di difesa dell'intera alleanza a cui ogni membro si collega fin dal primo giorno.
Leggi il Caso Studio Completo →35,000
Attacchi giornalieri prima dell'implementazione (riportato dal cliente)
28%
Riduzione della latenza
24h
Tempo di risoluzione completa
12,000+
Feed giornalieri restituiti all'alleanza
“Ogni minaccia che analizziamo in modo collettivo è un'opportunità per proteggere un'altra organizzazione.”
Juan Rivera, Direttore Esecutivo di OneFirewall Alliance. Entrato in azienda nel 2024. Profilo LinkedIn
Sede centrale a Londra, con partner in Nord America, Europa, Asia e America Latina.
Membri dell'alleanza e partner di delivery in Nord America, Europa, Asia Meridionale, Sud-est Asiatico e America Latina.
Londra, Regno Unito
OneFirewall Alliance LTD
Fondata nel 2018
Manchester, Regno Unito
Red Five Technology Solutions
Venice, Florida, USA
GTSAAS
Belgrado, Serbia
BondMesh DOO
Sud-est Asiatico
Skylabs Solution India Pvt
Perù · Ecuador · Colombia
VLATAM
Domande frequenti su OneFirewall Alliance
Cos'è OneFirewall Alliance?
Un'azienda britannica di threat intelligence. Gestisce un'alleanza collaborativa di oltre 290 organizzazioni indipendenti che condividono threat intelligence validata, applicata automaticamente su firewall, IPS, WAF e piattaforme SIEM.
Con quale rapidità viene applicata la threat intelligence?
Secondo le specifiche tecniche della piattaforma OneFirewall, il tempo tra il rilevamento e l'applicazione è inferiore a 30 secondi, una volta che l'indicatore è stato validato dall'alleanza.
Quali firewall e piattaforme di sicurezza sono supportati?
OneFirewall elenca oltre 166 integrazioni con firewall, cloud, WAF e SIEM, tra cui Check Point, Fortinet FortiGate, Palo Alto Networks, Sophos, AWS WAF, Google Cloud Platform, IBM QRadar e Splunk.
Cos'è il Crime Score?
Il Crime Score è un valore di rischio da 0 a 1000 assegnato a IP, domini, URL e hash di file. Aumenta quando più membri indipendenti dell'alleanza confermano la stessa minaccia, quindi il volume di un solo segnalatore non attiva mai da solo un blocco.
In che formato standard viene condivisa l'intelligence?
L'intelligence è disponibile come STIX 2.1 su un server TAXII 2.1. STIX e TAXII sono standard OASIS, quindi strumenti come MISP e OpenCTI possono consumarla direttamente.
Come iniziano le organizzazioni?
Richiedi una Proof of Value gratuita, una valutazione senza rischi sulla tua infrastruttura, oppure parla con il nostro team commerciale. Il trattamento dei dati e le certificazioni sono descritti nella pagina Trust & Security.