
35,000 attacchi al giorno, eliminati in 24 ore — senza sostituire un solo strumento.
Una piattaforma SaaS B2B globale, operativa su Azure, DigitalOcean e GCP, ha implementato OneFirewall ed eliminato tutto il traffico non autorizzato diretto al proprio perimetro, inclusi 35,000 attacchi al giorno, riducendo al contempo la latenza del 28%. È un caso studio reale e pubblicato dell'alleanza, non una proiezione.
La superficie d'attacco è il prodotto
- Attacchi alla catena di dipendenza. I vendor SaaS e le piattaforme sono sempre più usati come via d'accesso ai propri stessi clienti. Una compromissione a monte diventa una compromissione per tutti a valle.
- Proliferazione multi-cloud. Operare su più cloud provider, come nel caso studio qui sopra tra Azure, DigitalOcean e GCP, supera ciò che gli strumenti di sicurezza nativi di un singolo provider sono stati progettati per coprire in modo coerente.
- Superficie d'attacco incentrata sulle API. Gli endpoint per sviluppatori e le API sono ormai un bersaglio tanto quanto la pagina di login, e il traffico di bot e scraper compete direttamente con gli utenti paganti per la stessa infrastruttura.
- La crescita supera l'organico dedicato alla sicurezza. Le aziende tecnologiche scalano l'infrastruttura più velocemente di quanto scalino i team di sicurezza, ed è esattamente qui che un blocco automatizzato, alimentato dall'alleanza, riduce il carico manuale.
Infrastrutture cloud e vendor software compaiono nella stessa correlazione
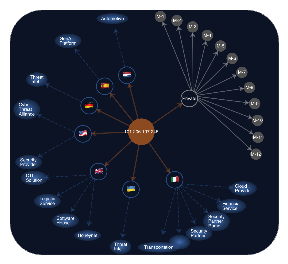
Un caso documentato dell'alleanza ha tracciato un singolo indirizzo IP malevolo, segnalato in modo indipendente da membri attivi nell'automotive, nella logistica, nella cybersecurity, nei servizi finanziari, nell'infrastruttura cloud, nello sviluppo software e nella sicurezza GenAI — in cinque paesi diversi. Valutata singolarmente, ogni segnalazione sembrava una scansione di routine. Correlata a livello di alleanza, si trattava di un unico attore che lavorava sistematicamente su obiettivi tecnologici e infrastrutturali tra loro non collegati.
Olidata, AlmavivA e Telepass
Un system integrator, un operatore di pagamenti per la mobilità e una società di servizi tecnologici: tre aziende molto diverse con un elemento in comune. Tutte e tre condividono lo stesso pool di intelligence della piattaforma SaaS B2B del caso studio qui sopra, e tutte e tre hanno un interesse diretto nel mantenerlo aggiornato.
Enforcement coerente su ogni cloud che utilizzi
- 166+ integrazioni tra firewall, cloud, endpoint e SIEM. Un unico feed inviato in modo coerente a Check Point, Fortinet, ai WAF cloud e allo stack SIEM/SOAR già in uso, su ogni cloud provider impiegato, non solo su uno.
- Coordinamento XDR federato. Le istruzioni di risposta coordinata fluiscono tra firewall, sicurezza degli endpoint e cloud provider a partire da un unico segnale dell'alleanza, invece che ogni cloud rilevi la stessa minaccia in isolamento.
- Nessuna sostituzione radicale. Il caso studio pubblicato operava in precedenza sul piano gratuito di Cloudflare, senza protezione DDoS avanzata. OneFirewall ha aggiunto un livello di enforcement sopra l'infrastruttura esistente, invece di sostituirla.
Perché AquilaX 
OneFirewall protegge il perimetro dietro cui opera la tua applicazione. AquilaX protegge il codice e la configurazione cloud prima ancora che vengano rilasciati. Insieme, offrono una copertura che va dal commit al traffico in produzione — non un unico livello con una lacuna sopra o sotto di esso.
32 Scanner, Un'Unica Piattaforma
AquilaX esegue SAST, SCA, DAST, rilevamento dei secret, scansione di container, IaC, API, malware, PII e conformità su 32 scanner all'interno di un'unica piattaforma basata su AI — invece di dover mettere insieme mezza dozzina di strumenti puntuali.
93% in Meno di Falsi Positivi
È il dato pubblicato direttamente da AquilaX per il suo sistema di triage basato su AI: la differenza tra una lista di segnalazioni su cui i tuoi ingegneri agiscono davvero e una che imparano a ignorare.
Una Collaborazione Reale e Dichiarata
AquilaX cita OneFirewall tra le aziende con cui collabora, con il sostegno dell'NVIDIA Inception Program e di Microsoft for Startups. Non è una partnership di facciata: sono due piattaforme con clienti in comune e una ragione concreta per integrarsi.
Prima che questo entri in uno sprint
Usiamo già Snyk/Semgrep/Dependabot: perché aggiungere un altro scanner?
Non è obbligatorio. AquilaX e OneFirewall non vengono venduti come un pacchetto obbligatorio: il punto di questa pagina è che la copertura a livello di codice e quella a livello di rete sono due problemi distinti, e ogni team può adottarne uno indipendentemente dall'altro.
Rilasciamo più volte al giorno. La sicurezza non rallenterà tutto questo?
È esattamente a questo che serve la riduzione del 93% dei falsi positivi: la maggior parte del rallentamento della CI/CD causato dalla scansione di sicurezza deriva dal dover gestire il rumore di fondo, non dalla scansione in sé.
Dobbiamo standardizzarci su un unico cloud provider per usarlo?
No. Il caso studio pubblicato in questa pagina ha operato simultaneamente su Azure, DigitalOcean e GCP — le oltre 166 integrazioni sono progettate per coprire qualsiasi combinazione di cloud tu stia già utilizzando.