
Il traffico su scala telecom richiede intelligence retrospettiva, non solo una regola perimetrale.
Telecom Italia (TIM) fa parte del pool di intelligence dell'Alleanza OneFirewall insieme ai membri del settore finanziario, della difesa, dell'energia e della tecnologia presenti in questa pagina, a un volume di traffico che pochi altri settori devono gestire.
Il volume nasconde ciò che una singola regola non può intercettare
- Always-on per obbligo normativo e commerciale. Gli operatori di rete non dispongono di una finestra di manutenzione per il core del proprio business come potrebbe avere un team applicativo. Qui gli obiettivi di disponibilità si collocano ai livelli più alti richiesti in qualsiasi settore.
- Un volume che supera la revisione manuale. Su scala carrier, il volume dei flussi è talmente elevato da rendere impraticabile rivedere le decisioni perimetrali una per una. Una minaccia che passa una volta può continuare a passare finché qualcosa non riverifica lo storico.
- NIS2 si applica direttamente. Le telecomunicazioni rientrano esplicitamente nell'ambito del settore delle infrastrutture digitali dell'UE ai sensi di NIS2, con gli stessi obblighi di segnalazione degli incidenti e di responsabilità previsti per energia e finanza.
- Un singolo punto cieco è un punto cieco per l'intera rete. Poiché l'infrastruttura telecom è alla base di tutto ciò che vi transita sopra, un indicatore mancato a livello di rete non resta confinato a una singola applicazione o a un singolo cliente.
Riverificare il traffico già autorizzato
Il NetFlow Security Analysis di OneFirewall confronta il traffico precedentemente autorizzato con il database di threat intelligence in tempo reale dell'alleanza, facendo emergere connessioni che al momento sembravano pulite ma che nel frattempo sono state identificate come malevole. È lo schema che conta di più su scala telecom, dove un singolo indicatore mancato può restare nel traffico autorizzato per molto tempo prima che qualcuno se ne accorga.
Enforcement su scala di rete, non su scala applicativa
- Oltre 166 integrazioni tra firewall, IPS e cloud. Il WCF Agent invia intelligence pronta per l'enforcement ai firewall e ai router già distribuiti su una rete carrier, senza bisogno di nuovo hardware.
- Affidabilità di livello enterprise. È disponibile un deployment in cluster a tre nodi per spingere la disponibilità della piattaforma dal 99,99% standard verso quattro-otto nove, per gli operatori i cui impegni di uptime lo richiedono.
- Erogazione nativa STIX/TAXII. L'intelligence viene fornita in STIX 2.1 / TAXII 2.1, integrandosi direttamente negli strumenti SIEM e SOC già utilizzati dai team di sicurezza su scala carrier.
Scala, integrazione e reportistica — risposte dirette
Il nostro volume di flussi è enorme — questo sistema riesce davvero a starci dietro?
L'analisi retrospettiva è pensata esattamente per questo: invece di cercare di ispezionare ogni pacchetto in tempo reale, il NetFlow Security Analysis riverifica il traffico già autorizzato rispetto al database di minacce in tempo reale, così la scala gioca a suo favore invece che contro.
Dobbiamo sostituire i router e i firewall esistenti?
No. Il WCF Agent invia l'enforcement alle oltre 166 piattaforme firewall, IPS e router già supportate — è un livello di intelligence aggiunto a ciò che è già distribuito, non un programma di sostituzione.
Questo aiuta con i nostri obblighi di segnalazione degli incidenti ai sensi di NIS2?
Le decisioni di intelligence ed enforcement vengono erogate e registrate nativamente in STIX 2.1 / TAXII 2.1, fornendo un registro verificabile di ciò che è stato rilevato e bloccato — il tipo di documentazione richiesto dagli obblighi di segnalazione di NIS2.
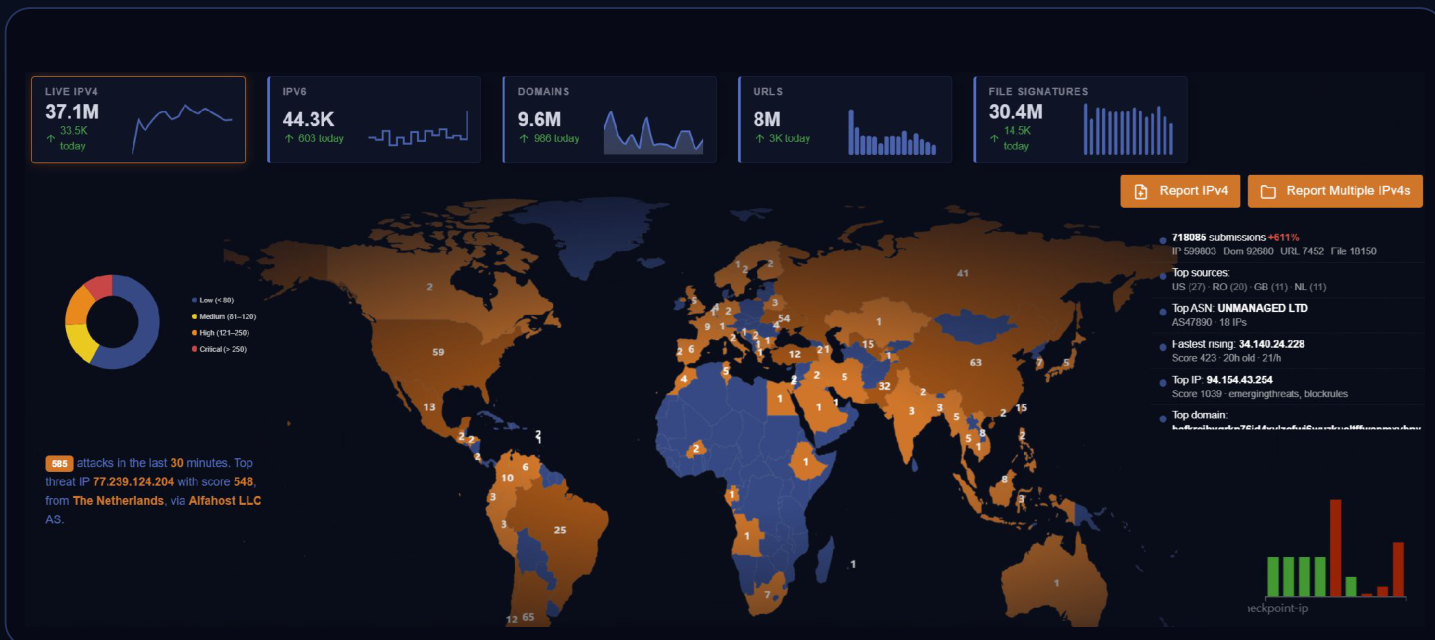
Vettori di amplificazione e reclutamento botnet Mirai-variant: i due attacchi che prendono di mira l'infrastruttura telco
L'infrastruttura telco è sia un obiettivo che una risorsa di amplificazione. Il nostro sensore ha catturato entrambi: traffico diretto di sonde DDoS e tentativi di reclutamento botnet su dispositivi esposti.