Smettete di difendervi da soli.
Aggregate, validate e consumate la threat intelligence identificata da oltre 290 membri dell'alleanza e organizzazioni partner. Trasformate il rilevamento distribuito in blocco centralizzato e automatizzato su firewall, IPS, WAF, SIEM e controlli cloud.
Cyber threat intelligence premium e azionabile
Ogni membro dell'alleanza consuma e contribuisce allo stesso tempo. Il risultato è un grafo di intelligence costruito su rilevamenti reali e di prima mano — non semplici blocklist pubbliche — arricchito e valutato prima ancora di raggiungere i vostri controlli.
- Feed di intelligence aggregati e arricchiti su IP, domini, URL e malware
- Valutazione del rischio Crime Score applicata a ogni indicatore, aggiornata in tempo reale
- Progettato per l'enforcement diretto su firewall, IPS, WAF e SIEM
- Riduce la dipendenza da più vendor di feed di minacce sovrapposti
- Pensato per team SOC e MSSP che operano su larga scala
Indirizzi IP
Feed di reputazione live
Domini
Infrastrutture malevole e C2
URL
Delivery di phishing e malware
Malware
Feed di firme e comportamentale
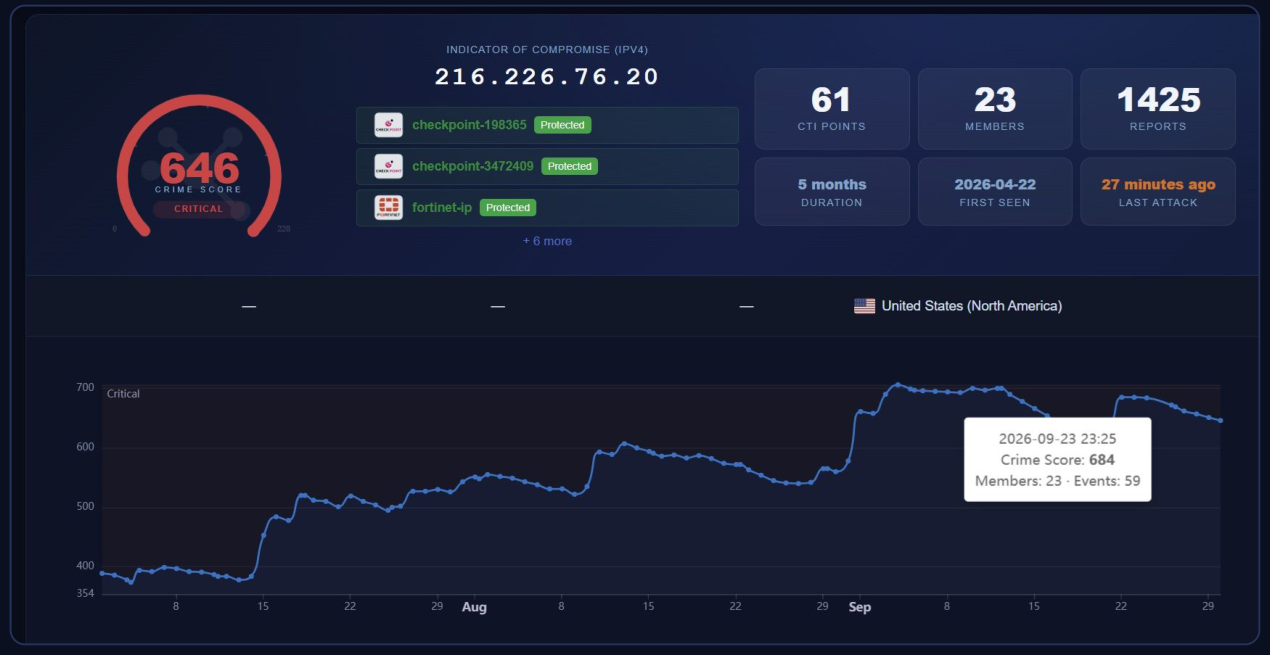
Un IP malevolo, visto da 19 membri indipendenti
Un firewall a fornitore unico vede solo il traffico diretto ai propri clienti. Questo è un indicatore reale tratto dal grafo dell'alleanza — confermato da un operatore di telecomunicazioni, un servizio finanziario, un'azienda automotive, un cloud provider e altre 15 organizzazioni indipendenti in più paesi, nessuna delle quali utilizza lo stesso vendor di firewall.
Funzionalità di intelligence pensate per l'enforcement, non solo per la visibilità
Feed di Reputazione IP
Dati di reputazione valutati in continuo su ogni IP osservato attaccare un membro dell'alleanza, incrociati con i report della community.
Tracciamento Botnet
Tracciamento live delle infrastrutture botnet e dell'attività di comando e controllo rilevata nella rete dell'alleanza.
Rilevamento ASN Malevoli
Valutazione del rischio a livello di sistema autonomo per identificare hosting provider e reti collegate in modo sproporzionato ad abusi.
Monitoraggio degli Attori delle Minacce
Attribuzione e tracciamento delle infrastrutture di attori delle minacce noti, mappate sulle tecniche MITRE ATT&CK.
Automazione IOC e CTI
Indicatori leggibili dalle macchine, forniti in modo continuo — nessuna esportazione manuale, nessun CSV obsoleto, nessun playbook copia-incolla.
Distribuzione in Tempo Reale
Sincronizzazione basata su delta verso ogni punto di enforcement connesso, mantenendo ogni firewall dei membri aggiornato in pochi minuti.
Le viste live da cui il vostro team lavorerebbe davvero
Dalle ricerche IOC grezze alla telemetria degli attacchi sull'intera alleanza.
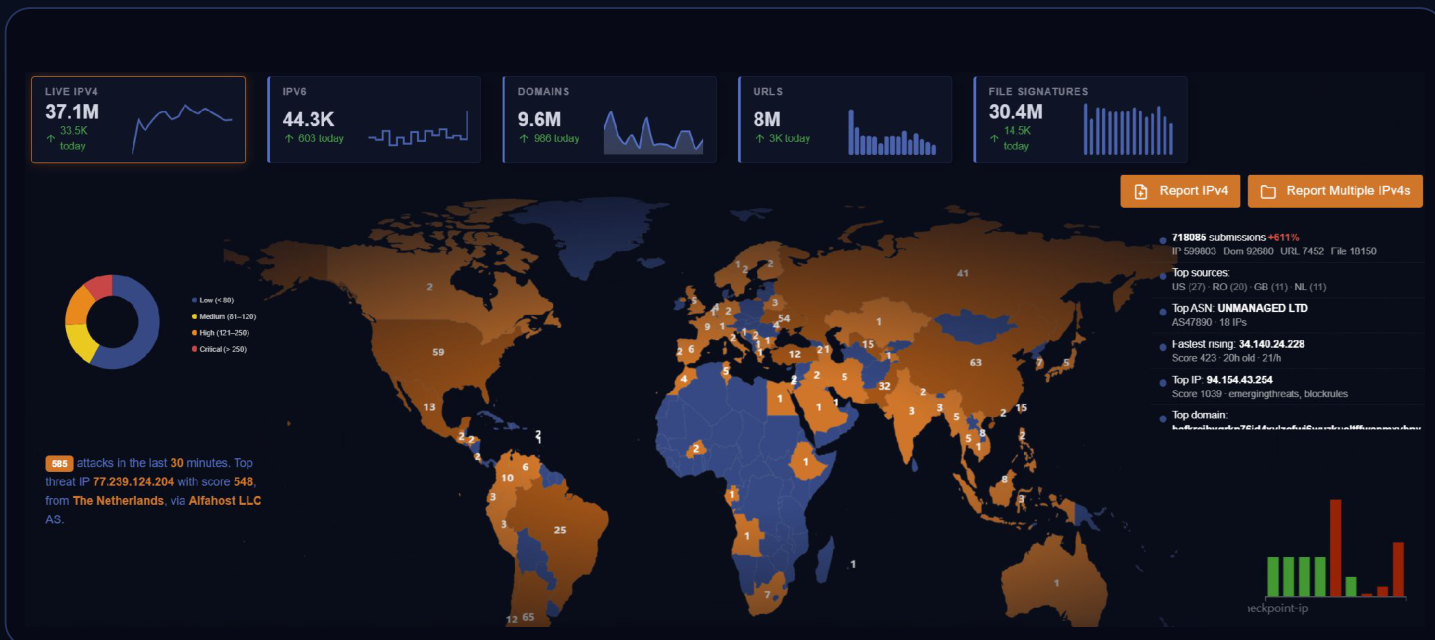
37.1M
IPv4 live · 44.3K IPv6
9.6M
Domini malevoli
8M
URL malevoli
30.4M
Firme di file malevoli
Il Crime Score nel tempo, non solo un'istantanea
Un singolo IPv4 incrociato con migliaia di report della community, con il suo Crime Score, lo storico della tendenza, i membri segnalanti e i timestamp di prima rilevazione/ultimo attacco riuniti in un'unica vista — prima ancora che raggiunga il vostro firewall.
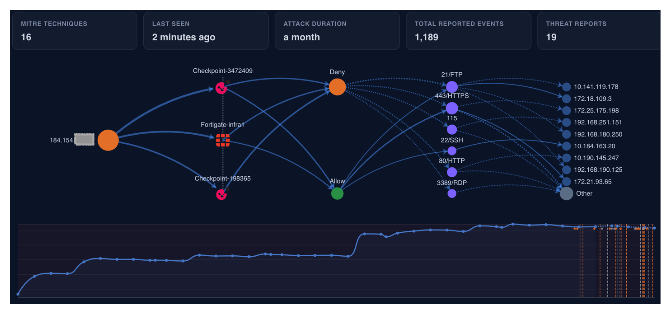
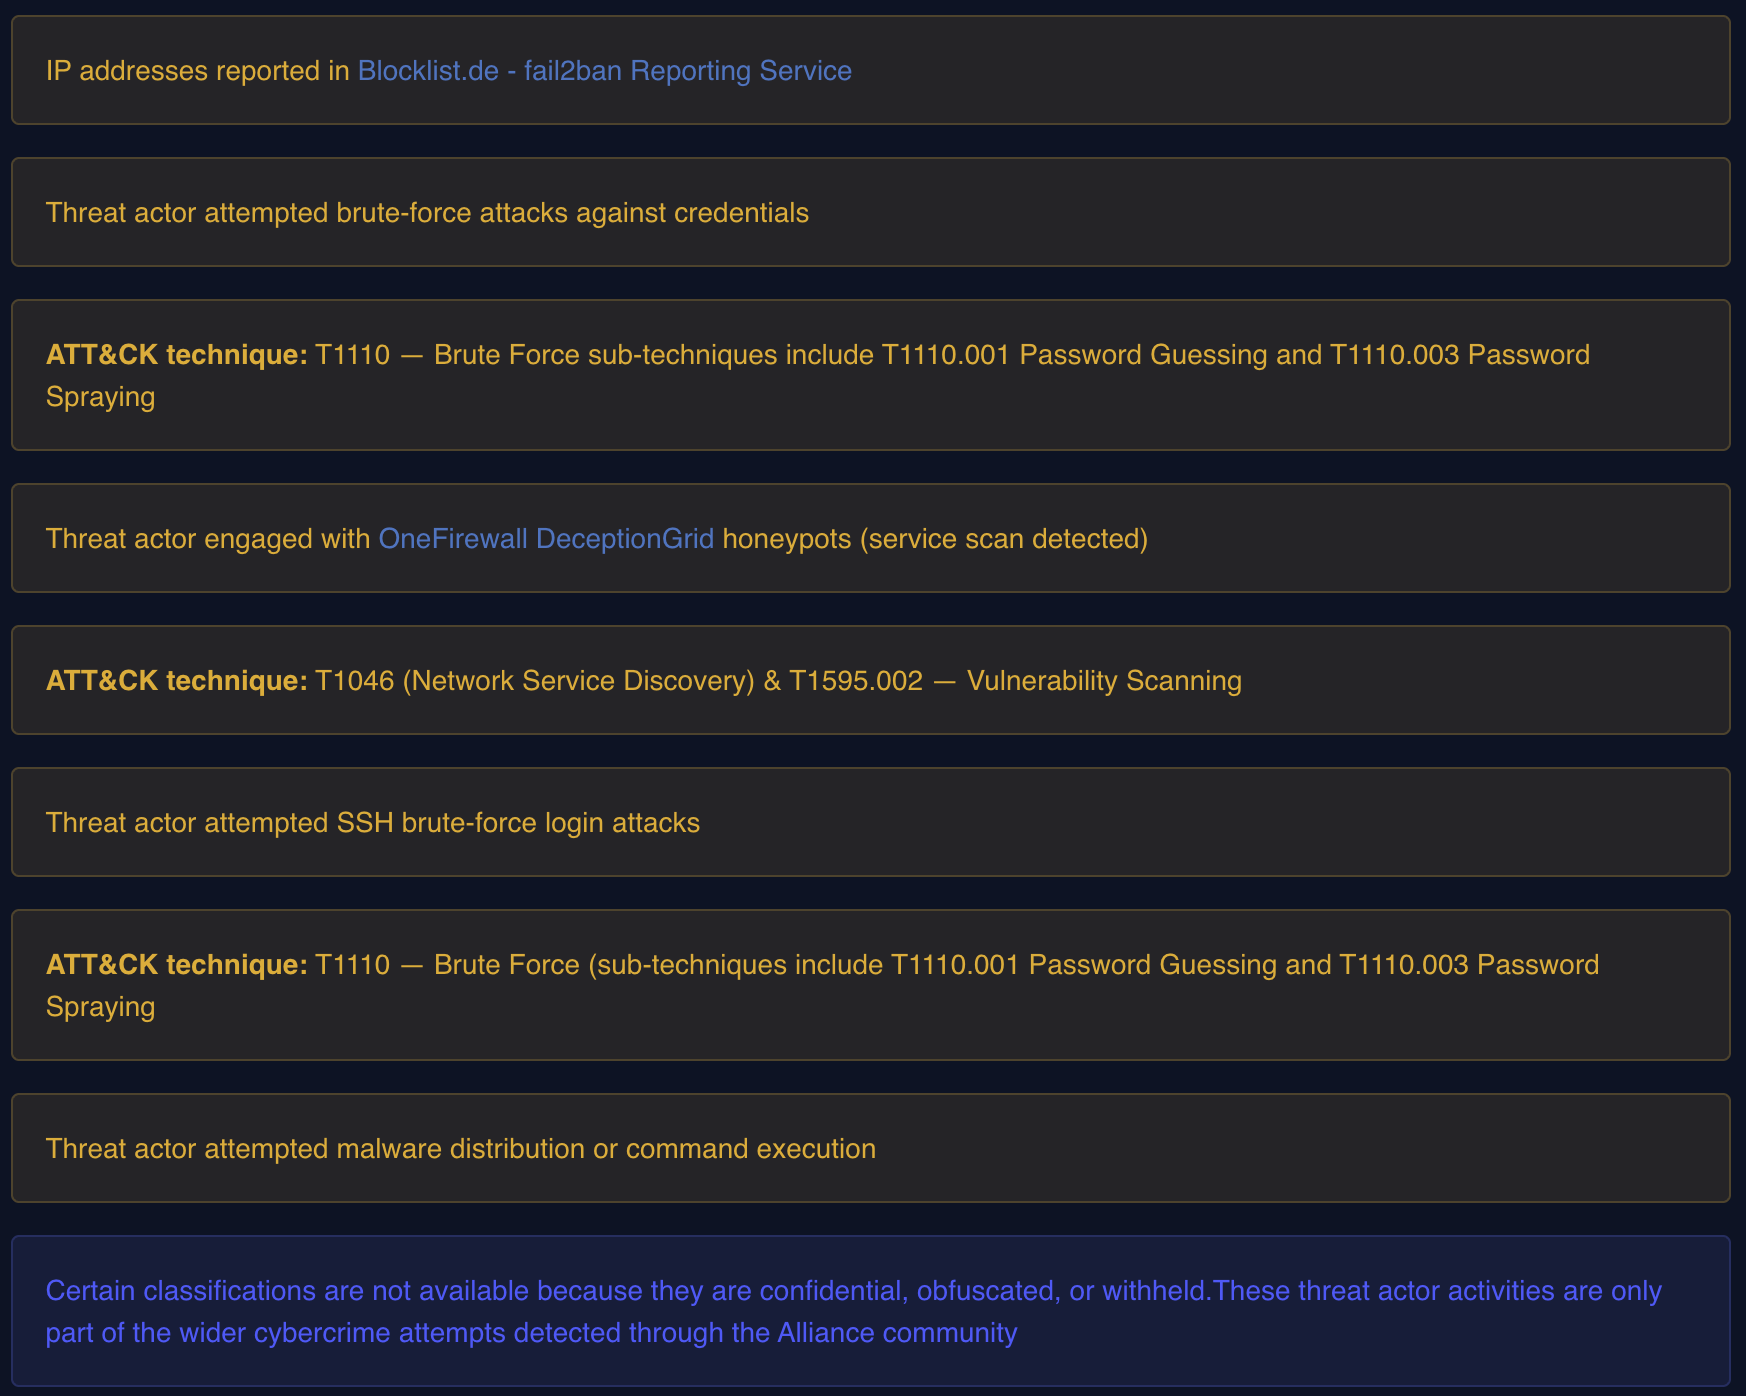
Ogni attacco, mappato su una tecnica
Le destinazioni degli attacchi tra i membri dell'alleanza e i partner, mappate sulle tattiche e tecniche MITRE ATT&CK — dall'accesso alle credenziali tramite forza bruta alla scoperta dei servizi di rete — così i vostri analisti vedono il comportamento, non solo l'IP.
Orgogliosamente membro della Cyber Threat Alliance dal 2020
OneFirewall condivide intelligence selezionata a livello globale per rafforzare la difesa informatica collettiva, come membro della Cyber Threat Alliance — un'organizzazione che lavora per migliorare la cybersecurity dell'ecosistema digitale globale, abilitando la condivisione di informazioni sulle minacce di alta qualità, quasi in tempo reale, tra aziende e organizzazioni del settore della sicurezza informatica.
L'adesione alla CTA estende la portata della telemetria di OneFirewall oltre gli oltre 290 membri dell'alleanza, verso un più ampio ecosistema globale di condivisione delle minacce — così una tecnica osservata per la prima volta da un membro CTA dall'altra parte del mondo può comunque raggiungere il vostro firewall.