
Eventos de seguridad en tiempo real que tu SIEM va a agradecer.
OneFirewall Alliance genera seis categorías de eventos de seguridad estructurados en CEF (Common Event Format) sobre syslog UDP, cubriendo amenazas de red, decisiones de aplicación, ciclo de vida de los agentes y observaciones mapeadas a MITRE ATT&CK, listas para cualquier plataforma SIEM.
NET_EVENT: una amenaza de red, descrita al detalle
Incluye IPs de origen/destino, puertos, evaluaciones de riesgo, puntuaciones de amenaza, datos geográficos y mapeos de técnicas MITRE ATT&CK, además de eventos PUT_DECISION que registran cada acción de aplicación con un rastro de auditoría completo.
CEF:0|OneFirewall|F3DAgent|4.0|
NET_EVENT|Network Threat Detected|8|
rt=1740000000000 src=185.220.101.45
dst=10.0.1.100 spt=44281 dpt=22
act=BLOCK cs1=847 cs1Label=crime_score
cs2=T1110 cs2Label=mitre_ttp
cs3=RU cs3Label=src_country
msg="SSH brute-force; TOR exit node"
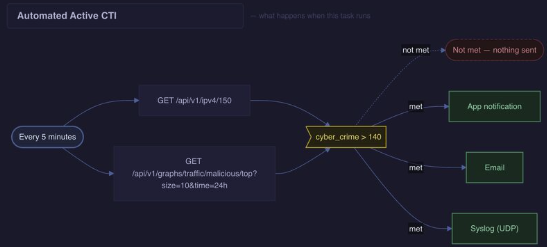
Un ciclo de sondeo, un umbral y tres destinos posibles
Cada cinco minutos, la plataforma comprueba los feeds de IPv4 y tráfico malicioso en vivo frente al umbral de Crime Score configurado. Mientras el tráfico se mantenga por debajo, no se envía nada. En el momento en que lo supera, el evento se dispara simultáneamente hacia notificación en la app, correo electrónico y syslog (UDP), sin necesidad de sondeo por tu parte.
CEF sobre syslog es el idioma universal
Splunk
Configura una entrada syslog UDP. Los eventos aparecen automáticamente como campos sourcetype=cef ya analizados.
Microsoft Sentinel
Usa el conector CEF en Azure Monitor. Los campos se mapean directamente al esquema CommonSecurityLog.
Elastic SIEM
Entrada syslog de Filebeat con el módulo procesador CEF: los eventos se convierten en documentos compatibles con ECS.
IBM QRadar
Añade un Log Source de tipo Universal CEF. Los eventos se normalizan y categorizan automáticamente.