
Eventi di sicurezza in tempo reale che il tuo SIEM apprezzerà.
OneFirewall Alliance genera sei categorie di eventi di sicurezza strutturati in CEF (Common Event Format) su syslog UDP — coprendo minacce di rete, decisioni di enforcement, ciclo di vita degli agent e osservazioni mappate su MITRE ATT&CK, pronte per qualsiasi piattaforma SIEM.
NET_EVENT — una minaccia di rete, descritta nel dettaglio
Include IP di origine/destinazione, porte, valutazioni del rischio, threat score, dati geografici e mappature delle tecniche MITRE ATT&CK — oltre agli eventi PUT_DECISION che registrano ogni azione di enforcement con un audit trail completo.
CEF:0|OneFirewall|F3DAgent|4.0|
NET_EVENT|Network Threat Detected|8|
rt=1740000000000 src=185.220.101.45
dst=10.0.1.100 spt=44281 dpt=22
act=BLOCK cs1=847 cs1Label=crime_score
cs2=T1110 cs2Label=mitre_ttp
cs3=RU cs3Label=src_country
msg="SSH brute-force; TOR exit node"
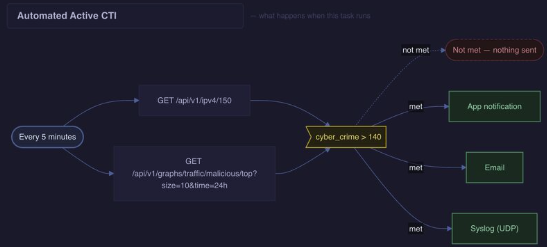
Un ciclo di polling, una soglia e tre destinazioni possibili
Ogni cinque minuti, la piattaforma verifica i feed IPv4 e di traffico malevolo in tempo reale rispetto alla soglia di Crime Score configurata. Finché il traffico resta sotto la soglia, non viene inviato nulla. Nel momento in cui la supera, l'evento parte simultaneamente verso notifica app, email e syslog (UDP) — senza bisogno di alcun polling da parte tua.
CEF su syslog è il linguaggio universale
Splunk
Configura un input syslog UDP. Gli eventi appaiono automaticamente come campi sourcetype=cef già analizzati.
Microsoft Sentinel
Usa il connettore CEF in Azure Monitor. I campi si mappano direttamente sullo schema CommonSecurityLog.
Elastic SIEM
Input syslog Filebeat con il modulo processore CEF — gli eventi diventano documenti conformi a ECS.
IBM QRadar
Aggiungi una Log Source di tipo Universal CEF. Gli eventi vengono normalizzati e categorizzati automaticamente.