Scopri gli attacchi che il tuo firewall non riesce a fermare.
Sfrutta il lavoro di rilevamento delle intrusioni di oltre 290 centri di sicurezza — senza il costo di gestire un tuo SOC. Scopri cosa sta davvero colpendo la tua rete, senza alcun rischio.
Un Cyber Efficiency Report su Firewall e IPS Attuali
- Un riepilogo in PDF con i risultati e il tuo Crime Score
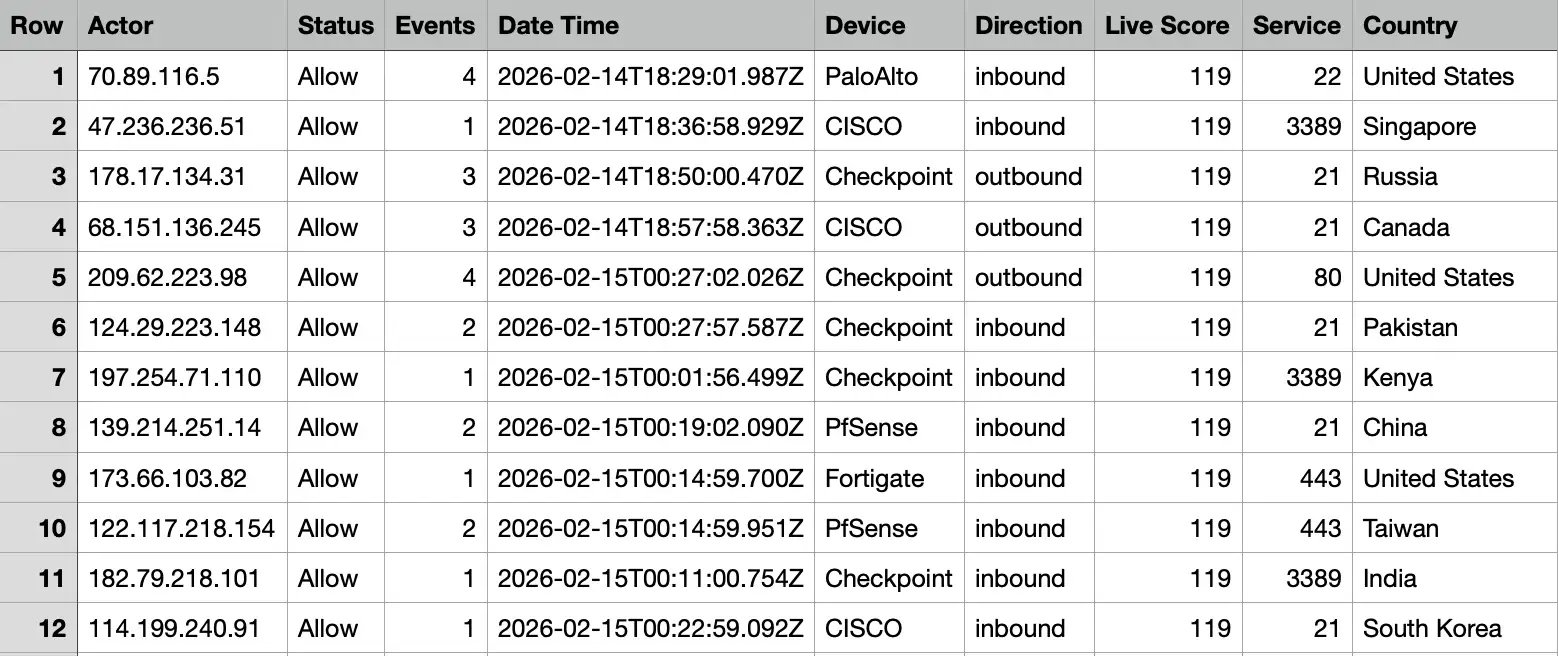
- Un file CSV con l'elenco di tutti gli attacchi rilevati non attualmente bloccati
- Una stima del potenziale risparmio per il tuo ambiente
Dopo l’invio del modulo, ti contattiamo entro 24 ore per fissare una call di avvio. Non sei ancora pronto? Verifica prima un elenco di IP dai tuoi log.
Come si svolge la Proof of Value
Ti contattiamo
Entro 24 ore, dall’indirizzo email che ci hai indicato, per organizzare una call di avvio.
Call di avvio
Definiamo la PoV con il tuo team e concordiamo quali log del firewall analizzare.
Una VM nella tua rete
Una VM containerizzata riceve il syslog del tuo firewall. L’analisi dura circa 10 giorni e i tuoi log restano sulla VM.
Report e presentazione
Ricevi il riepilogo PDF, il CSV degli attacchi consentiti e una stima del risparmio, e te li illustriamo.
Cosa ti serve
- Un host per la VM: min. 8 vCPU, 16 GB RAM, 300 GB di disco, con Docker
- Qualcuno che possa inviare il syslog del firewall (UDP 514) alla VM
- HTTPS in uscita (443) dalla VM, per scaricare l’intelligence dell’alleanza
- Nient’altro: la PoV legge solo i log e non modifica alcuna regola del firewall
Dopo la PoV
- Il report resta tuo, qualunque cosa tu decida
- Nessun obbligo di acquisto
- Se decidi di proseguire, ti proponiamo un piano per il tuo ambiente e ti aiutiamo a passare dal report al blocco automatico
Cosa fa realmente la Proof of Value
Una macchina virtuale che esegue la piattaforma OneFirewall analizza i log del traffico perimetrale per rilevare attività malevole — on-premises o nel tuo cloud privato, senza che nulla venga inviato all'esterno.
Rilevamento in Tempo Reale
Identifica gli attori malevoli che tentano di penetrare il tuo perimetro prima che si verifichino danni.
Visibilità Completa
Analizza il traffico perimetrale per fornire una visione completa delle potenziali minacce alla sicurezza.
Intelligence Azionabile
Fornisce alert in tempo reale e report dettagliati sulle minacce rilevate, consentendo una risposta rapida.
Valutazione Senza Rischi
Distribuiscila nel tuo ambiente per valutarne l'efficacia senza impegni a lungo termine.
In tempo reale, durante la PoV
Tentativi di connessione malevoli, attività di scansione, attacchi brute-force, tentativi di exploitation, connessioni in uscita sospette e infrastrutture di attaccanti recidivi già classificate in tutta l'alliance — gli attacchi a cui sei esposto oggi senza esserne protetto, e come l'intelligence collettiva cambia il risultato.
Cosa arriva davvero nella tua casella di posta
Il CSV — ogni attacco consentito, in dettaglio
Il riepilogo PDF — ripartizione consenti/nega per gravità
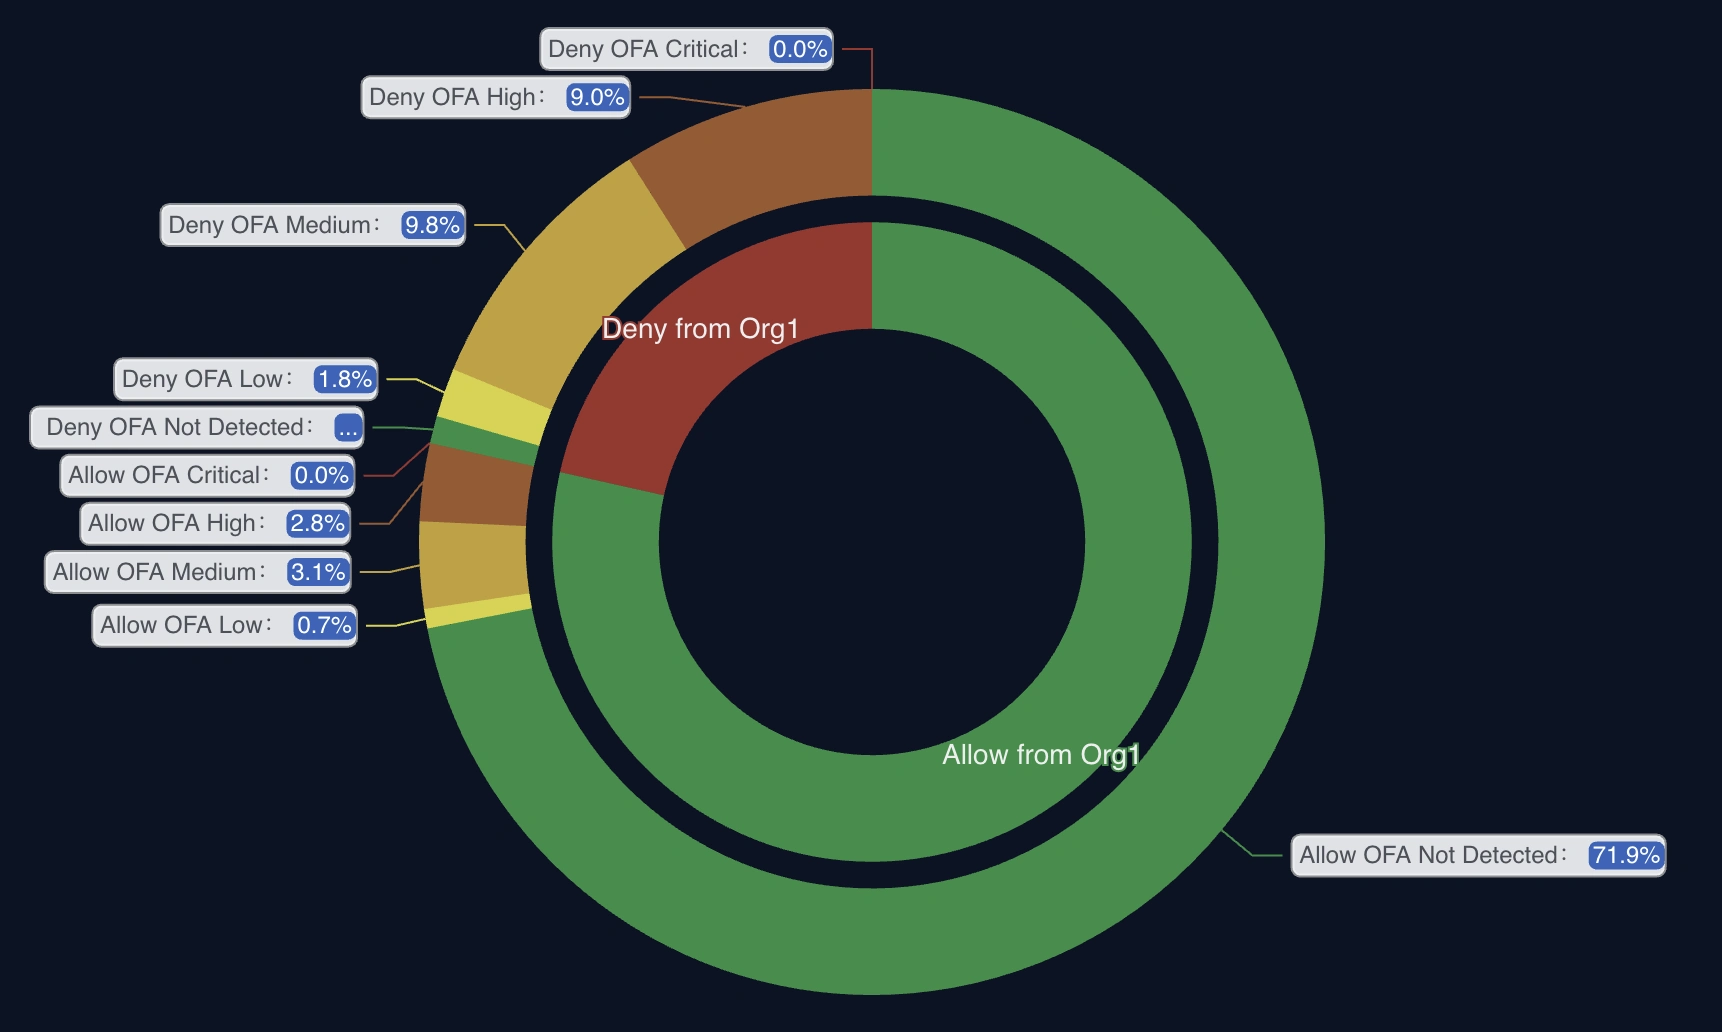
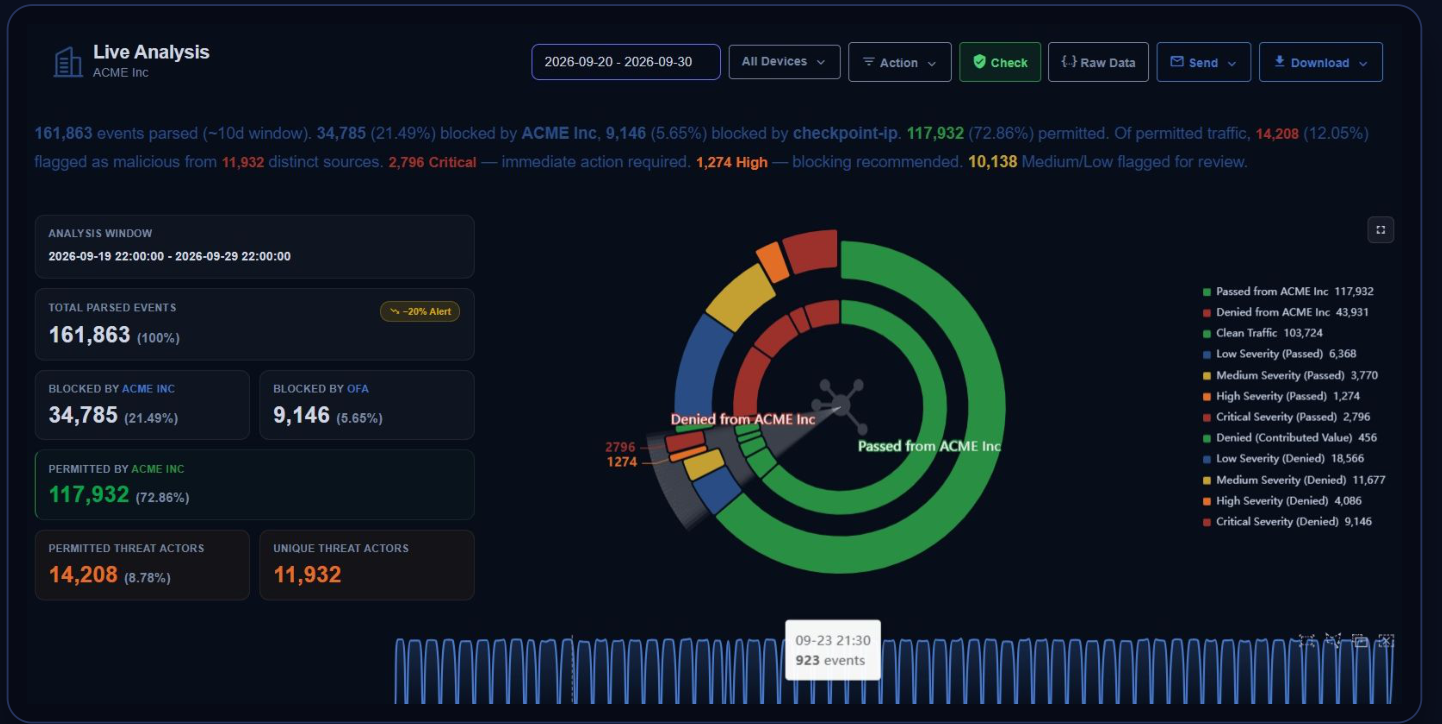
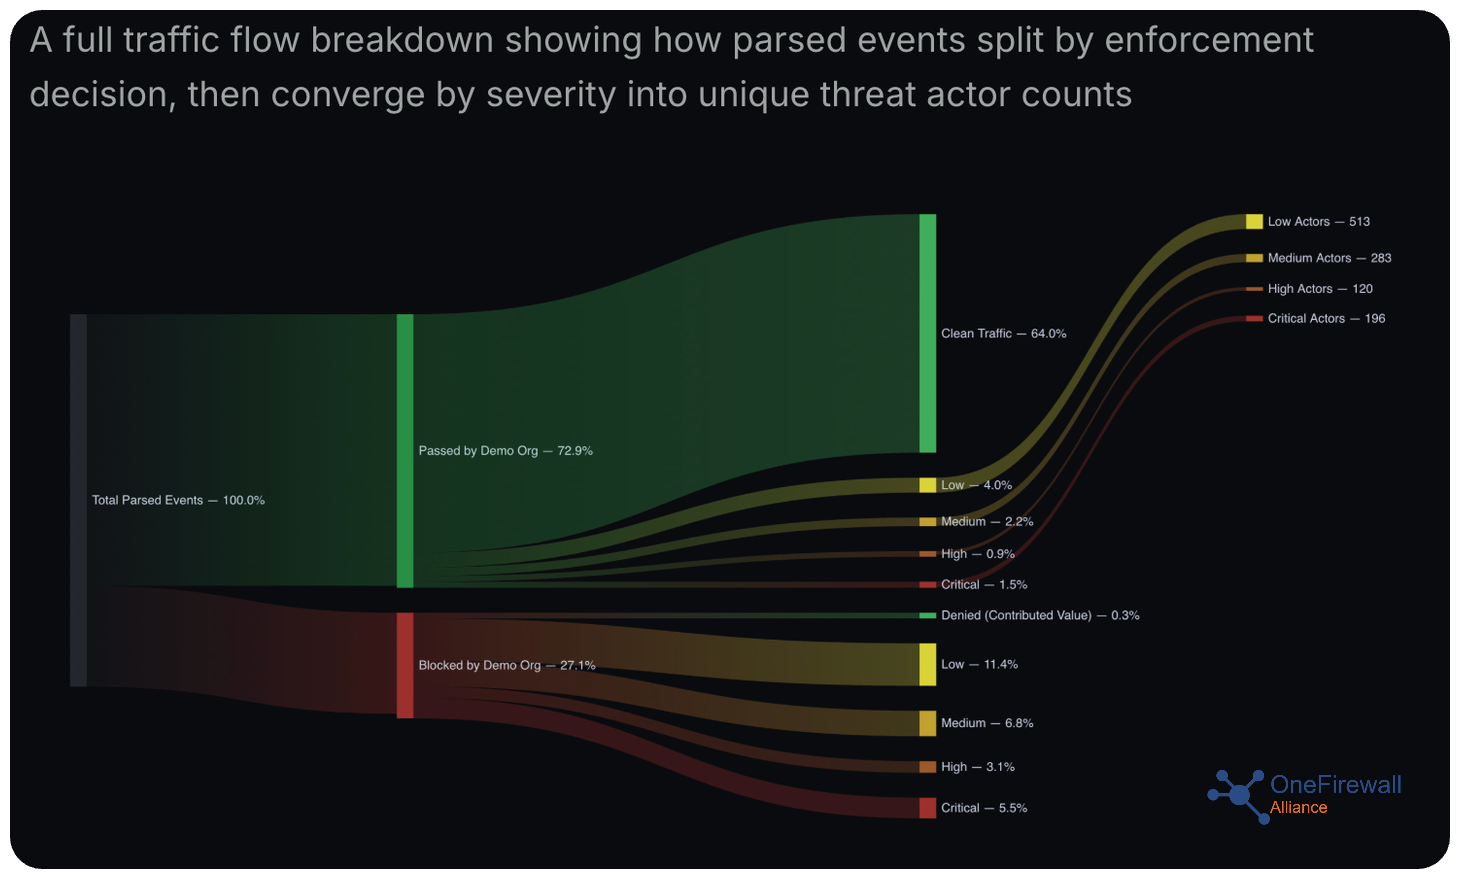
Analisi live di 10 giorni di traffico del cliente
161,863
Eventi analizzati
72.86%
Traffico consentito dal firewall del cliente
14,208
Eventi malevoli nel traffico consentito (12.05%)
2,796 · 1,274
Critico e Alto: azione immediata e blocco raccomandati
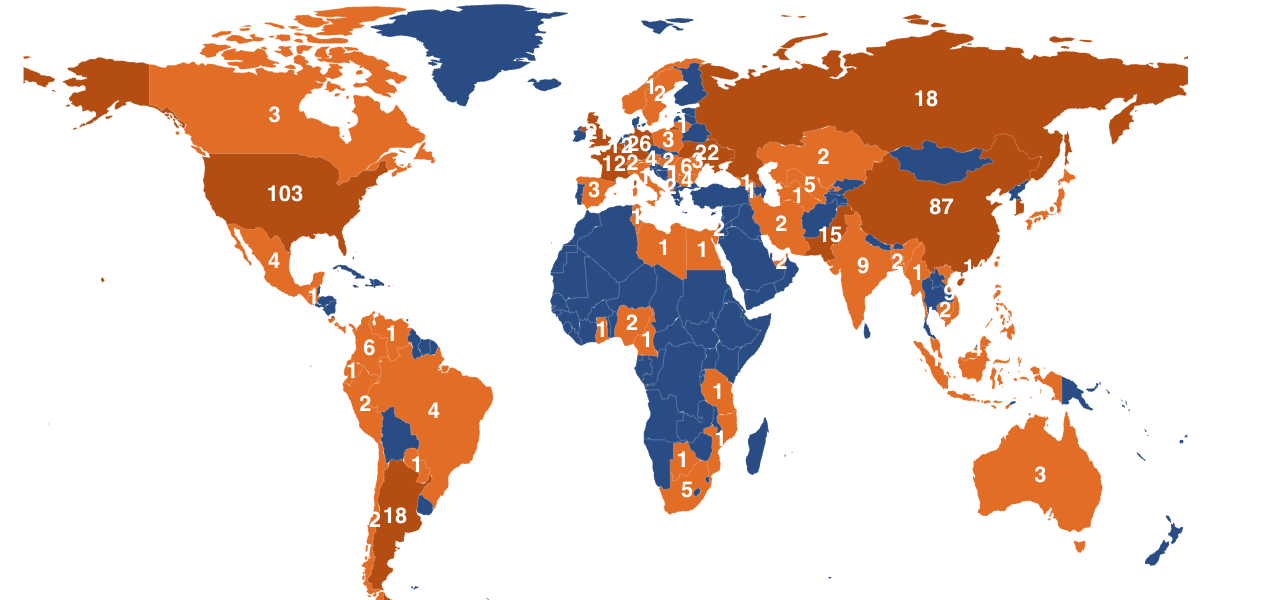
Le stesse 10 giornate, mappate per origine: traffico di attacco che ha raggiunto il perimetro di questo singolo cliente da oltre 70 paesi — una portata che i soli log di un'organizzazione non potrebbero mai mostrare da sole.