
Basta indovinare. Assegna un punteggio a ogni minaccia.
Il Crime Score OFA assegna un valore di rischio da 0–1000 a ogni IP, dominio, URL e hash di file nell'ecosistema dell'Alliance — basato su sei livelli di validazione e oltre 290 organizzazioni membro.
Punteggi più alti significano una conferma più solida da più fonti
Usa le fasce qui sotto per calibrare la tua policy di enforcement.
| Intervallo | Fascia | Azione Consigliata |
|---|---|---|
| 0–80 | Pulito / Non osservato | Nessuna azione di enforcement consigliata |
| 80–140 | Watchlist / Monitoraggio | Solo logging e alerting |
| 140–250 | Blocco Consigliato | Inizia da ≥400 per un'implementazione iniziale sicura, poi abbassa verso 190 |
| 250–1000 | Blocco Immediato | Alta confidenza, confermato da più settori — enforcement immediato |
La maggior parte delle organizzazioni parte da 400 e abbassa la soglia verso 190, la soglia di blocco ottimale, man mano che cresce la fiducia.
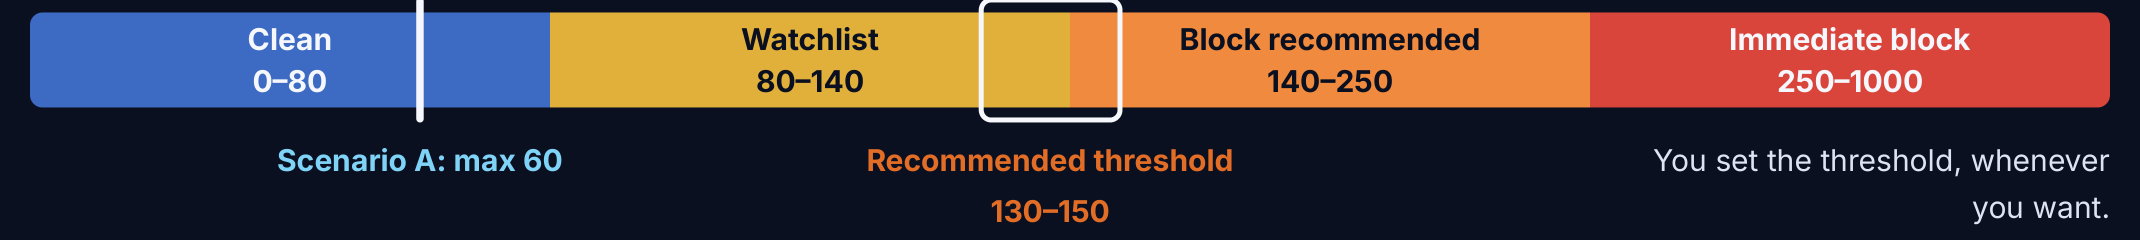
Blocco automatico, solo quando è certo
Non conta quante volte un IP attacca — conta quanti membri fidati lo confermano.
Un solo membro, attaccato 10,000 volte
Il volume non basta: un singolo segnalatore, per quanto rumoroso, non attiva mai un blocco.
Crime Score massimo 60 · non bloccato
Almeno 4 membri ad alta affidabilità, nelle ultime 2 ore
Fonti indipendenti, a ciascuna delle quali OneFirewall assegna un livello di affidabilità, confermano lo stesso threat actor.
Sopra la soglia · bloccato automaticamente
Sei tu a impostare la soglia, quando vuoi.
Ogni punteggio, spiegato nel dettaglio
Ogni lookup restituisce non solo il punteggio, ma anche il livello di confidenza, quanti membri indipendenti lo hanno segnalato e le specifiche tecniche MITRE osservate.
GET /api/v1/score?ip=185.220.101.45
{
  "ip": "185.220.101.45",
  "score": 847,
  "band": "IMMEDIATE_BLOCK",
  "confidence": 0.94,
  "members_seen": 23,
  "components": {
    "alliance_freq": 340,
    "trust_weight": 180,
    "confidence_meta": 165,
    "stix_enrichment": 100,
    "temporal_decay": 62
  },
  "mitre_ttps": ["T1190", "T1133"],
  "tags": ["tor-exit", "brute-force"]
}
Nessun singolo segnale determina il punteggio
Frequenza dei Membri dell'Alliance
Più organizzazioni indipendenti che segnalano lo stesso asset aumentano il punteggio in modo non lineare — una dozzina di conferme innalza la certezza.
Peso di Affidabilità della Fonte
Ogni membro contributore viene ponderato in base alla sua accuratezza storica e al tasso di falsi positivi.
Metadati di Confidenza
Le valutazioni di confidenza per singola submission confluiscono direttamente nel punteggio composito.
Arricchimento STIX
Il contesto strutturato dei bundle STIX aggiunge peso dove esistono dettagli di conferma.
Decadimento Temporale
I punteggi invecchiano naturalmente man mano che gli avvistamenti diventano meno recenti, riflettendo il ricambio dell'infrastruttura.
Ponderazione per Settore
I pattern di targeting tra i vari settori adeguano la rilevanza per il tuo settore specifico.
Domande frequenti sul Crime Score
Cos'è il Crime Score?
Il Crime Score OFA è un valore di rischio da 0 a 1000 assegnato a ogni IP, dominio, URL e hash di file dell'ecosistema dell'alleanza. Si basa su sei componenti di validazione e viene validato da oltre 290 organizzazioni membri.
Un singolo segnalatore con molto volume può attivare un blocco?
No. Il volume da solo non basta. Un singolo membro, per quanto rumoroso, non attiva mai un blocco. Il blocco richiede che membri indipendenti e ad alta fiducia confermino la stessa minaccia entro una finestra temporale, ad esempio almeno quattro nelle ultime due ore.
Cosa significano le fasce di punteggio?
Da 0 a 80 è pulito o non osservato, da 80 a 140 è watchlist (solo registrazione e avvisi), da 140 a 250 è blocco consigliato e da 250 a 1000 è blocco immediato per minacce ad alta confidenza confermate da più settori.
Posso impostare la mia soglia di blocco?
Sì. Inizia da 400 per un'implementazione iniziale sicura, poi abbassa la soglia verso 190, la soglia di blocco ottimale, man mano che cresce la fiducia.